





Pinned Tweet
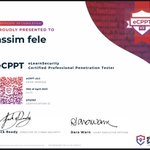
الحمدلله حصلت على شهادة eCPPTv2 من @eLearnSecurity وحاب اشارك معاكم cheat sheet كتبتها ممكن تفيدكم في نفس الكورس او اي كورس اخر، وايضا مصادر اخرى مفيدة


مقالة جديدة لثغرة XXE او XML external entity وكيفية اكتشافها واستغلالها وايضا بعض اللابات للتطبيق عليها، وبتفيد اي شخص يجهز للeWPTX
linkedin.com/posts/assim-sam…

مقالة جديدة عن مقدمة الى الFuzzing وكيف ممكن يساعدك في اكتشاف ثغرات الويب، وايضا طبقت على تحديات CTF وتارجت حقيقي:
0un390.gitbook.io/notes/arti…

6
1,455
تجارب
akhalil.qa/2021/10/26/my-exp…
caramellaapp.com/ralkhalefah…
teapawt.org/AbbE_20/status/1361938…
rattibha.com/thread/13619387…
rattibha.com/thread/13104426…

بسم الله نبدأ
تجربتي في شهاده PTP
السؤال الاول /ماهي هذه الشهادة
هي شهادة تقدمها شركة ايليرن سيكيورتي
ترمز تسمية eCPPT إلى eLearnSecurity Certificate Professional Penetration testing
هي شهادة عملية 100٪ في اختبار الاختراق
1
5
2,703
هنا ايضا قناة تليجرام للPTP فيها مصادر كثيرة ومفيدة جدا
t.me/ecpptv2_guide

6
1,328
عاصم retweeted
مقالة شرحت فيها ثغرة من ثغرات الويب الا وهي HTTP parameter pollution وطبقت على عدة امثلة وايضا ذكرت بعض التكنيكات من بعض التقارير.
0un390.gitbook.io/notes/arti…

مقالة شرحت فيها ثغرة من ثغرات الويب الا وهي HTTP parameter pollution وطبقت على عدة امثلة وايضا ذكرت بعض التكنيكات من بعض التقارير.
0un390.gitbook.io/notes/arti…
كتبت ملخص لبعض اوامر اللينكس
Linux system administrator cheat sheet
0un390.gitbook.io/notes/arti…
#Linux


18

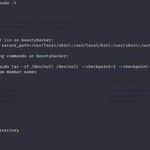
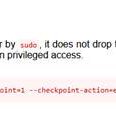
الان نحاول رفع الصلاحيات ونبدأ باستخدام تكينك من ابسط التكنيكات الا وهو Sudo - Shell Escape Sequences عن طريق تطبيق الامر sudo -l وبعدها نبحث عن /bin/tar داخل موقع gtfobins.github.io/ ونبحث عن sudo

1
