

أحسب أني باحث أمني وقارِئ، عشرون عامًا Another Security Researcher
0xffffff
Joined June 2022
- Tweets504
- Following214
- Followers29.4K
- Likes1.1K





Pinned Tweet
تدري إن اللي يسولف معك بالـ«ديسكورد» بلهجة نجدية يمكن يكون إيراني يبي يخترقك؟ أو خويك بالميديا معارض سعودي!
أنا عبدالله وهذي فرضيتنا، تقدر تساعدنا؟
- الأبحاث العلمية تدعم الفكرة العامة لفرضيتنا
- نبحث عن بيانات أصلية تثبت الفكرة الفرعية لاستهداف السعوديين بهذا الأسلوب
- نعالج البيانات ونهندسها عكسيا، ثم نفتح المجال لتطوير بدائل محلية للمنصات الأجنبية وبهذا يصبح البديل منطقي
البحث والتطوير يبدأ بخطوة، وهذه خطوتنا!


هناك كلام عن صانع محتوى أنه فعل كذا وكذا، وأصبحت فضيحة، إلخ. وعلى الرغم من أني لا أعرفه لكني وجدت الموضوع جسر لتعليقي
فيا من تتكلم عن فلان وتُشهّر بفضيحته وتحاسبه، هل تظن أنك لا تذنب؟ من أنت حتى لا تذنب؟ بل من أنت حتى تحاسب الناس على ذنوبهم أو تُعيرهم بها؟ جميعنا نذنب وجميعنا نتوب، بل إن ذنوبك لو خرجت لنا لما نظرنا في وجهك من كثرة الفشيلة منك!
فنصيحة استر على الناس، سيأتيك يوم تتمنى فيه هذا الستر
جاء في قول الرسول صلى الله عليه وسلم «من تتبع عورة أخيه المسلم، تتبع الله عورته، ومن تتبع الله عورته، يفضحه ولو في جوف بيته»
انضج
قبل أيام نشر الفريق البحثي UNIT 42 تقرير من ٤١ صفحة عن عملية سيبرانية إيرانية استهدفت مطور برمجيات عراقي، وربط العملية بحملة اختراقات إيرانية أوسع تستهدف البنى التحتية الحيوية في الشرق الأوسط (الحملة حديثة ولا يزال نشاطها مستمر ومراقب تحت اسم CL-STA-1178)
التقرير أشوفه أحدث Case Study مناسب لفهم الـOPSEC Failures في العمليات السيبرانية؛ أي الزلات التشغيلية التي أدت إلى كشف العملية وربطها بإيران
اعتمدت العملية بشكل أساسي على الهندسة الاجتماعية لتحقيق الوصول الأولي، وبشكل عام فإن مستوى التطور التقني للعملية مرتفع جدًا مقارنة بمستوى الـOPSEC لدى الـThreat Actor إذ إن أخطاءهم التشغيلية لا ترقى إلى مستوى تطورهم التقني
رابط التقرير:
unit42.paloaltonetworks.com/…


عبدالله retweeted
مالك يوثق حرب السودان على ثمانية
youtu.be/TqA0l7UrTDU?si=AVo3…

عبدالله retweeted

Several Linux Kernel Vulnerabilities Accidentally Posted To Public Kernel Mailing List
As high as CVSS 9.0. Whoops.
phoronix.com/news/LKML-New-T…


عبدالله retweeted

WHAT THE FUCK IS HAPPENING TODAY

🚨 CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases.
CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers.
Read - thehackernews.com/2026/10/cr…

عبدالله retweeted

if this affects the default installation of PHP
We are fucked up
CVE-2026-109618
CVE-2026-109619
PHP RCEs with a CVSS score of 10.0 ☠️
news.ycombinator.com/item?id…

قبل أيام، نشرت منصة شيبا إنتليجنس (Sheba Intelligence) تقرير تناول اتهامات وزارة الاتصالات اليمنية للحوثيين باستغلال البنية التحتية للاتصالات في أنشطة التجسس وجمع المعلومات الاستخباراتية.
واستنادًا إلى تحليل أحد الخبراء، تناول التقرير أساليب الهندسة الاجتماعية المنسوبة إلى الحوثيين، ومنها إنشاء حسابات وهمية في المنصات بهويات مزيفة لاستهداف الأفراد.
كما تطرق إلى مخاطر المالوير التي تتخفى في صورة تطبيقات طبيعية، كالتطبيقات المخصصة للمساعدات الإنسانية والخرائط والأخبار إذ تُستغل لتمرير برمجيات للتحكم عن بعد (RAT)، إلى جانب تهديدات أخرى مرتبطة باستغلال البنية التحتية للاتصالات في سياق الحرب.
للتعرف على الهندسة الاجتماعية، شاهدوا مقطعي أدناه.


كيف تخترق باستخدام كلمة واحدة؟ خلال دقيقتين، تعرّف على الهندسة الاجتماعية وأهم الكتب العلمية لهذا السلوك
لماذا لاتشارك المعلومة؟ الهندسة الاجتماعية أكبر من كونها روابط احتيالية أو ملفات وإيميلات
نقدر نصيغ الهندسة الاجتماعية في سياق أمن المعلومات بكونها أساليب نفسية واجتماعية للتلاعب بالطرف الآخر ودفعه إلى اتخاذ قرار أو الكشف عن معلومة دون إدراكه أنه يتعرض لهذا التفكير
الهندسة الاجتماعية خطوة لا غنى عنها في كثير من عمليات الاختراق، وتُنفذ من قبل شخص ماهر في مهارات التواصل وسحب المعلومات، من أتفهها إلى أهمها
في مقطعنا الأول استعرضنا استخدام المجموعات الإيرانية والمعارضة لهذا الأسلوب ومدى مهارتهم فيه
تابعوني على تيكتوك بنفس اليوزر حق أكس
عبدالله retweeted

الوضع أخطر بكثير مما يتصور البعض| سيناريوهات الحرب بين السعودية 🇸🇦 والحوثيين 🇮🇷|
فيديو غير مخصص لمن يبحث عن انتصارات وهمية وعاجل: سحقنا الحوثي. #لحظة_مكاشفة ومصارحة| الحلقة الثانية.
بناءً على الأبحاث العلمية والبيانات الاستخباراتية مفتوحة المصدر، هكذا تدير إيران عملياتها السيبرانية على المستويين التقني والمعلوماتي.
في ظل الأوضاع الراهنة، ولأن السلاح السيبراني هو البعد الرابع لحروب هذا القرن، اسمحوا لي أن أعيد نشر مقطعي بالأسفل لأنه مهم جدًا، فلعله يصل إلى عدد أكبر.
في المقطع، تحدثت بالتفصيل عن الاستراتيجية السيبرانية الإيرانية، وشرحت أساليب الاختراق والهندسة الاجتماعية التي تستخدمها إيران ومجموعاتها، كالحوثيين في اليمن، بجانبيها المعلوماتي والتقني، بدءًا من استغلال أبسط المعلومات المتاحة عن المستخدمين على المنصات، وصولًا إلى اختراق الأجهزة. كما رسمت تصور للهرم التشغيلي للعمليات السيبرانية الإيرانية بجانبيها الهجومي والدفاعي، في سياق تاريخي وعملياتي، استنادًا إلى الأبحاث والبيانات الاستخباراتية، ومنها عمليات اختراق إيرانية ناجحة استهدفت مجموعة من الحكومات والشركات، من الولايات المتحدة إلى ألبانيا إلى إسرائيل ودول الخليج. الكلام ليس جديد على المجتمع العلمي لكنه مهم لعامة الناس
تحدثت أيضًا عن دور الصين وروسيا وكوريا الشمالية وعلاقة الحوثي، ومعنى الهندسة الاجتماعية، ومعنى مجموعات التهديد المستمر المتقدم (APTs)، وكيف تستخدم «قوات الباسيج الإعلامية» منصة تويتر ومواقع التواصل الاجتماعي في كثير من الأغراض.
عزيزي القارئ، امنحني قليلًا من وقتك وتابع المقطع.
ولمن يرفض هذه الحقائق ويقول «يا رجال أنتم موسوسين»... لا تظن أنك أكثر وعيًا لمجرد أنك تصف هذه الأمور بأنها نظريات مؤامرة ووساوس. كما قلت هذا هو البعد الرابع لحروب هذا القرن، وهنا بالتفصيل كيفية عمله.
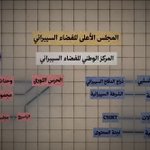
المقطع في التغريدة المقتبسة، أما هذا فهو الهيكل التشغيلي (من محتويات المقطع)

كيف يمكن لمنصة مثل «دسكورد» أن تتحول من مكان للسوالف واللعب إلى أداة تُستغل في جمع المعلومات والتأثير السيبراني؟
في ذي الحلقة تكلمت عن مفهوم الاختراق الحقيقي والهندسة الاجتماعية وليش يُذكر اسم إيران كثيراً في ملفات الأمن السيبراني وكيف يشتغل هيكلها السيبراني، وكيف يمكن لمعلومة هينة تشاركها على الإنترنت أن تصبح جزءاً من صورة أكبر عنك وتساهم في جعلك موطئ قدم للداخل السعودي
youtu.be/qO2H4Vabiig?si=_QG_…

عبدالله retweeted

الفيديو الثاني 👇 ضروري تشوفونه اليوم وأنتم بطريقكم للدوام
كيف يمكن لإيران اختراق السعودية باستخدام الدسكورد؟ ينطبق عليها آكس وانستقرام وغيرها
كيف يمكن لمنصة مثل «دسكورد» أن تتحول من مكان للسوالف واللعب إلى أداة تُستغل في جمع المعلومات والتأثير السيبراني؟
في ذي الحلقة تكلمت عن مفهوم الاختراق الحقيقي والهندسة الاجتماعية وليش يُذكر اسم إيران كثيراً في ملفات الأمن السيبراني وكيف يشتغل هيكلها السيبراني، وكيف يمكن لمعلومة هينة تشاركها على الإنترنت أن تصبح جزءاً من صورة أكبر عنك وتساهم في جعلك موطئ قدم للداخل السعودي
youtu.be/qO2H4Vabiig?si=_QG_…

يعيد لهم سلمان ذي قار مهلكًا
ويفني ذيول الفرس منا الضراغم
فنحن حماة الدين سادات عصرنا
وذلك ما لم يستسغه الأعاجم
ونحن جنود الله لستم بحزبه
ولا أنتم الأنصار تأبى المكارم
٢٤ سنة والحوثي يردد «الموت لأمريكا والنصر للإسلام» و١٥ سنة يسمي ميليشياته بـ«أنصار الله» ثم يلفظ أنفاسه الجبانة الأخيرة بترويع ضيوف الرحمن بهذا الشكل الإرهابي!
أيا أكذب الفجار أصلًا وتقيةً!
ألا هل تغطي الشمس منك المزاعم؟
تقول نقيض الشيء والشيء ذاته
ولست بنصر الله أنت الهزائم!
يقولون نهدي الموت لمزًا وسبةً
أجل نحن نهدي الموت إن زاغ آثم
فنحن الهلاك المر في غيهب الدجى
وفيما عدا الهيجاء نحن التراحم
- صاحب السمو الملكي الأمير عبدالرحمن بن مساعد (@abdulrahman)
#استهداف_المعتمرين_من_الحوثي


عبدالله retweeted

اضرب ولاتختار من بنك الأهداف
اغلط ترا الغلطات فالحرب حلوه
كم فيه صامت ماسمعنا ولاشاف
يمكن بعد غلطتك .. يدلي بدلوه

عبدالله retweeted

نصيحة محب لسكان #صنعاء المحتلة...
من يستطيع مغادرتها سريعًا فليهرب الى أي مكان.
اللهم هل بلغت اللهم فاشهد.