

这世界破破烂烂,但总有人缝缝补补。 防失联小号@XBlindGamer
自用机场VPN:
Joined April 2009
- Tweets36.8K
- Following430
- Followers143K
- Likes1.4K




Pinned Tweet
自用机场分享(注册链接见末尾)
速子云:运营 11 年老字号机场,对新人友好,全中文官网,全平台教程,流媒体解锁,原生IP。
新人附赠福利:AI 模型聚合平台注册后可获得初始额度;骡马影库全网影视内容支持多平台。
各档套餐可选支持专线出口/在线客服。月付 28 元 / 年付 220 元起,价格见图。也支持纯买流量,永不过期。
注册链接 tachyun.com/#/register?code=…

2
3,546


瞎玩菌 retweeted

GPT-6 的真实使用体验:创造力和效率的下降,比智力下降更让我失望。
我是 GPT 20x 用户。当初选择订阅 20x,很大程度上是因为 GPT-6 Astra 刚推出时的表现确实惊艳到了我。加上当时 Anthropic 连续封了我 4 个账号,我几乎毫不犹豫地转向 GPT,选择用真金白银支持它。
但随着 GPT-6 使用时间越来越长,我的感受却越来越复杂。
智力是否下降,我暂时无法给出确定结论。但创造力的下降、过度防御带来的效率损失,却是我能明显感受到的。
我理解安全对 AI 产品的重要性,也理解模型需要边界。但现在的问题是,过度防御正在实实在在地影响正常工作场景下的使用体验。
我甚至希望 OpenAI 能提供一个类似「思考强度」的选项,让用户能够在「保守防御」与「开放创造」之间调整模型的行为倾向。当然,这不意味着取消必要的安全底线。
安全不应该以持续牺牲创造力和生产力为代价。
最让我失望的是,当初让我惊艳的 GPT-6 Astra,与现在日常使用 GPT-6 的体验之间,存在明显落差。
作为一个愿意为顶级模型付费的用户,我真正想要的是更强的能力、更高的效率,而不是一个越来越谨慎、越来越不敢发挥的助手。
如果这种体验持续下去,我真的不知道自己还会坚持订阅 20x 多久。
因为至少在目前的实际工作中,我的 Claude Plus 带来的效率,已经超过了 GPT 20x。
我依然希望 OpenAI 能把那种令人惊艳的体验带回来。


瞎玩菌 retweeted

实测!国行三星成功卸载SystemHelper!其他安卓也能成功卸载!
SystemHelper是干啥的大家应该知道,就是前一阵曝出来的,上报你的个人信息的那个组件,权限很高,一般无法直接停用,需要上点技术和手段。


瞎玩菌 retweeted

亲测国行三星手机竟然连三星安全文件夹里面都内置了反诈APP😱
每隔两个小时上传一次用户数据到服务器。涉及的敏感权限有:精准定位、后台定位、电话状态、设备标识、应用列表、使用记录、网络状态、开机自启、后台运行、联网访问等
通过ADB提取系统信息交给AI分析,证书签证所在地段是北京,属于预装特权系统应用,普通用户无法直接卸载
所有国行安卓用户也可以通过 ADB 获取系统应用信息,交给 AI 辅助自查,看看自己的手机有没有预装SystemHelper这个组件
预装在主系统就算了,预装在三星安全文件夹到底还想看什么?干脆把钱包助记词、账号密码也一起报备算了


【奉劝大家不要用国产机翻墙,不要在国产机上安卓境外 APP】
我某些朋友用的国产安卓手机,前不久被当地公安打电话,要求卸载 X 和 Telegram,因为我其中一个朋友的小米 14 已经 root 了,我觉得因为梯子配置不当导致的 DNS 泄露,或者别的原因,可能性不大,我就重点排查手机上会上报应用列表的应用
经排查,我朋友的小米 14,HyperOS 3,其中的“系统安全组件”和“SystemHelper”,会分别把应用列表上报给小米反诈引擎(fraud-detection.engine.miui[.]com/hyperos/fraud/app/report和flash.sec.miui[.]com/detect/app)和联通的某个网址(dm.wo[.]com[.]cn:18080/register)
SystemHelper 会默认统计过去 24 小时内有使用记录的应用,枚举已安装应用,关联使用统计和流量,跳过包名以 com[.]android 开头的条目。载荷的序列化实现还包含 IMEI、IMSI、ICCID 等字段,因此具备将应用情况与设备/SIM 标识关联上报的能力。
系统安全组件会上报第三方应用清单、包名、版本、签名摘要、名称,另有扫描结果和仿冒应用上报;有电话/QQ/微信语音反诈、屏幕视频采集、转写文本和视频片段云检测,以及用户反馈上传原始音频的实现
关于系统安全组件的录屏采集功能,分辨率 720 × 1280,24 fps,固定竖屏尺寸。相关的流程如下:
取得系统录屏对象
→ 录制约 3 秒屏幕画面到私有缓存文件
→ 读取整段 MP4,转为 Base64
→ 加密后上传小米云端
→ 等待返回“是否风险”
├─ 未命中:删除临时片段,延时 2 秒后继续录制,重复上述行为
└─ 命中:保留一份片段供反馈,显示警告并停止服务
这些应用,SystemHelper 貌似是和 SIM 卡激活相关的,系统安全组件貌似是和反诈相关的,但是都具有高度的数据上报属性。没有 root 的机器,这些组件是无法卸载或者提取的,并且我也暂未分析这两个 APP 卸载之后,会不会自己下载回来。
综上,还是建议大家,海外产业用外版 iPhone,尽量不要碰国行安卓,要用安卓机,也是刷 ASOP 使用。
逆向由 GPT 完成,如有错误,敬请指正。

🎮 喜欢追剧情、琢磨人物关系的朋友,可以逛逛 Steam「沉浸式剧情游戏节」。除了互动影视、视觉小说,也有卡牌驱动的叙事游戏。这次从活动页「精选折扣」里挑三款聊聊:《苏丹的游戏》8折、《S4U》7折、《完蛋!我被美女包围了!2》75折。
🃏 《苏丹的游戏》:想在故事里做艰难选择,优先看它。
你需要在期限内完成苏丹卡的要求,在生存压力下调配人物、资源,推动事件。玩家好评里,文案、美术和不同人物路线是推荐理由,有人形容自己从谨慎求生,逐渐变成计算如何利用权力的人。不过,多周目也容易消磨耐心:部分玩家抱怨,为了看到新剧情,要重复大量熟悉的操作。我的推荐是,喜欢读文字、摸索人物命运的可以入;讨厌重开和重复劳动的,先试试玩版。
⌨️ 《S4U:都市朋克2011与爱的重拳》:更适合喜欢聊天、观察人物的人。
你以网络替身的身份替客户交流,在消息往来中介入别人的生活。玩家评价里,有人喜欢它对打工生活、孤独和人际关系的描写,觉得角色像身边真实存在的人。争议则在交互和收尾:键盘敲击并不等于能自由输入回复,也有玩家觉得后期剧情仓促,为补结局重新推进流程比较累。想体验文字聊天带来的代入感,可以关注;期待自由聊天的,需要先了解它的选项机制。
🎬 《完蛋!我被美女包围了!2》:喜欢真人互动的可以看看,但我会把推荐顺位放后面。
这次换成古装背景,加入恋爱与权谋悬疑。玩家有人肯定演员、服化道和制作包装,但已读评测中,也有不少人批评人物支线单薄、剧情衔接跳跃、结尾草率。冲着演员和古装演出来,可以先试试玩;如果最在意完整、扎实的剧本,就别因为喜欢前作直接下单。
活动入口: store.steampowered.com/sale/…

2,927

瞎玩菌 retweeted

中国手机如何监控你的一举一动?
每打一次 QQ、WeChat 语音视频电话,你的手机可能都在静默录屏。
我对一台未解锁 BL 的小米 13 Pro(HyperOS 3.0)进行了 ADB 动态取证和 DEX 逆向分析,发现系统安全中心内置了一个名为 fraud_detection_data.db 的反诈行为数据库。
其中 voip_record 表包含:
你使用哪个 App 通话
通话开始与结束时间
通话持续时长
是否被标记为涉诈通话
不仅如此,系统还会毫秒级记录截屏时间,并设计了屏幕共享、电话通信和第三方应用安装等行为记录表。
令人哭笑不得的是,小米工程师再一次展示了极其强劲的英语水平,在数据库中把原本用来记录截图时间的 screenshot 字段错误拼写成了 screenshort_time(多了一个 r)。仅在这一个数据库的转储信息中,我们就捕获到了 669 次高频连续读写操作。
更离谱的来了,我们发现系统预置的 GuardProvider 模块被授予了极高的系统特权,直接绕过了 Android 官方弹窗校验,实现了无感静默录屏与录音,代码中甚至直接出现了 clip.mp4 视频切片及 Base64 编码回传逻辑。
除了音视频监控,还有一个名为 SystemHelper的全天候遥测后门。它拥有特权级硬件读取与后台定位权限,通过系统闹钟定时将自己从后台唤醒,静默收集手机硬件标识(IMEI、IMSI、ICCID)、后台精确 GPS 定位,以及你过去 24 小时内每个 App 的前台精准使用时长,并打包上传至运营商及风控平台。
最让人无法接受的是,这些模块在系统 UI 上全部无法真正关闭。即使你在设置中关掉了所有的“反诈/安全守护”开关,它仅仅是不再给你弹窗提示,底层的监听、入库和上传依旧照常运行。
为了防止用户发现异常,小米工程师还在代码里设计了“机身过热熔断”与“音频通道冲突避让”机制:
过热熔断:720p 录屏极其耗电,一旦检测到手机温度升高,立即中断录屏,防止机身发烫引起用户怀疑。
音频避让:若检测到麦克风正在被通话占用,则主动放弃音频采样,防止通话出现断音或杂音而暴露。
即便如此小心,它还是在系统日志里露出了马脚:GuardProvider 在息屏状态下曾持续霸占 CPU 达 2 分 33 秒(占用率高达 25.6%),因为后台负载过于沉重,超出了系统阈值,被 Android 电源机制强杀。
此监控体系至少涉及以下系统特权组件:
GuardProvider (com.miui.guardprovider)
AiGuardService (com.miui.guardprovider.aiguard.AiGuardService)
MIUISecurityCenter (com.miui.securitycenter)
SecurityCenter Remote (com.miui.securitycenter.remote)
SystemHelper (com.mobiletools.systemhelper)
涉及以下数据回传与风控域名:
├─ flash[.]sec[.]miui[.]com (小米安全中心多媒体/视频回传通道)
├─ fraud-detection[.]engine[.]miui[.]com (反诈行为特征与哈希上报)
├─ eps[.]caict[.]ac[.]cn (中国信通院统一反诈接口)
├─ gateway-papa[.]cloud[.]weizhi[.]com (第三方风控网关)
└─ dm[.]wo[.]com[.]cn:18080 (中国联通终端管理遥测平台)


无需密钥!群晖NAS最新C3RB3R勒索病毒的恢复方案实例
🛠️ GitHub 上的 c3rb3r-btrfs-recovery 项目(入口放到评论区),整理了一套针对使用Btrfs 文件系统群晖 NAS 的数据恢复方案。仓库提供了 C3RB3R 勒索病毒加密后的文件恢复脚本和技术手册。
🔍 它的核心思路,不依赖密钥,而是寻找磁盘上可能残留的原始数据。
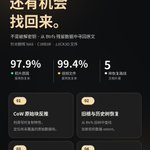
突破口归于 Btrfs 的写时复制机制,也就是 CoW。按项目的解释,文件被加密改写后,旧数据块可能尚未被覆盖,只是不再被当前文件引用。工具尝试根据数据块映射反推原始位置,再读取其中的内容。
仓库也整理了几条补充路线:查找攻击前的旧树根、分段拼接大文件、扫描空闲空间里的图片,以及从 Synology Drive 仓库中寻找可恢复内容。
📊 这个案例数据确实醒目:1—128 MB 的照片原图恢复率为 97.9%,同区间视频为 99.4%。但同一份说明里,不含缩略图的总体恢复率是 65.4%。
项目执行手册规定,恢复产物必须逐文件做完整解码校验,没通过就不能算成功;最后还要交付失败清单和统计,文件数必须能与磁盘上的实际结果对应。
这让“恢复成功”有了可以检查的依据:哪些文件完整、哪些失败、失败原因是什么。
⚠️ 操作边界也要注意。README 提醒恢复前先做全盘镜像;执行手册要求源盘不得写入,恢复文件必须保存到另一块盘,并先完成环境检查。真遇到同类情况,应该先读懂这些条件,再决定如何处理。
我的看法是,这个项目值得介绍的地方,在于它把恢复思路、脚本、校验和失败记录都公开了,让后来者有材料可以核查,也有路径可以继续研究。


免费申请 4000 个 Kiro 额度的活动
想用 Kiro 做个新项目的,可以看看 Kiroween 2026:由 AWS 主办、Devpost 管理的开发比赛,总现金奖池 10 万美元,冠军 3 万美元。比赛入口我放到评论区。
虽然 10 月 13 日就开始报名了,开发和提交期其实 10 月 31 日才开放。截止到北京时间 12 月 5 日早上 6 点,现在开始还有一个多月。
比赛要求用 Kiro 的 IDE、CLI、Web 或 Crew 开发新软件,旧项目不能直接拿来参赛。四个方向也挺具体:
1. 复活旧技术
2. 把不同技术组合起来
3. 做一套通用骨架,再用它搭两个应用
4. 做有万圣节风格、又确实实用的界面
可以一个人做,也可以最多 3 人组队,须达到当地成年年龄。
有一项资源值得留意:可申请一次 4,000 Kiro credits,需要提供账户和用户 ID,审核后发放。比赛没有购买要求,其他开发成本自负。
额度申请截止北京时间 12 月 2 日 04:00,要求 12 月 4 日前兑换;兑换后到 2027 年 1 月 1 日 15:59 到期。
动手前先看提交要求,免得最后补材料:应用要能运行;完整代码、素材和说明要放在公开 GitHub 仓库,写明开源许可证;根目录保留 .kiro 使用证据,并说明如何使用了 Kiro;还要提交公开的 YouTube 演示,最长 3 分钟。GitLab、Bitbucket 不能替代 GitHub。
作品知识产权归作者,不过必须公开开源,主办方也可在赛事及之后 3 年用于宣传。适合愿意公开的新项目,需要保密的商业项目就不适合往这里放了。

1
2,688
