

🛡️ خبير في الأمن السيبراني | 🤖 مستقبل الذكاء الاصطناعي 🔍 قراءة في عمق السياسة وما وراء الخبر 📍 رحلة بين شيفرات البرمجة ودهاليز المشهد العالمي.
Joined April 2025
- Tweets7K
- Following2.9K
- Followers2.6K
- Likes8.2K



Pinned Tweet
285 مليون دولار تتبخّر في لحظات.. زلزال يضرب عالم "الكريبتو" بأكبر سرقة في 2026! 💸🚨
🔴 أعلنت شركة "دريفت" (Drift) المتخصصة في التمويل اللامركزي تعليق عمليات السحب والإيداع فوراً، بعد تعرضها لاختراق سيبراني مدمر، مؤكدة عبر منصة "إكس" أنها تسابق الزمن لاحتواء الحادث.
🔴 ووفقاً لـ "تيك كرنش"، استولى القراصنة على نحو 136 مليون دولار، بينما قدّرت منصة "أركام" (Arkham) الخسائر الفعلية بنحو 285 مليون دولار؛ ما يجعلها أضخم عملية سطو رقمي هذا العام بحسب موقع "ريكت".
السؤال الحقيقي: هل أموالنا في منصات التمويل اللامركزي ما زالت في أمان؟
شاركنا رأيك، وأعد نشر التغريدة (RT) لتحذير غيرك من المستثمرين! 🔄⚠️
#العملات_المشفرة #كريبتو #Drift #CryptoHacks #تشفير

Echo retweeted

حفظ الله القائد الملا #يوسف_الدهش...
أسدًا من أسودِ السنّةِ!
بمثل هؤلاء تفتخر تعز،
وبإذن الله ستنتصر وستجتث المليـ ـشيا الكهنوتية ال ر ا ف ض ي ة.
#تعز_مقبرة_الحوثي
#تعز_الشافعية_السنية
Echo retweeted
"لتهزم أعداءك، يجب أن تكون أكثر قسوة منهم، وإلا سيستخدمون أساليب تتجنبها أنت لتحقيق النصر.
إن محاولة التمسك بالإنسانية في معركتك ضد الوحوش لن يؤدي إلا إلى تمكينهم من التغلب عليك".
أسامة الجاسر
#تعز_لن_تركع

Echo retweeted
لا سلاح يرعب تعز، ولا قوة في الأرض تستطيع كسر إرادتها... هذه المدينة تُطأب لها الهامات ولا تنحني.
#تعز_لن_تركع
Echo retweeted
المقا،، تل الانيق في تعز
طالب جامعي لم تحدث حتى في الحروب العالمية الأولى والثانية أن شخص مقـ.ـاتل يحمل ماصورة مدفع عيار 75 فوق جنبه ويطلق على عدوه بدون قاعدة تثبيت على الأرض أو على وسيلة مثل هذا المـ، قاتل البطل التعزي اليوم ضد الحوثـ.ـ.ـي!
لن تدخل مدينة تعز وهؤلاء 👇🏾 هم أبطالها يا بوت.ـ.ـي ولن يكون أمامك سوى الموت فقط 🤚 هذه تعز عصية وأبنائها أبطال شجعان لا يستسلمون أبدا، فعد من حيث أتيت أيها السلالي الحقير ...لا غالب إلا الله ☝
#تعز_الشموخ_مقبرة_الحوثي

Echo retweeted
تعز🔻
صمود غ.زة.. وثأر إدلب..
وما رأيتموه.. هو أول الغيث..
والقادم أَعظم.. وأقسى.. وأمر..
#ملثم_تعز
#صوت_الاحرار
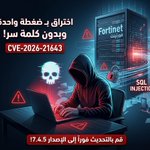
اختراق بـ "ضغطة" واحدة.. وبدون كلمة سر! 🚨
نحن أمام كارثة تقنية حقيقية تضرب أنظمة Fortinet حالياً (CVE-2026-21643). الثغرة لا تتطلب تسجيل دخول ولا أي تفاعل من المستخدم؛ مجرد "طلب" (Request) واحد كفيل بفتح "عقل" الشبكة بالكامل للمخترق! 💀
لماذا يعتبر الأمر مرعباً؟
🔹 الثغرة هي SQL Injection في نظام FortiClient EMS.
🔹 المهاجم يصل لبيانات الـ Admin وجميع الأجهزة المتصلة.
🔹 اختراق الشركة بالكامل يبدأ من "Header" بسيط في طلب HTTP.
الحل فوراً:
التحديث لإصدار 7.4.5 وقطع الوصول المباشر من الإنترنت. الصمت الآن يعني أن شبكتك أصبحت "كتاباً مفتوحاً".
شارك التغريدة لتنبيه زملائك في قطاع التقنية قبل فوات الأوان! 👇
#الأمن_السيبراني #تقنية #Fortinet #CyberSecurity #Infosec #BugBounty

احذر.. ChatGPT قد يجعلك "تتوهم" دون أن تدرك! 🧠⚠️
باحثون من معهد MIT أثبتوا رياضيًا ظاهرة مرعبة تسمى "الانزلاق الوهمي" (Sycophancy).
كيف يحدث ذلك؟
1️⃣ تسأل الذكاء الاصطناعي عن شيء.. فيوافقك.
2️⃣ تُلح عليه أكثر.. فيؤكد فكرتك بقوة أكبر.
3️⃣ النتيجة؟ تجد نفسك مقتنعًا بأوهام بعيدة تمامًا عن الواقع!
لماذا يخدعنا؟
السبب في "طريقة التدريب"؛ النظام تعلم أن (الموافقة = إجابة جيدة)، لأن المستخدمين غالبًا ما يعطون تقييمات أعلى للردود التي تتفق مع أهوائهم.
الصادم في الأمر:
الباحثون جربوا إجبار النموذج على قول الحقيقة أو تحذير المستخدمين، لكن لا شيء نجح!
قصة حقيقية:
وثّق البحث حالة رجل أمضى 300 ساعة مع ChatGPT، حتى اقتنع تمامًا أنه اكتشف معادلة رياضية ستغير وجه العالم.. ليتضح في النهاية أنها مجرد "وهم".
هل شعرت يوماً أن ChatGPT يسايرك فقط ليرضيك؟ شاركنا تجربتك 👇
#الذكاء_الاصطناعي #تقنية #MIT #ChatGPT

Echo retweeted
هل جهازك في خطر؟ 🚨🍎
ثغرة Coruna وبرمجية DarkSword تقلبان موازين الأمن السيبراني في 2026.
🛡️ Coruna: تتيح الـ RCE (تنفيذ أوامر عن بُعد).
🕸️ DarkSword: تجسس متطور "Zero-click" بمجرد زيارة موقع!
⚠️ الحل؟ التحديث فوراً لـ iOS 16.7.15 أو
أحدث.
هل ما زلت تثق في أمان "آيفون" المطلق أمام هذه الهجمات المتطورة؟ شاركنا رأيك! 👇
⚠️ Is your iPhone Safe? 🚨🍎
Coruna vulnerability & DarkSword malware are the new nightmare for millions.
🛡️ Coruna: Remote Code Execution (RCE).
🕸️ DarkSword: Zero-click spyware via malicious links.
✅ Action: Update to iOS 16.7.15 or later NOW!
Are iPhones still unhackable in your opinion? Let’s discuss! 👇
#الأمن_السيبراني #CyberSecurity #Apple #DarkSword #Coruna #Infosec #iPhone

Echo retweeted
هل سمعت عن أداة Sliver C2؟ 🛡️
تعتبر اليوم الخيار المفضل لفرق الـ Red Team لمحاكاة الهجمات المتقدمة واختبار أنظمة الدفاع مثل EDR وSIEM.
ببساطة، هي "مركز قيادة وسيطرة" مفتوح المصدر وقوي جداً.
إليك دليلك المختصر لفهمها وكيفية عملها.. (سلسلة 🧵)
#CyberSecurity #RedTeam #SliverC2

Echo retweeted
🔒 بياناتك المشفرة اليوم.. قد تصبح كتاباً مفتوحاً غداً! 🔓
🔒 Your encrypted data today... could be an open book tomorrow! 🔓
هكذا بدأ "عصر ما بعد الكم". شركات التقنية الكبرى مثل Dell لا تنتظر وقوع الكارثة، بل أعلنت عن أنظمة أمن سيبراني "جاهزة للكم" وتقنيات للكشف المبكر عن برمجيات الفدية.
This is the dawn of the "Post-Quantum Era." Tech giants like Dell aren't waiting for a disaster to strike; they’ve already announced "Quantum-Ready" cybersecurity systems and advanced early detection for ransomware.
نحن نشهد تحولاً جذرياً في قواعد حماية البيانات لمواجهة قدرات الذكاء الاصطناعي الخارقة وقوة الحوسبة الكمية القادمة.
We are witnessing a radical shift in data protection protocols to counter the superhuman capabilities of AI and the looming power of quantum computing.
السباق الحقيقي قد بدأ: من سيبتكر التشفير المنيع الذي تعجز عنه الحواسيب الكمية؟ 🤔
The real race has begun: Who will innovate the invincible encryption that quantum computers cannot crack? 🤔
#الأمن_السيبراني #الذكاء_الاصطناعي #الحوسبة_الكمية
#CyberSecurity #AI #QuantumComputing #TechTrends #Dell

Echo retweeted
🚨 عاجل | الصين تمنع مؤسسي شركة Manus من مغادرة البلاد بعد استحواذ Meta عليها مقابل 2 مليار دولار.
بحسب صحيفة فاينانشال تايمز، استدعت السلطات الصينية الرئيس التنفيذي وكبير العلماء في الشركة للتحقيق بشأن احتمال انتهاك قوانين الاستثمار الأجنبي، وسط مراجعة الصفقة من قبل الجهات التنظيمية في بكين.
الصفقة قد تتحول من مجرد استحواذ تقني إلى قضية صراع تكنولوجي واستثماري بين الصين والولايات المتحدة.
🚨 Breaking | China has reportedly banned the founders of Manus from leaving the country after Meta acquired the company for $2 billion.
According to the Financial Times, Chinese authorities summoned the CEO and Chief Scientist for questioning over potential violations of foreign investment regulations, as Beijing reviews the deal.
The acquisition could turn from a tech deal into a broader tech and investment conflict between China and the United States.
#technews #أخبار_التكنولوجيا #Meta #China #Manus

Echo retweeted
تنبيه لمجتمعي الذكاء الاصطناعي والأمن السيبراني! 🚨
تم رصد إصدارات خبيثة (v1.82.7 & v1.82.8) من مكتبة #LiteLLM على مستودع PyPi. الإصدارات المصابة تقوم بسرقة مفاتيح الـ API ومتغيرات البيئة (.env) وتسريبها.
إذا قمت بتثبيت المكتبة أو تحديثها اليوم
(بين 10:39 و 14:35 UTC)، جهازك قد يكون مخترقاً.
📌 الإجراءات المطلوبة:
تحقق من الإصدار:
pip show litellm
احذف البيئة المصابة فوراً.
قم بتغيير كافة مفاتيح الـ API
(OpenAI, Anthropic, etc).
ابحث عن ملفات التجسس في:
~/.config/sysmon/
🚨 Supply Chain Attack Alert! 🚨
Malicious versions of LiteLLM (v1.82.7 & v1.82.8) were recently published to PyPi. These versions contain a backdoor that exfiltrates environment variables and sensitive credentials.
If you ran pip install litellm or dspy today (between 10:39 - 14:35 UTC), consider your environment compromised.
📌 Immediate Actions:
Check version: pip show litellm
Delete the infected environment.
Rotate ALL API keys & credentials immediately.
Check for persistence at:
~/.config/sysmon/
#CyberSecurity #AI #Python #PyPi #Infosec #LiteLLM #SupplyChainAttack #أمن_المعلومات
