
Jednostka reagowania na incydenty bezp. @Orange_Polska. Certified by Trusted Introducer ('01), @firstdotorg ('11). Kontakt: [email protected]; SMS 508 700 900
Warszawa, Polska
Joined January 2018
- Tweets2.7K
- Following32
- Followers9.6K
- Likes833

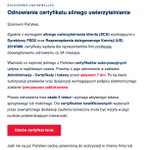




Kolejny dzień to niestety kolejne kampanie, w których oszuści podszywają się pod @PKOBP.
✉️Wiadomości trafiają na firmowe skrzynki.
Tym razem pretekstem jest "podejrzane logowanie" a w następnych krokach wyłudzenie danych dostępowych do konta!
To może skończyć się utratą środków!💸
📫Sprawdzaj nadawcę.
👓Zanim podasz jakiekolwiek dane logowania zweryfikuj link, a najlepiej korzystaj z zakładek.
📞Jeśli otrzymujesz informację o podejrzanym logowaniu, samodzielnie skontaktuj się z bankiem.
👉Podaj dalej i ostrzeż znajomych.
Wykrywamy, blokujemy i ostrzegamy.🫡
W komentarzu link do analizy i pełnego poradnika.👇


1/2
Póki co nie widać końca szeroko zakrojonej kampanii oszustów, którzy podszywają się pod @PKOBP .
Zebraliśmy przykłady rozsyłanych maili w jedno miejsce, a wykryte domeny natychmiast blokujemy w #CyberTarczaOrange. 👇
Aktualizacja #wordpress jest już dostępna.

WordPress 7.1.4 is now available. This security release fixes multiple issues, and site owners should update immediately. Update from the WordPress Dashboard or download the release. wp.me/pZhYe-5Ha

I kolejna odsłona kampanii podszywającej się pod @PKOBP i pod panel #ipkobiznes. Tym razem pod pretekstem odnowienia certyfikatu.
Po przekierowaniu z hxxp://[::ffff:d93c:ed6f]/d98-z6m?lang=pl
na
hxxps://cfamaj.marge-labo.com/ zobaczymy fałszywy panel logowania, który wyłudza dane dostępowe.
Ostrzeżcie znajomych!

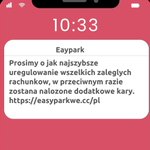
1/3 🅿️Nieuregulowana opłata za parking? 💸Płatność online? Przede wszystkim albo tylko i wyłącznie kartą?💳 Kolejne #oszustwosms i #phishingsms. Tym razem oszuści podszywali się pod sieć #easypark.
Nie daj się oszukać❗
➡️Uważnie sprawdź domenę.
➡️Ktoś wywiera presję czasu? To podejrzane. ➡️Niespodziewana zapłata? Sprawdź w innych źródłach lub skontaktuj się z dostawcą danej usługi, aby wyjaśnić sytuację.
Otrzymujesz podejrzanego SMS-a? Prześlij go do nas na nr 508 700 900.

2/3 Jak rozpoznać #smishing? Zobacz nasz zbiór i analizę kampanii #fałszywySMS. Dowiedz się jak je rozpoznować i udostępnij ten post dalej.
cert.orange.pl/ostrzezenia/f…


A na #mshp Michał Łopacki z naszego zespołu, ze swoją prezentacją: Domain Fronting – poniżej radaru SOC.

🚨 MEGA sekurak hacking party w Krakowie trwa w najlepsze!
Pierwsze prelekcje już za nami, ale to dopiero początek – przed nami jeszcze mnóstwo prezentacji napakowanych merytorycznym mięsem!
Jesteście na miejscu? Koniecznie wpadnijcie na stoiska!
Czekają tam na Was:
🔷 branżowy networking i świetni ludzie,
🔷 mnóstwo ciekawej wiedzy,
🔷 wyzwania z super nagrodami (do zgarnięcia sekurakowe gadżety!).
A jeśli tym razem nie udało Wam się dotrzeć, to koniecznie spotkajmy się w przyszłym roku!
📣 To już oficjalne! 26 i 27 października 2027 odbędzie się kolejna edycja Mega Sekurak Hacking Party!
Bilety znajdziecie już na mshp2027.sekurak.pl
Miniony tydzień w świecie cyberbezpieczeństwa upłynął pod znakiem podatności PHP2Shell i nie mogło jej zabraknąć także w naszym Krajobrazie Zagrożeń.
Podsumowanie opatrzyliśmy komentarzem, który pomoże odnaleźć się w szumie informacji panującym wokół tego tematu. Łatanie i analizowanie luki mogło utrudnić śledzenie pozostałych wiadomości, co skłoniło nas do przedstawienia najważniejszych informacji z zakresu ataków na łańcuch dostaw. A działo się wiele, kiedy akurat większość oczu była skierowana na inne problemy, zaatakowano m. in. OVHcli i (ponownie) LiteLLM. Przyjrzeliśmy się także wykorzystaniu techniki LLMjacking w atakach i konsekwencjom dla firm, których zasoby zostały w ten sposób nadużyte.
⭐ CVE Tygodnia: PHP2Shell. Krytyczne podatności w silniku PHP.
⭐ Future: LLMjacking, czyli autonomia zasilana kradzieżą.
⭐ Łańcuch dostaw: Co mogło umknąć przez PHP2Shell? Od LiteLLM do eMudhra czyli tydzień w łańcuchu dostaw.
Linki do pełnego aktualnego przeglądu i repozytorium Krajobrazów znajdziecie w komentarzu.
#PHP2shell #LLMjacking #LiteLLM #eMudhra #SupplyChain


Jaki macie pomysł na ten post ? Chodzi mi po głowie jeden mem, ale mi nie wypada. 👀

‼️ BREAKING ‼️ PHP warns of another UNPATCHED REC vulnerability just 2 days after releasing emergency patches for critical PHP2Shell flaws.
New "CVE-2026-115560" affects only unusual session configurations. PHP has issued urgent mitigation guidance.
Full details → thehackernews.com/2026/10/ur…

O 13:50 zapraszamy do @PolskieRadio24 na nasz komentarz w sprawie podatności z ostatnich dni.


PHP Foundation ostrzega: repozytorium Remi nie udostępni dziś aktualizacji bezpieczeństwa PHP.
If you rely on the volunteer maintained rpms.remirepo.net we urge you to move to distro packages or building from source now, so you can immediately apply updates. The repo will not have updates today.

