

Passionné par l’élevage et les nouvelles technologies 🥰 💻 Consultant en cybersécurité Agricole chez AGRI CYBER 🌱 📧 [email protected]
Joined May 2012
- Tweets8.9K
- Following1.7K
- Followers421
- Likes12.7K





AGRI CYBER retweeted

Vous cherchez un calendrier de l’Avent qui change de d’habitude ?
Cette année je vous propose un calendrier pour découvrir ce que je fabrique à la ferme:
🧼 des savons
🌱 des tisanes
🧴des cosmétiques à l’aloe Vera
Bref, un calendrier avec de quoi prendre soin de vous 🥰 👇


AGRI CYBER retweeted

C’est la saison des « 10 de conduite agricole»
Une très ancienne institution entre les lycées agricoles, les CRS de @PoliceNationale et (Renault) @CLAASFrance 🚜 @Groupama et @TotalEnergies
Moi je l’ai fait en 1987


AGRI CYBER retweeted

Bon, stop bullshit...
on va faire un petit point sur l'affaire de la cyber-décongélation (qui n'est pas « une info BFMTV » ou une exclu de je ne sais pas qui). C'est @CTuronensis a sonné l'alerte très tôt. Il aurait été honnête de le citer.
Ceci étant dit, revenons sur le bullshit show « célérus ».
1° Toute attribution reste à cette heure hasardeuse. Ceux qui voient déjà la main de Moscou feraient bien de sortir autre chose qu'une intuition géopolitique.
2° On a des systèmes Danfoss anciens ou non mis à jour. Claroty a publié le 9 août 2026 une étude sur trois vulnérabilités de l'AK-SM 800A : contournement d'authentification, injection de commandes et manipulation du serveur web. Les correctifs existaient en 2025. Mais attention : rien ne prouve encore que cette chaîne de failles a été utilisée.
3° Je vais risquer une théorie qui va à l'encontre du réflexe « c'est les Russes ». Et si le ou les auteurs étaient français, ou au moins particulièrement familiers du parc français ?
Premier indice : les victimes confirmées sont, pour l'instant, en France, au sein de plusieurs enseignes. Ça ressemble davantage à un périmètre technique ou géographique commun qu'à un simple problème informatique interne à une chaîne.
2e indice : des frigoristes décrivent des réglages très précis. Des dégivrages portés à 180 ou 360 minutes, répétés, avec des seuils poussés à 50 °C. On a saboté les fonctions de commande du froid en exploitant leur logique métier. Ça peut évoquer une familiarité avec ces installations. Mais ça peut aussi être automatisé après lecture de la documentation.
3e piste, à vérifier : les accès de maintenance. En France, la 3G reste active, avec encore 1,39 million de terminaux professionnels M2M limités à la 2G/3G à fin juin 2026, selon l'Arcep. Ailleurs, des opérateurs ont déjà coupé la 3G. Si des magasins utilisent encore des modems cellulaires, des APN privés ou un prestataire commun, ce serait une explication possible à cette concentration française.
Et là, énorme réserve : nous n'avons aucune preuve que la 3G ait servi à entrer. La faille Claroty concerne une interface web, pas le réseau mobile. Une machine joignable en 3G peut être attaquée depuis n'importe quel pays. Et « victime française » ne veut pas _forcément_ dire « pirate français »... mais bon, le vecteur d'accès, c'est quand même un gros indice... et encore une fois, l'attaque n'a pour le moment ciblé _que_ la France.
Ma théorie, c'est donc qu'il faut regarder très sérieusement du côté du parc installé et des accès de maintenance _locaux_ avant de chercher des agents du Kremlin dans chaque congélateur.
Pour savoir qui a frappé, il faudra les journaux de connexion, les comptes utilisés, les opérateurs et les routeurs concernés. En attendant, ceux qui délivrent déjà des passeports russes aux pirates font surtout de l'attribution au doigt mouillé.
Sources :
- CTuronensis (X), 12 octobre 2026 : signalement initial de la cyberattaque contre les systèmes frigorifiques Danfoss.
xitter.cf/CTuronensis/status/210…
- Claroty Team82, 9 août 2026 : enquête technique détaillée sur trois vulnérabilités des superviseurs Danfoss AK-SM 800A. Contournement d'authentification, injection de commandes et manipulation du serveur web. Analyse du firmware et de la surface d'attaque.
blog.claroty.com/team82/rese…
- Danfoss, 24 mars 2025 : bulletin officiel sur CVE-2025-41450, vulnérabilité d'authentification des AK-SM 8xxA permettant de contourner certains contrôles d'accès. Correctif disponible.
danfoss.com/en/service-and-s…
- Danfoss, 1er août 2025 : bulletin officiel sur CVE-2025-41451 et CVE-2025-41452. Risques d'exécution de commandes à distance après authentification et de perturbation du serveur web. Correctif en version 4.3.1.
danfoss.com/en/service-and-s…
- Danfoss, documentation constructeur : fonctionnement des superviseurs AK-SM 800A, gestion distante, mises à jour logicielles, HTTPS et contrôle des sessions. Utile pour comprendre les accès de maintenance.
danfoss.com/fr-fr/service-an…
- Adrien Le Norcy, LinkedIn, 12 octobre 2026 : alerte et témoignages de frigoristes. Plusieurs techniciens rapportent des consignes modifiées à 50 °C et des cycles de dégivrage anormalement longs.
fr.linkedin.com/posts/adrien…
- Reuters, 12 octobre 2026 : confirmation de la cyberattaque contre les enseignes françaises, dégâts sur les installations frigorifiques, déclarations de Danfoss et enquête de l'ANSSI.
reuters.com/business/retail-…
- Euronews / AFP, 12 octobre 2026 : bilan des établissements touchés, interventions des distributeurs et ouverture d'une enquête par le parquet de Paris.
fr.euronews.com/2026/10/12/d…

AGRI CYBER retweeted
La cyberattaque ciblant Danfoss est confirmée par le dirigeant des Coopératives U.
Pour en savoir plus :
- CVE (Septembre 2026) : xitter.cf/bluetouff/status/21095…
- Alerte sur les contrôleurs de réfrigération Danfoss AK-SM 800A et énumération des devices exposés (Août 2026) : xitter.cf/bluetouff/status/21095…
- Alerte initiale de l'incident en cours : xitter.cf/bluetouff/status/21095…


🚨🔴 CYBERALERT | 🇫🇷 Piratage hors-norme dans 150+ supermarchés en France !
Le patron de la CooperativeU confirme à l'instant une cyberattaque massive sur de nombreux supermarchés.
"Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU.
Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque.
S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable."
En cause et d'après mes premières infos, il s'agirait de Danfoss -le superviseur central de la régulation frigorifique-. Il faut savoir que les techniciens l'administrent souvent à distance via un serveur web avec une interface de gestion accessible par navigateur...
La situation est critique.
À suivre...

Ou chez soit 😅
numerama.com/cyberguerre/234…


AGRI CYBER retweeted

Vous n'imaginez pas l'ampleur du danger des systèmes obsolètes, non mis à jour, non patchés à temps, dans tous les secteurs.
Les fuites de données n'en sont que la partie visible.
Les cyberattaques sont bien plus sournoises.
Aujourd'hui se sont des frigos de supermarchés.
Mais demain...
Ce n'est AB-SO-LU-MENT PAS SÉRIEUX ! 🤬🤬
L'interface de debug été accessible par défaut pendant des années...
Donc n'importe qui pouvait contourner la sécurité et accéder à la configuration des frigos et s'amuser avec !
C'est une dinguerie...
Et Danfoss a seulement émis un bulletin qu'en août 2026...
Résultat des centaines de frigos de supermarchés ont été piratés...
Encore une cyberattaque sophistiquée... ou pas !

AGRI CYBER retweeted

🚨 FUITES INFOS | Agence de Services et de Paiement — ~31 028 lignes revendiquées
L'Agence de services et de paiement (ASP) est l'établissement public qui verse de nombreuses aides publiques pour le compte de l'État, des régions et de l'Union européenne.
Le 9 octobre 2026, une base présentée comme partielle de l'agence (asp-public[.]fr) a été mise en vente sur un forum cybercriminel. L'annonce évoque 29 611 personnes et 24 065 numéros de sécurité sociale. Un échantillon de 1 000 fiches a été publié avec l'annonce.
⚠️ Revendiquée — non confirmée officiellement par l'ASP, qui a déjà signalé deux incidents distincts en 2026.
📂 Données concernées :
· Numéro de sécurité sociale (NIR)
· Identité civile et date de naissance
· Adresse postale
· E-mail et téléphone
· Situation familiale, y compris de personnes mineures
Les personnes concernées doivent se méfier de tout message se réclamant de l'ASP au sujet d'une aide ou d'un paiement.
🔗 Détails et suivi → fuitesinfos.fr/article/2026-…
#FuitesInfos #DataBreach #Cybersécurité #ServicePublic #DarkWeb

AGRI CYBER retweeted
🚨 FUITES INFOS | Scouts et Guides de France — ~71 000 enregistrements revendiqués
Scouts et Guides de France, mouvement national de scoutisme qui rassemble des jeunes et leurs encadrants bénévoles, est visé par une revendication.
Un fichier présenté comme une base de l'association a été proposé au téléchargement contre des crédits, le 8 octobre 2026, sur un forum cybercriminel. L'extrait joint à l'annonce a la forme d'un export de gestion des adhérents et des formations d'animateurs. Le format prévoit aussi les coordonnées de représentants légaux, sans qu'il soit établi que des fiches de mineurs figurent dans le fichier.
⚠️ Revendiquée — non confirmée officiellement par l'association
📂 Données concernées :
· Identité, date et lieu de naissance
· Adresse postale, téléphones, courriels
· Numéro d'allocataire
· Groupe local, fonction, adhésion
· Inscriptions aux formations (BAFA/BAFD)
Adhérents et parents : méfiance face aux messages inattendus au nom de l'association (cotisation, camp, formation) ou de la CAF.
🔗 Détails et suivi → fuitesinfos.fr/article/2026-…
#FuitesInfos #DataBreach #Cybersécurité #Associations #Scoutisme

Le groupe REUSSIR vient de confirme un incident de sécurité, revendiqué en début de semaine.
@fuitesinfos @Power_Boost


AGRI CYBER retweeted

🔴 Discord : des millions d’utilisateurs potentiellement concernés par une fuite de données
Le bot de sécurité "Double Counter" confirme une cyberattaque : environ 12 Go de données copiées, avec des identifiants Discord, adresses IP et près d’1 million d’emails exposés. Le bot a également été détourné pour diffuser des liens sur une cinquantaine de serveurs.
frenchbreaches.com/blog/disc…


AGRI CYBER retweeted

DON'T scan your face for Roblox.
DON'T scan your face for Discord.
DON'T scan your face for Twitter.
DON'T scan your face for YouTube.
DON'T scan your face for Instagram.
DON'T scan your face for Reddit.
DON'T scan your face for Spotify.
DON'T scan your face for Twitch.

AGRI CYBER retweeted
🚨 FUITES INFOS | Office français de la biodiversité (OFB) — ~165 000 lignes revendiquées / permis de chasse
L'Office français de la biodiversité, établissement public qui organise l'examen et la délivrance du permis de chasser, est visé par une revendication publiée le 4 octobre 2026 sur un réseau social et un canal Telegram.
Un groupe d'acteurs y affirme détenir environ 165 000 lignes issues des dossiers de demandeurs du permis de chasser, obtenues selon lui grâce à une vulnérabilité. Les extraits publiés en illustration remontent à fin septembre 2026. En janvier 2026, l'OFB avait déjà informé les usagers de l'application du permis de chasser d'une cyberattaque distincte.
⚠️ Revendiquée — non confirmée officiellement
📂 Données concernées :
· Identité complète (nom, prénoms, date et lieu de naissance, nationalité)
· Adresse postale
· E-mail et téléphones
· Fédération départementale des chasseurs de rattachement
· Montant et mode de paiement des droits
🔗 Détails et suivi → fuitesinfos.fr/article/2026-…
#FuitesInfos #DataBreach #Cybersécurité #ServicePublic #Chasse

AGRI CYBER retweeted
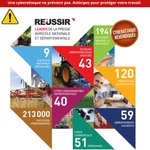
🚨 FUITES INFOS | Réussir — ~3 300 000 lignes revendiquées
Réussir, groupe de presse agricole professionnelle basé dans le Calvados, édite le portail reussir[.]fr et un réseau de titres agricoles régionaux lus par les exploitants, les lycées agricoles et les organismes du secteur.
Une base présentée comme issue de ce portail a été mise en vente le 5 octobre 2026 sur un forum cybercriminel. Selon l'annonce, l'intrusion aurait eu lieu en septembre 2026 par contournement de l'authentification (injection SQL). Le dépôt contiendrait environ 215 000 comptes du site, deux fichiers d'adresses et un fichier de prospection téléphonique d'abonnés.
⚠️ Revendiquée — non confirmée officiellement
📂 Données concernées :
· Nom et adresse e-mail des comptes
· Mots de passe sous forme hachée
· Adresses postales d'exploitations et d'organismes agricoles
· Téléphones fixes et mobiles, avec le nom du contact
· Titres proposés à l'abonnement, tarifs et suivi des appels
Exploitants et abonnés : méfiance face à tout appel, courrier ou facture de renouvellement d'abonnement inattendu.
🔗 Détails et suivi → fuitesinfos.fr/article/2026-…
#FuitesInfos #DataBreach #Cybersécurité #Agriculture #Presse #DarkWeb


AGRI CYBER retweeted

For some, space was a childhood dream. For others, an unexpected career. 🚀
We’re #hiring:
→ Test Engineer
→ Fluid Engineer
→ CAD Designer
Want to join us?
latitude.eu/jobs/
Thanks to @TF1's team for highlighting people behind our launcher. 🇫🇷
#SpaceJobs #NewSpace
AGRI CYBER retweeted

Sinon une nouvelle cyberattaque critique sur l'Association des Maires de France (AMF) à quelques mois des élections présidentielles !
Ça ne me fait plus rire ces conneries !
On parle de +110 000 données d'élus locaux : maires, adjoints, présidents d'intercommunalité, des DGS et des agents territoriaux.
Vous avez donc des données comme noms, prénoms, mails, fonctions, données d'élus et de collectivités, des mots de passe en clair dans la nature...
Je ne sais pas si on se rend compte de l'impact à venir d'une telle cyberattaque !
Que fait notre gouvernement ?
Là ça devient grotesque... GRO-TES-QUE...