

株25年。FX18年。bot4年。300万円を億まで殖やすもリーマンで全損。早朝やゴトー日、市場オープン時の値動き分析を徹底的にやることで復活。テクニカルでいまいち成果が出ない人にフォローをオススメ。データ分析、プログラムできる人を増やしたい。健康・美容系の会社やってます。
FX/株/Cryptoトレードのnote書いてます→
Joined May 2020
- Tweets20.3K
- Following505
- Followers8.7K
- Likes30.7K




とりあえずMacは今から対応しないと。
・PHP対応
・GMO対応
・eMudhra対応
・Tailscale SSH対応 ←New
まじで連日なんかの対応してる。

元ネタはこれか。tailworm.com/
Tailscale SSHの話なので原則Linux/macOSが対象。
が、再三指摘しているように、こういうのポコポコ出てくるので、FX用ならなるべく自宅で運用しとけ、としか。
こっちは対象外だったが一応最新Verにしておいた。
forest.watch.impress.co.jp/d…


こっちは対象外だったが一応最新Verにしておいた。
forest.watch.impress.co.jp/d…
今のところのまとめ(仮説。全然違ったらごめん。)
・攻撃者はまずVPSを契約し、自分で操作できる環境を用意した。
・その後、何らかのサポート対応で、お名前.comの担当者が運用アカウントを使って、そのVPSへRDP接続した?
・この接続でRestricted Admin Modeなどの保護が使われていなければ、接続先のVPSに再利用可能な認証情報が持ち込まれる場合がある。
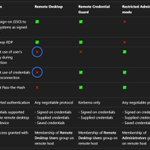
・Microsoftのサイトでも通常のリモートデスクトップでは「接続中にユーザーの身元情報が使用されるのを防ぐ」も「切断後に認証情報が使用されないようにする」も×(画像参照)。
learn.microsoft.com/en-us/wi…
・攻撃者が認証情報をもとに運用アカウントでアップデートサーバにアクセス。
・調べてみたらそのアカはAdministratorsグループに登録されていた。
・さらに調べてみたらアップデートサーバは全VPSサーバにつながっていた。
って感じか。


元ネタはこれか。tailworm.com/
Tailscale SSHの話なので原則Linux/macOSが対象。
が、再三指摘しているように、こういうのポコポコ出てくるので、FX用ならなるべく自宅で運用しとけ、としか。
元ネタはこれか。Tailscale SSHの話なので原則Linux/macOSが対象。
tailworm.com/
これも対応が必要だった。Node.jsの 22.23.4 以上への更新が必要。毎日なにかアプデしてるな。

patchtheplanet.org/brotli
お~ん...PHPどころじゃねえや
HTTP2Shell(CVE-2026-111497)出てるし...
個人にできる対策は"通信するすべて"の更新しかない
eMud問題で更新祭りだったけどもう一回です
ブラウザ・Node.js・Python・Bun・Curl等Brotil使うものすべて更新必須

そうなのか。とするとあれよりヤバい設計のシステムがあってこっちに手がまわらんかったってことに。。。


【能動的サイバー防御を具申した理由】【ブログ更新】
お客様をはじめ関係者の皆様に多大なるご迷惑をおかけしておりますことを、深くお詫び申し上げます。
なぜ私たちが政府へ「能動的サイバー防御」の適用を具申したのか。 その真意と、いま直面している危機の現実について、ブログに書きました。
・被害補償や刷新にかかる負担は自社で全うすること
・「税金で助けてもらう」意図は一切ないこと
・なぜ国内屈指のホワイトハッカーを抱えながら防げなかったのか
・AIの悪用によってインターネット全体が壊れかけている現実
・二つの「じゃない」を理解した上で、今こそ官民連携が必要な理由
私たちは逃げません。全証拠を提出し、警察・政府と連携して国民の財産を守り抜きます。
ぜひご一読ください。
今こそ官民連携で日本を守ろう
――能動的サイバー防御を具申した理由
kumagai.com/?eid=19600

「攻撃者がVPSのイメージファイルを取得し、自身の環境でマウントしたらMT4,5がログイン状態で起動する」って説があったが、ワイの環境では再現せず。メモリ込みのVMスナップショットで再現するかはやってない。
仮にできたとしても、少なくとも数十GBのイメージファイルを数千、数万台分も転送したとは思えんしなぁ(ガチ勢はやるんかもしれんが)。
個々のVPSに侵入して直接操作したか、MT4/5へのログインパスワードを抜いたか、復号できちゃったかかな。


もう自宅でええわ。とはならず、そっちに流れるんか。

【XServer クラウドPC】
現在『XServer クラウドPC』では、想定を大きく上回るお申し込みにより、提供可能なサーバー在庫がひっ迫し、新規のお申し込みが完了しづらい状況となっております。
このような状況を踏まえ、安定したサービス品質を維持するため、誠に勝手ながら、2026年10月23日(金)19時をもって、無料トライアルの新規受付を一時停止いたします。
あわせて、実施中の「最大20%オフキャンペーン」を早期終了いたします。
ご利用をご検討中のお客様にはご不便をおかけし、誠に申し訳ございませんが、何とぞご理解賜りますようお願い申し上げます。
cloudpc.ne.jp/news/detail.ph…

GMOさん、第5報。
xitter.cf/m_kumagai/status/21139…

WOLF retweeted

Geminiによる回答
やれる事はやっておいた方が良いですね…
① .rdp ファイルの削除と接続履歴(キャッシュ)の削除
PC内にダウンロードした *.rdp ファイルをすべて削除してください。
Windowsのリモートデスクトップ接続アプリに残っている過去の接続履歴(IPアドレスやログイン情報)をクリアします。
1. Win + R キーを押し、regedit と入力してレジストリエディターを開く
2. 以下のキーへ移動:
HKEY_CURRENT_USER\Software\Microsoft\Terminal Server Client\Default
3. 右側に表示される接続履歴の値を削除(※レジストリ操作は慎重に行ってください)
② 資格情報マネージャー(保存された認証情報)の削除
PC側に保存されたVPSへのログイン情報を削除します。
1. Windowsの検索バーで「資格情報マネージャー」を開く
2. 「Windows 資格情報」を選択
3. TERMSRV/... やお名前.com VPSのIPアドレスに関連する項目があれば選択し、「削除」をクリック
③ 今後のRDP接続におけるドライブリダイレクト防止(予防設定)
今後別のVPSやリモートデスクトップを使用する際、RDPファイル側の設定に関わらず、自分のローカルPC側で一括して「ドライブ共有(リダイレクト)」を拒否するように設定しておくことが非常に有効です。
Group Policy(グループポリシー)によるローカルドライブ共有の強制禁止
(※Windows Pro / Enterprise 版で有効です)
1. Win + R キーを押し、gpedit.msc と入力して実行
2. 左側のツリーを以下のように辿る:
コンピューターの構成 > 管理用テンプレート > Windows コンポーネント > リモート デスクトップ サービス > リモート デスクトップ接続のクライアント > ドライブと接続のリダイレクト
3. 右側の「ドライブのリダイレクトを許可しない」をダブルクリックし、「有効」に設定して「OK」をクリック
今後の対応まとめ
RDPファイルの削除: ファイル自体を削除しても過去に侵入された影響が消えるわけではありませんが、誤って再接続するリスクを防ぐために削除してください。
端末の初期化検討: 万が一、PC上で不審なプロセスや動作(見慣れないソフトウェアの常駐など)が確認された場合は、ローカルPC自体の初期化(OS再インストール)も視野に入れてご検討ください。
との内容でした。