La mayor comunidad en español de ayuda e información sobre Virus, Spywares, Adwares, Botnets, Ransomware, Phishing, Spam, Malwares - http://t.co/a0dfeH88EH
España y Latinoamérica
Joined March 2009
- Tweets2.8K
- Following2
- Followers18.2K
- Likes559





Pinned Tweet
ForoSpyware reabre sus puertas nuevamente, totalmente renovado!
forospyware.com/t/forospywar… (via @InfoSpyware)


InfoSpyware retweeted
DeepSeek fever! - Atomic Stealer (#AMOS), the top macOS threat, is already riding the wave.🐳 (sample via @bruce_k3tta) 🧐

Kaspersky Cierra su División Estadounidense y Despide a Todos sus Trabajadores dlvr.it/T9x1pz (vía @InfoSpyware)

Actualización Defectuosa de CrowdStrike Afecta a 8.5m de Sistemas Windows dlvr.it/T9x1nS (vía @InfoSpyware)

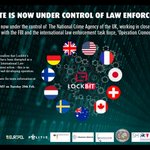
#LockBit #Ransomware: Infraestructura confiscada por la policía de EE.UU. y el Reino Unido dlvr.it/T2zDbM (vía @InfoSpyware)

El Servicio Secreto recupera casi 3 millones de dólares robados dlvr.it/T2HDQ1 (vía @InfoSpyware)


El #FBI incautó el sitio web oscuro de #ALPHV / #Blackcat Ransomware dlvr.it/T0PgLM (vía @InfoSpyware)

El grupo #Cl0p ransomware afirma haber hackeado a #NortonLifeLock - una compañía global de ciberseguridad (vía @InfoSpyware) dlvr.it/Sr883b

La ola del ransomware ESXiArgs afecta a miles de servidores VMWare ESXi dlvr.it/Sj4sKj (vía @InfoSpyware)

El FBI incauta el sitio web utilizado por una notoria banda de HIVE ransomware dlvr.it/Sj4sF8 (vía @InfoSpyware)

InfoSpyware retweeted
#Hive #Ransomware: los sitios de filtración de datos y negociaciones (TOR) han sido incautado por la policía (EUROPOL) 🚔
Hive se encuentra entre los 5 principales atacantes de ransomware en 2022 - el grupo ha atacado a más de 150 víctimas, principalmente de EE. UU. y Europa.

¡Desde #InfoSpyware les deseamos a todos una muy Feliz Navidad! 🎄🎁🎅 y un próspero año (libre de #malware) 2023 🎆
➡️forospyware.com/t/%C2%A1feli…

InfoSpyware retweeted
El "nuevo" grupo #Play #Ransomware se responsabiliza del #ciberataque contra el Ministerio de Transporte y Obras Públicas del Uruguay 🇺🇾 (@mtopuy )
El grupo ya publicó 5 de los 80 GB supuestamente
robados del Ministerio, que estaremos analizando 🧐


InfoSpyware retweeted
Actividad de las principales bandas de #Ransomware durante Octubre de 2022 (vía @MBThreatIntel)
📍#LockBit ha sido, con mucho, la forma de RaaS más utilizada, según los ataques conocidos y lo comparamos con sus rivales más cercanos #ALPHV y #BlackBasta
➡️malwarebytes.com/blog/threat…

InfoSpyware retweeted
El DOJ anunció hoy el arresto de un presunto "afiliado" activo del grupo de ransomware #LockBit.
El representante público de LockBit conocido como 'LockBitSupp' ya se ha pronunciado en los foros de hackers: "el niño estúpidamente no lavó la cripto" 💲
➡️justice.gov/opa/pr/man-charg…

Entrevista con los operadores de LockBit 3.0. "Lo principal es no iniciar una guerra nuclear" dlvr.it/SVVC97 (vía @InfoSpyware)

InfoSpyware retweeted
#LockBit Ransomware anunció su programa de Bug Bounty.🤠
"Invitamos a todos los investigadores de seguridad, piratas informáticos éticos y no éticos del planeta a participar en nuestro programa de recompensas por errores. El monto de la remuneración varía de $ 1000 a $ 1 millón"

InfoSpyware retweeted
#LockBit 3.0 #ransomware expone a una de sus primeras víctimas en su nuevo modo de "subasta" 🧐
"La primera etapa de la subasta se lleva a cabo en modo privado, luego algunos de los datos se publicaran en un dominio público y comienzan las subastas abiertas"