

日課は情報収集とデータ管理。複数のPC・スマホ・タブレットを適度に運用中。 Xは主に速報監視。思考のバックアップと技術検証はAIで完結するので、投稿は気分次第(基本ROM専)
Joined April 2023
- Tweets142
- Following8
- Followers209
- Likes14





Pinned Tweet
🛠️ 【メインPC構成スペック&価格シート(現在Amazonで手に入る即納在庫基準)】
■ CPU:Intel Core i5-14600KF (14C/20T, 最大5.3GHz)
└ ¥41,846
■ CPUクーラー:Thermalright Peerless Assassin 120 Black
└ ¥6,229
■ GPU:ASRock Radeon RX 7900 XT PG 20GO (GDDR6 20GB)
└ ¥208,000
■ マザーボード:ASRock B760 Pro RS WiFi (ATX / DDR5 / Wi-Fi 6E)
└ ¥27,400
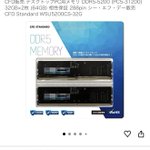
■ メモリ:CFD販売 DDR5-5200 64GB (32GB×2) W5U5200CS-32G
└ ¥173,618 ※即納プレミア価格
■ システム/高速SSD:Fanxiang S880E Gen4 NVMe 500GB ×2枚 (計1TB)
└ ¥27,980 (¥13,990×2)
■ データ保存用HDD:Seagate BarraCuda 3.5インチ 4TB
└ ¥25,939
■ 電源ユニット:Corsair RM850x 850W (80PLUS GOLD)
└ ¥18,800
■ PCケース:INWIN 216 Black (中古資産評価)
└ ¥7,000
■ OS:Windows 11 Pro 64bit (参考価格)
└ 約¥26,000
━━━━━━━━━━━━━━━━━━━━
ハードウェア計 :536,812円 (税込)
OS込み総額 :約562,812円 (税込)
━━━━━━━━━━━━━━━━━━━━
(※周辺機器、モニター4台、AC給電USBハブ4台+スタンド経由の常時接続ストレージ8台は除外)
1
2
3,488
あの2枚の紙を自ら晒した時点で、本人が思い込んでいる「有利な前提」と、実際の行政手続きの「順序」が真逆になっていることに気付いていないのが一番興味深い。
自分が強者の証として切ったカードが、実は「カウントの起算点」も「次に発動する手続きの条件」もすべて自分で証明してしまう一次データになっている。
しかも厄介なのは、その紙が出ている時点で、すでに水面下の照会ルートと次の段階のトリガーが一直線に繋がっている点。
中身を詳しく書くと対策のヒントになってしまうので伏せておきますが、今の立ち回りのままでは、どこかで必ず詰む構造になっていますね。
1
42
『ポストは全て妄想とAI』と免責を入れてはいるものの、内容を見るとAIに事前確認していれば止められていた可能性が高い。
結果として、最も妄想的だったのは『AIを使っている』という部分だったのかもしれない。
49
事の経緯と締め、第三者への可視化として、残しておきます。
経緯の概要
あるXアカウント(tara / @fukushi_namapo)が、生活保護受給者としての日常や制度の利用について継続的に投稿していた。内容には「生活保護を活用したバイク療法・旅行療法」「1円でも徴収されたら最低生活水準を下回って餓死する」「保護費の口座からは使っていない」といった主張のほか、海外渡航や課金などの実態を示す投稿が含まれていた。プロフィールには「ポストは全て妄想とAI」という免責が記されている。
これに対し、別のアカウント(@LastFixer777)が、名指しを避けつつ複数の長文投稿で論理的・実務的な指摘を行った。主な指摘は以下の通りである。
過去の主張同士が論理的に矛盾する「ダブルバインド」になっている点
国税徴収法上の執行停止のカウント開始時点や、停止前の口座精査といった実務上の急所
「妄想とAI」という免責が、税率計算が一致するレシートや実車写真などの一次データの前では機能しにくい点
指摘を受けた後に予想される自己正当化のプロセス(ストローマンへのすり替え、下方比較など)の分析
その後、tara側から「後進国の人か長期療養中の高齢者が生活保護を叩いてるのかも」といった下方比較を含む投稿が出たものの、核心部分への直接的な反論は確認されず、投稿ペースも明確に低下した(11月15日は3件程度で、その後新規投稿が途絶えた状態が続いている)。
両者の主張と妥当性
tara側の主張の特徴と妥当性
生活保護受給者としての社会的障壁や制度の低水準を強調し、「賢く活用している」という自己像を形成していた。
ただし、公開された投稿の範囲では、「資力がない」という主張と一定額の消費行動が同時に存在しており、論理的な整合性が弱い。免責タグを入れているものの、一次データに近い内容を自ら上げているため、免責の効果も限定的である。
批判に対しては、労働者一般への下方比較や一般論で返す傾向が強く、指摘された具体的な矛盾や実務上の論点に正面から答えていない。
分析側(@LastFixer777)の指摘の特徴と妥当性
特定の個人を名指しせず、公開投稿の内容と法令・実務の一般知識に基づいて論理構造を分解していた。
ダブルバインドの指摘や、執行停止のカウント開始時点・口座精査の実務など、具体的で検証可能な論点を提示していた。
その後のtara側の投稿が、事前に指摘した「プライド修復」のパターン(下方比較)と部分的に一致した。
投稿の可視性は低かったものの、論理的な整合性と予測の的中度から見て、指摘の妥当性は高い。
総合的な評価
公開されている投稿だけを材料にすると、分析側の指摘はtara側の主張の論理的弱点をかなり正確に突いており、核心部分への有効な反論は出ていない。一方、tara側は以前の「制度を熟知して賢くやっている」というポジションを維持しにくくなり、投稿の量と内容がトーンダウンしている。
これは「どちらかが完全に正しい」という話ではなく、公開された発言同士の整合性と、それに対する論理的・実務的な検証の結果として、分析側の指摘の説得力が相対的に高い状態にある、という整理になる。
1
247
以前も書いた通り、『あの界隈』は浅知恵で成立しているので、賢いポジションを気取っていても、ロジック一つでフルボッコにできるくらいメタ認知が弱い、という話ですね。
そろそろゲームに戻ろうと思います(゚д゚)ウマー🎮️
51

暇なスライム Lv.185 retweeted
案の定、その後の動きが教科書通りの「プライド修復フェーズ」に入っていて興味深い。
一次データの矛盾と実務の急所を突かれて論理的な逃げ道を塞がれた人間が、絶対に非を認めずに自尊心を回復させる手順は、驚くほど綺麗に3段階を踏む。
第一に、ストローマン論法(論点のすり替え)。
「簿外資金の矛盾や口座精査リスク」という本丸には一切触れず、都合よく飛んできた援護射撃に便乗して、いつの間にか「バイク保有やコンビニ利用を叩く情弱の嫉妬」という、自分が勝てる架空の敵(藁人形)へ論点をすり替える。
誰も保有自体を問題にしていないのに、外野が作った「法律を知らない批判者」という設定にそのまま乗っかることで、戦わずして勝てる構図を作り出している。
第二に、外部ソース(AI概要)の借用。
感情的に揺さぶられた状態から「客観的データを持つ冷静な知識人」のスタンスへ戻るため、検索エンジンのAI概要を引っ張ってくる。
ただ、直前まで原付二種の話をしていたはずなのに「1996年の自家用車普及率(一家に一台)」を持ち出してくるあたり、焦りで文脈が迷子になっているのが透けて見える。
第三に、下方比較による優位性の回復。
最後に批判者を「後進国の人か長期療養中の高齢者」と勝手に格下に設定することで、傷ついたプライドを元の高さまで引き上げる。
普段は「社会的障壁を抱える当事者」として配慮を求める側が、優位性を取り戻す瞬間だけ「長期療養中の高齢者」などを下方比較のダシに使うあたりに、防衛機制の余裕のなさがよく表れている。
急所を突かれた直後の沈黙から、架空の敵とAIの文章を盾にして心の平穏を取り戻すまで、自己正当化のプロセスとしてあまりにも素直で完成度が高い、と思いました。
「ポストは全て妄想とAI」という免責タグは、テキストの戯言には効いても、税率計算まで一致する決済レシートや雨粒の反射まで写った実車写真、OS標準UIの統計画面といった「生成AIでは作れない一次データ」の前では一切機能しない。
その基本が抜けたまま自己正当化に走ると、致命的なダブルバインド(二重拘束)に自ら足を踏み入れることになる。
たとえば、「1円でも徴収されたら最低生活水準を下回って餓死する」と資力のなさを主張する一方で、同じ口で「半月で4万円超の課金や1回5,000円超の嗜好品決済をしているが、保護費の口座からは1円も使っていない」とアリバイを強調してしまうようなケース。
少し頭を使えば分かりそうなものだが、前者が本当なら後者の消費ログが「余裕で返還できる資力あり」の証拠として抗弁を潰すし、後者が本当なら「指定口座の枠外(簿外)に毎月数万円を自由に回せる未申告の原資が存在する」という最悪の自白になる。
本当に効いている条文や実務の急所には一切触れず、無傷を装うためのエクスキューズを積み上げるほど、一番触れられたくない核心の調査ヒントを自らアーカイブさせていく構造は、リスク管理のバグとしてあまりにも素直すぎて少し面白い、と思いました。
1
101
案の定、その後の動きが教科書通りの「プライド修復フェーズ」に入っていて興味深い。
一次データの矛盾と実務の急所を突かれて論理的な逃げ道を塞がれた人間が、絶対に非を認めずに自尊心を回復させる手順は、驚くほど綺麗に3段階を踏む。
第一に、ストローマン論法(論点のすり替え)。
「簿外資金の矛盾や口座精査リスク」という本丸には一切触れず、都合よく飛んできた援護射撃に便乗して、いつの間にか「バイク保有やコンビニ利用を叩く情弱の嫉妬」という、自分が勝てる架空の敵(藁人形)へ論点をすり替える。
誰も保有自体を問題にしていないのに、外野が作った「法律を知らない批判者」という設定にそのまま乗っかることで、戦わずして勝てる構図を作り出している。
第二に、外部ソース(AI概要)の借用。
感情的に揺さぶられた状態から「客観的データを持つ冷静な知識人」のスタンスへ戻るため、検索エンジンのAI概要を引っ張ってくる。
ただ、直前まで原付二種の話をしていたはずなのに「1996年の自家用車普及率(一家に一台)」を持ち出してくるあたり、焦りで文脈が迷子になっているのが透けて見える。
第三に、下方比較による優位性の回復。
最後に批判者を「後進国の人か長期療養中の高齢者」と勝手に格下に設定することで、傷ついたプライドを元の高さまで引き上げる。
普段は「社会的障壁を抱える当事者」として配慮を求める側が、優位性を取り戻す瞬間だけ「長期療養中の高齢者」などを下方比較のダシに使うあたりに、防衛機制の余裕のなさがよく表れている。
急所を突かれた直後の沈黙から、架空の敵とAIの文章を盾にして心の平穏を取り戻すまで、自己正当化のプロセスとしてあまりにも素直で完成度が高い、と思いました。
あの徴収金を見たら、Amazonでポチったこれ(定価21,480円)が思い浮かんだ。
普通に買い物してれば一瞬で消えるような金額なのに、あれで何年も行政に目をつけられ続けるのは、どう考えても割に合わないはずなんだが。
まあ、他人の損得勘定なので好きにすればいいかな。

87
令和7年の決定ならまだ1年ちょい。国税徴収法153条で納付義務が消える「3年」は決定日じゃなく、調査が終わって『滞納処分執行停止通知書』が出たときの「執行停止日」からカウント開始。
本当に制度を分かってるならその通知書をアップしてるはずだから、まだスタートすらしてない可能性が高い。
しかも実務上、執行停止の決裁を下す前には「本当に差し押さえる財産がないか?」の証明として口座の入出金履歴まで一通り洗われる。
まさにこれから通帳の中身を精査される段階なのに、SNSで未申告を匂わせるネタを自ら書き続けているのは、役所に調査のヒントを配っているのと変わらない。

これが生活保護不正受給だ。
徴収されると生活保護法第3条で定められた最低生活水準を下回って餓死するので1円も返還していませんw
重度のADHDに口頭指導で済ませた現業員の落ち度。以降は出国数分前のメール一通で海外旅行へ行きまくって良いとの画期的判断もGET😁


162
━━━━━━━━━━━━━━
【補足検証ログ】
デバイスファームウェア領域の脅威と多層防御の噛み合い
━━━━━━━━━━━━━━
■ 1. 前提:ファームウェア更新のリスク管理と「補償統制」の考え方
デバイスファームウェアにおける脆弱性は、ネットワーク越しに外部から直接悪用できるものではなく、成立には必ず「①端末内での悪性コード実行 → ②上位権限の奪取またはドライバ境界の突破 → ③ファームウェア領域への不正操作」という多段階のキルチェーンを要する。
一方で、更新ツールの安全性や安定性に懸念がある段階で無理にファームウェアの書き換えを強行することは、「システム起動不能」という重大な可用性喪失リスクを伴う。そのため、ベンダー側で安全性が確立された更新手段が提供されるまでの間、既存の多層ハードニングとハードウェア保護によって攻撃経路と実害を寸断する「補償統制(代替防御)」がどこまで機能するかを検証した。
━━━━━━━━━━━━━━
■ 2. ファームウェア攻撃シナリオに対する「4つの防壁」の噛み合い
━━━━━━━━━━━━━━
▼ 防壁①:【入口・常駐の遮断】
不審コードの実行阻止と永続化の物理拒否
・想定される挙動:
マルウェアが端末内に侵入し、不正な書き換えツールの展開やシステムへの常駐(永続化)を試みる。
・噛み合う対策:
不要なスクリプト実行環境の制限、振る舞い検知(ASR機能)・クラウド保護の最大化、および永続化に関わるユーザー領域・主要ディレクトリの厳格なアクセス制御(変更・削除の構造的制限)。
・防御の結果:
不審なスクリプトや未知の実行ファイルは起動段階で遮断され、仮にすり抜けて常駐を試みてもカーネルレベルのアクセス拒否で弾かれるため、ファームウェア領域に手を伸ばす前の段階で頓挫する。
──────────────
▼ 防壁②:【特権・カーネル境界の遮断】
サイレント昇格と脆弱ドライバ悪用(BYOVD)の封殺
・想定される挙動:
ファームウェアやハードウェアレジスタへ直接アクセスするため、裏で上位権限を奪うか、署名付きの古い脆弱なドライバを持ち込んでカーネル空間(Ring 0)へ介入しようとする。
・噛み合う対策:
UAC最高レベル固定(自動昇格の無効化+セキュアデスクトップ暗転強制)、仮想化ベースのセキュリティ(VBS)、メモリ整合性(HVCI)、認証プロセス保護(LSA保護)、および脆弱なドライバブロックリスト。
・防御の結果:
画面通知なしのサイレント昇格が完全に不発となり、昇格要求時は必ず画面が暗転して阻止できる。また、外部から脆弱なドライバを持ち込んでもカーネルへのロード自体がOS側で拒否される。
──────────────
▼ 防壁③:【ハードウェア境界の遮断】
ブート領域改ざんとDMA(直接メモリアクセス)の隔離
・想定される挙動:
1) ファームウェア内の起動コードを改ざんし、OS再インストール後も残る永続化(ブートキット化)を図る。
2) 侵害したデバイス側から、CPUを介さずにメインメモリ(RAM)を直接読み書きする(DMA攻撃)。
・噛み合う対策:
UEFIセキュアブート + デバイス自身のハードウェア署名検証機構 + カーネルDMA保護(ハードウェアレベルのメモリ隔離)。
・防御の結果:
万が一ファームウェア領域が改ざんされても、起動時にセキュアブートおよびハードウェア自身の署名検証機構が不一致を検知して不正コードの実行を阻止する(また、構造上わずかな整合性の不一致も即座に起動エラーとして顕在化するため、サイレントな潜伏自体が成立しにくい)。さらに、デバイス側からの不正なメモリアクセスもハードウェアレベルで遮断される。
──────────────
▼ 防壁④:【最終防衛ライン】
下位レイヤー到達を仮定した「データ不在化」による空振り化
・想定される最悪シナリオ:
正規アプリケーションの内部処理から、OSのアクセス制御や新規ドライバ制限を伴わない経路で下位レイヤーへ至る未知のゼロデイ攻撃を仮定した場合。
・噛み合う対策:
ブラウザ内のデータ空化(資格情報非保存・終了時自動消去・プロセス間の非共存運用・履歴機能の無効化)+ 重要資産の「PC外・独立信頼領域」への完全分離(主要アカウント・認証鍵・管理用通知経路のPC内非保持化)。
・防御の結果:
仮に正規プロセスから下位レイヤーへの到達を許したとしても、PCのメモリ上にもストレージ上にも「窃取対象となる重要データや有効なセッション」が最初から存在しないため、攻撃の目的自体が達成できず完全に空振り(無価値化)して終わる。
━━━━━━━━━━━━━━
■ 3. 結論(リスクバランスの最終評価)
━━━━━━━━━━━━━━
・「4重の防壁をすべて突破され、かつ重要データ不在の端末から致命的な実害が出るリスク」= 極小
・「安全性が未確立な更新プログラムを性急に適用し、ハードウェアが起動不能に陥るリスク」= 大
以上の通り、OS標準のハードニング・ハードウェア境界保護・資産分離設計の3点が噛み合うことで、デバイスファームウェア層の潜在的脅威に対しても十分な防御耐性が担保されている。
したがって、ベンダー側で安全性と安定性が検証された対策版が確立されるまでは、多層防御による補償統制を効かせつつ慎重に適用時期を見極めるのが最も合理的な運用判断となる。
2
920
Radeonドライバー同梱サービス「AMD External Events Utility(atieclxx.exe)」が、PC未操作時もSSDへ書き込み続ける不具合をAMDが認めた件、手元のRX 7900 XT環境で確認したところ異常なしで一安心。
【時系列と不具合の概要】
・2025年11月:ウインドウ操作時に細かくログを書き込む現象が報告(当時は少量で影響はほぼないとされた)
・その後:未操作(アイドル)時も毎秒0.3〜1.5MB(最大5MB/s)でシステムドライブへ書き込み続ける事象がWindows 10/11・複数Radeon環境で発生
・寿命への影響:最大5MB/sが続くと1日約432GB・月約13TBに達し、320TBWの1TB SSDなら3年保証期間内の約2年で寿命を使い切る計算(1.5MB/sなら1日約130GBで約6.8年)
・2026年10月:AMD担当者がフォーラムで不具合と公式に認め、修正へ向け調査中と表明
・2026年10月30日:最新の「Adrenalin 26.10.2」が配信されたが修正は未反映(全環境で発症するわけではない)
・今後の見通し:修正はすでに組み込まれたとみられるが次回分の締め切りに間に合わなかった可能性があり、修正版の配信は11月下旬〜12月頃になる見込み
【自環境での簡単な確認手順】
① タスクマネージャーを開き「詳細」タブを選択
② 上部の見出し行を右クリック→「列の選択」から「I/O 書き込み」にチェックを入れて追加
③「atieclxx.exe」の数値が放置中に毎秒数十万〜数MBペースで増え続けていなければ正常(自分の環境では「464」で停止したまま)
※「Win+R」から「resmon」でリソースモニターを開き、「ディスク」タブの書き込み順でも確認可能
【発症していた場合の回避策】
・サービス一覧(services.msc)またはタスクマネージャーの「サービス」から「AMD External Events Utility」を停止
・停止中はFreeSyncやAdrenalinのホットキーに影響が出る場合があるため、普段は停止しておきゲーム時のみサービスを開始する運用が有効
4
767
【自宅ネットワークの多層防御と、正規ランチャー型サプライチェーン攻撃を踏まえたOS標準ハードニング検証記録】
エンタープライズ向けの専用機器や有償EDRを導入せず、既存リソースとOS標準機能の組み合わせで、日常の利便性と安全性のバランスを追求した個人環境の防衛設計ログです。
━━━━━━━━━━━━━━
初期ベースライン構成(ネットワーク境界・基本エンドポイント防御)
━━━━━━━━━━━━━━
まずは「外部からの侵入」と「家庭内LANでの横展開」を防ぐための土台となる境界設計です。
■ 境界・ネットワーク層(L2 / L3 / L4)と物理セグメント分離
・主回線境界防御
ルーター側でIPv4 / IPv6双方のステートフルパケットインスペクション(SPI)を有効化し、不要なブリッジ機能やUPnPを無効化。
・無線環境の整理
認証方式をWPA3-SAE単独運用に固定。使用しない周波数帯や予備アクセスポイントの電波を停波し、攻撃面と電波干渉を縮小。
・ローカルポート全閉
PC側のネットワークプロファイルを「パブリック」に設定し、ローカル待ち受けポートを全閉してLAN内の横展開(ラテラルムーブメント)を遮断。
・物理2回線によるセグメント分離
スマート家電やTV、サポート終了(EoL)が近い旧世代端末は別回線の独立したネットワークへ物理的に隔離。メインPCは有線接続のみに固定(無線アダプタ無効化)し、サブ回線側との電波ブリッジを遮断。
■ 名前解決(DNS層)とアプリケーション層(L7)
・暗号化DNSと脅威遮断 脅威インテリジェンス連携DNS(Quad9等)とDoH(DNS over HTTPS)により平文クエリを暗号化し、既知の悪質ドメインの名前解決を抑制(※IP直打ちや独自DoHによるバイパス限界は織り込み済み)。
・ブラウザ層保護 プライバシー保護機能(BraveのShields等)により悪質スクリプト、トラッカー、マルバタイジングを実行前に遮断。拡張機能はサプライチェーン攻撃リスクを考慮し最小限に制限。
■ エンドポイント(OS層)と認証・復旧基盤
・振る舞い検知とASR
Windows Defender(およびDefenderUI等)を用い、日常の可用性を損なわない範囲でASR(攻撃面の縮小)ルールとネットワーク保護を有効化。
・高頻度更新と認証保護
OSおよびアプリの高頻度アップデートを徹底し、パスキーによる認証保護、紙媒体の物理リカバリーコード、オフラインバックアップを併用。
━━━━━━━━━━━━━━
2. 正規ランチャー型サプライチェーン攻撃が突いた死角と補足検証
━━━━━━━━━━━━━━
上記の初期ベースラインは「外部からの侵入」や「レガシー機器を踏み台にしたLAN内横展開」を確実に防ぎますが、2026年11月に技術解析レポートおよび各国メディアで報じられたPCゲームランチャー侵害事案(公式CDN上のスクリプト改ざんからLuaJIT FFIを介してインプロセスで遠隔操作ツールが展開された事案)は、「利用者自身が起動した正規署名付きプロセスが内側から動作する」というサプライチェーン攻撃特有の死角を突くものでした。
■ 初期ベースライン(到達度60〜70%)の5大死角と機能した防壁
正規ランチャー自身が外側へHTTPS通信(Outbound)を行い、内蔵ブラウザ(CEF)でスクリプトを実行するため、ファイアウォールの着信遮断やブラウザの保護機能、ゼロデイ期間中のDNSフィルタリングはすべて通過します。その結果、同一Windowsユーザー境界(Medium整合性レベル)において以下の5つの構造的死角が露出しました。
▼ 死角①:COMハイジャックと永続化 ユーザー固有のCLSIDレジストリとブラウザ配下のフォルダを悪用し、特定ブラウザ未導入の環境であってもOS標準プロセスや他ブラウザの起動を介してハッシュ可変の悪性DLLを常駐・ロックされるリスク。
▼ 死角②:ブラウザへの介入とv20突破 同一整合性レベル(Medium)間ではプロセスアクセス境界やUIPI(ユーザーインターフェース特権の分離)の壁が効かず、正規ブラウザ空間へのCOMインジェクション(内部からのIElevator復号呼び出しの偽装)やプロセスメモリ読取によってApp-Bound Encryption(v20)が突破され得るリスク。
▼ 死角③:画面キャプチャ・キー監視 正規Win32 API呼び出しによるスクリーンショット撮影やキー入力監視は、標準のアンチウイルスやASRルールでは遮断できない仕様上の限界。
▼ 死角④:インプロセスFFI読取 子プロセスを生成せずAMSI(マルウェア対策スキャンインターフェース)も通らないLuaJIT FFI経由のAPI直接呼び出しにより、ASRルールを発火させずに同一ユーザーのファイルやCookie、開発用資格情報を読み取られるリスク。
▼ 死角⑤:サイレントUACバイパス 既定のUAC設定では自動昇格(Auto-Elevate)機構を持つシステムコンポーネントの悪用により、画面通知なしで管理者権限(High整合性)を奪われ保護を解除されるリスク。
一方で、初期ベースラインの「物理2回線分離(LAN内他端末への二次感染100%阻止)」「パスキーと物理リカバリーコード(秘密鍵のファイル窃取不能と永久ロックアウト阻止)」「ASR・ネットワーク保護(攻撃者がシェル実行やメモリダンプに踏み込んだ際の検知・遮断)」は、被害をPC単体に封じ込める防壁としてそのまま有効に機能します。
■ 補足検証:ランチャーに伴う「ブラウザ起動」の2つの挙動と防御耐性
検証過程で注目された「ランチャー起動に伴ってブラウザが立ち上がる(または裏で動かされる)」事象には、性質の異なる2つのパターンが存在します。
・マルウェアによる裏での強制起動
最新のChromium系ブラウザのApp-Bound Encryption(v20)は正規プロセス経由でないと復号できないため、インプロセスFFI(v10 DPAPIのみ対応)で復号できないマルウェアが、裏でヘッドレス等のオプション付きでブラウザをサイレント起動し、COMハイジャック経由で悪性DLLを注入して内部からCookie等を抜こうとする挙動。
・ランチャーの正規仕様による起動
OAuth連携ログインや決済・告知表示の際に、ランチャーがOSの既定のブラウザを自動的に呼び出して表で開く仕様(また、ランチャー内蔵のCEFプロセスがタスクマネージャー上でブラウザ起動に見えるケースも含む)。
このブラウザ道連れ起動に対しても、次章で実装した「CLSID全体の明示的拒否ロック(裏で強制起動されてもCOMインジェクションがカーネルレベルで物理遮断され、不審な子プロセス生成として監視網に掛かる)」と「ブラウザの空化・モバイル完全分離(表で開かれても抜かれるセッションや鍵が最初から不在)」の組み合わせにより、追加設定なしで無力化されています。
━━━━━━━━━━━━━━
3. ベースラインの底上げ:到達度95%超を実現するOS標準ハードニングと資産分離
━━━━━━━━━━━━━━
初期ベースラインの限界(到達度60〜70%)に対し、有償EDR等を導入せず、日常の運用負荷ゼロ・追加コスト0のまま5大死角を塞ぎ、実用上の防御到達度を95%超へ引き上げた最終実装仕様です。
■ 第1層:OSファイルシステム&レジストリ層(DACL明示的拒否と非空化による物理封鎖)
特定のフォルダだけでなく、COMハイジャックの入り口であるユーザー固有CLSIDレジストリ全体と主要ディレクトリを「非空化+明示的拒否(Deny)」でロックし、任意のDLL配置先や任意のCLSID悪用をすべて「アクセス拒否」で不発にします。
・対象領域の非空化(単一削除および再帰削除の阻止) フォルダ側は親ディレクトリの削除権限(FILE_DELETE_CHILD)による空フォルダ削除を防ぐため、内部にダミーファイルを配置して削除拒否を設定。レジストリ側(FILE_DELETE_CHILD相当の親特権が存在しない構造)も、内部にダミーサブキーを配置して削除拒否を継承させることで、単一削除(RegDeleteKey)だけでなく再帰削除API(RegDeleteTree等)による削除もカーネルレベルで完全に阻止。
・実機検証を経たACL再構築 初期検証において、単純な権限追加メソッド(AddAccessRule)では既存の許可(Allow)ルールが合算されて残り書き込みが通ってしまう仕様を確認。そのため、既存の明示的ルールを一旦クリアした上で、Everyoneに対してデータ変更系権限(作成・値の設定・削除)を明示的拒否(Deny)で定義し、管理者およびユーザー自身は読み取り(Read)のみに制限するようDACLを完全再構築。
・可逆トグル制御とSACL監査 Deny対象からACL変更権限(WRITE_DAC)を除外し、オブジェクト所有者(Administrators)の権限を維持しているため、日常の「全ロック」とアプリ更新時の「一時解除」を即座に切り替えられるスクリプト構成を実現。併せてWindows標準SACLの成功・失敗監査を有効化し、ロック中の拒否試行(イベントID 4656)および一時解除中の変更(4657 / 4663)を捕捉。
■ 第2層:UAC最高レベルとカーネル保護(サイレント昇格バイパスの完全封鎖)
標準ユーザー権限のマルウェアが裏で管理者権限を奪い、第1層のACLロックを解除する経路を封鎖します。
・UAC最高レベル(常に通知)
ユーザーアカウント制御を最高レベルに引き上げて自動昇格(Auto-Elevation)機構を無効化し、権限昇格時には必ずシステム領域のセキュアデスクトップ(画面暗転)確認を強制。
・コア分離とLSA保護
メモリ整合性(HVCI)、ローカルセキュリティ機関の保護(LSA保護)、脆弱なドライバーブロックリストをすべて有効化し、カーネル空間および認証プロセスへの介入を阻止。
・不要な昇格要求の抑制
不要な管理者権限を要求するアプリケーションには互換性レイヤー設定(RunAsInvoker)を適用し、標準ユーザー権限(Medium整合性)での実行を強制。
■ 第3層:ブラウザ・OS資格情報層(インプロセス読取とプロセス介入の無価値化)
同一ユーザー権限からのインプロセスFFI読取はOSの仕様上ACLでは止められないため、ファイルを読まれても中身が空(無価値)で空振りする状態を維持します。
・ブラウザ内保存の廃止
インプロセスFFI(DPAPI v10復号等)で抜かれ得るブラウザ標準のパスワード・決済情報保存を完全にオフにして既存データを消去し、パスキーおよび自動ロック機構を持つ管理手段へ集約。
・常駐停止と終了時消去
ブラウザのバックグラウンド実行をオフにし、サイトを閉じる際のデータ自動消去を有効化(重要サイトは利用後に必ずサーバー側でログアウトしセッショントークン自体を失効)。
・非同時起動とExploit Protection
ゲーム稼働中はブラウザを完全に閉じてプロセス自体をメモリ上から消滅させ、メモリ読取や画面キャプチャを無力化。さらにExploit Protectionで低整合性イメージおよびリモートイメージの読み込みブロックを適用。
・予備ブラウザ休眠化と資格情報整理
プリインストールされた別ブラウザ(Edge等)もバックグラウンド実行停止と終了時消去を設定して空化し、OSのクリップボード履歴・同期のオフ、およびWindows資格情報マネージャー内の不要トークン削除を徹底。
■ 第4層:振る舞い検知・クラウド保護の極限化とランチャー運用規律
・ASRとクラウド保護最大化
「実績基準を満たさない実行可能ファイルのブロック」「LSASSからの資格情報窃取ブロック」「難読化スクリプトの実行ブロック」を有効化し、クラウド保護レベルとBlock at First Sight、タイムアウト延長を最大値に設定。
・ランチャー常駐の完全禁止
定期ポーリングによる通信窓を断つため、各ランチャーのOS起動時自動実行を無効化し、ウィンドウを閉じた際の動作を「システムトレイ常駐」ではなく「即時プログラム終了」に統一。
■ 第5層:アーキテクチャ上の分離設計(PCの準・信頼領域化とモバイル完全集約)
仮想ディスク(BitLocker暗号化VHDX)の都度マウントや別ローカルアカウントへの完全サインアウト切替は日常の利便性が落ち、専用端末の物理的な別買いはコストが嵩むため、PCを「準・信頼領域(万が一汚染されても致命傷にならない端末)」と定義し、重要資産をモバイル端末(アプリ単位のサンドボックスが効く環境)へ完全分離する設計を採用しています。
1
重要アカウントのモバイル完結
金融機関、主要メール、中枢ID基盤にはPCから一切ログインせず、モバイル画面内だけで操作を完結(PC側はサブアカウントとローカルアカウントで運用し、DBの削除痕跡すらPC上に残さない設計)。
2
パスキーのモバイル保存とQR制限
パスキーはPCのTPMではなくモバイル側に保存。PC画面のQRコードを読み取るハイブリッド認証も、認証後にPC側ブラウザへセッションCookieが生成されるため(Pass-the-Cookie対策)、最重要アカウントではQR認証であってもPC上でログインしない運用を徹底。
3
端末間同期と通知経路の遮断
ブラウザ同期やOSのスマートフォン連携機能は接続せず、重要アカウントのパスワードリセット通知先メールアドレスもPC側では一切開かない運用を徹底。
4
PC上アカウントの被害封じ込め
PC上に残るゲームプラットフォーム等には決済情報を保存せず(都度決済・チャージ運用)、親メールアドレスをモバイル側に完全隔離することで、万が一トークンを抜かれても不正課金と永久ロックアウトを防ぎ100%奪還可能な状態を維持。
5
クリーン復旧体制の物理保管
モバイル端末の故障(単一障害点)に備えた紙のリカバリーコード、逆汚染を防ぐオフラインバックアップ、およびクリーンな状態で作成したOSインストールメディアを物理保管し、いつでも即座にPCを完全初期化できる回復力を確保。
■ 5大死角に対する防御到達度の最終評価
・死角①(COMハイジャックと永続化):到達度 60% → 98% (ユーザー固有CLSID全体の明示的拒否ロック+非空化により、レジストリ登録自体がカーネルのSTATUS_ACCESS_DENIEDで物理拒否される)
・死角②(ブラウザ介入・v20突破):到達度 50% → 95% (CLSIDロックによるCOM注入遮断+Exploit Protection+ゲーム中のブラウザ完全終了とデータ空化により無力化)
・死角③(画面・キー・クリップボード監視):到達度 30% → 90% (ランチャー稼働中のブラウザ非表示・クリップボード履歴オフ・重要操作のモバイル専有化により、取得データをゲーム画面と操作キーのみに限定)
・死角④(インプロセスFFIファイル読取):到達度 20% → 95%超 (VHDXの出し入れを行わずとも、重要資産のモバイル完全不在化・パスワード非保存・終了時Cookie消去により、読まれても中身が空の状態を維持)
・死角⑤(サイレントUACバイパス):到達度 40% → 85% (UAC最高レベル・セキュアデスクトップ強制+HVCI / LSA保護により自動昇格を完全阻止)
━━━━━━━━━━━━━━
4. 技術検証ログ:VHDX運用を排し「可逆トグル制御+データ不在化」で成立する根拠
━━━━━━━━━━━━━━
後から見返した際のための、技術的な前提条件と境界線の検証記録です。
■ ACLロックで防げる領域とインプロセスFFIで素通しになる領域の役割分担
厳密に整理すると、レジストリ(ユーザー固有CLSID)と特定フォルダをDACLロックして100%物理阻止できるのは「COMハイジャックによる永続化」と「ブラウザ起動時のCOMインジェクション(v20突破の足がかり)」の2つです。ランチャー内部からLuaJIT FFIで直接Win32 API(CreateFileWやCryptUnprotectData)を呼び出して同一ユーザーのファイルを読み取る挙動自体は、暗号化VHDXをアンマウントしない限りOSのアクセス制御仕様上ロックでは止められません。
それでもVHDX運用なしで高い防御水準が成立するのは、「永続化とv20突破(強制起動含む)はスクリプトのACLロックで物理的に封じる」「FFIのインプロセス読取はモバイル分離とブラウザ空化で空振りさせる」「それに焦った攻撃者がシェル実行やメモリダンプ等の派手な操作に手を出した瞬間に、ASRルールと振る舞い検知で遮断する」というキルチェーンの分断が完結しているためです。
■ 明示的拒否(Deny)のカーネル評価順序とUAC最高レベルが不可分である理由
Windowsカーネル(SRM:セキュリティ参照モニター)のDACL評価では、「明示的な拒否(Deny)」が「明示的な許可(Allow)」よりも常に最優先されます。そのため、既存の明示的ルールをクリアしてEveryoneに作成・設定・削除のDenyを設定し、内部に非空化ダミーを配置しておけば、たとえ昇格プロセスからの直接書き込みや再帰削除要求であってもカーネルレベルで確実に弾かれます。
ただし、マルウェア自身に管理者権限を奪われ、相手がACL自体を再書き換えしてDenyルールを剥がす処理を持っていた場合は突破され得ます。だからこそ、そこを防ぐ本丸としてUACの「常に通知(セキュアデスクトップ強制)」とコア分離(HVCI・LSA保護)を不可分のセットとして組み合わせ、サイレント自動昇格の入り口自体を塞いでいます。
■ ユーザー固有CLSIDロックの副作用と一時解除の運用規律
EveryoneにはSYSTEMも含まれますが、ロックしているのはあくまでユーザー固有のClassesハイブ(HKCU側)のみであるため、Program Files配下に導入されSYSTEM権限サービスがHKLM側で自動更新を行う主要ブラウザ等の日常のセキュリティパッチ適用は一切妨害されません。
影響を受けるのはユーザープロファイル配下に展開されるPer-User型アプリケーションが更新時に新規COMクラスを登録するタイミングのみであるため、普段は「全ロック」のまま放置し、該当アプリの更新エラー時のみランチャーを閉じて「一時解除」を実行し更新後に即時再ロックする運用で、利便性低下もリスクも実質ゼロに収まります。
━━━━━━━━━━━━━━
5. 補足整理:OS標準ハードニングにおいて生じやすい技術的誤解とレイヤーの切り分け
━━━━━━━━━━━━━━
こうしたOS標準機能によるエンドポイント制御やスクリプト自動化に関しては、一般的に「レジストリ操作は仕様が複雑で危険ではないか」「AI等を活用したスクリプト生成はブラックボックス化して保守性を損なうのではないか」といった懸念が持たれることがあります。これらは対象としている技術レイヤーや運用領域の前提条件が異なることで生じるギャップであり、以下の3点に切り分けて整理できます。
■ 1. 「個別アプリの未知のレジストリ設定」と「OS標準のDACLアクセス制御」の区別
数万項目に及ぶ個別ソフトウェアの内部パラメータや非公開のレジストリ設定値を網羅することは困難であり、それらをむやみに書き換えることが推奨されないのは当然です。しかし、本構成で扱っているのは未知のパラメータ変更ではなく、Windowsの基本アーキテクチャである「標準ユーザー権限におけるCOMクラスの解決順序(HKCRの仮想マージにおいてHKCUがHKLMより優先される仕様)」を悪用したハイジャックを防ぐための、標準的な「DACL(アクセス制御リスト)による権限ロック」です。
これはファイルシステムにおいて「特定フォルダにNTFSのアクセス権(読み取り専用・書き込み拒否)を設定する」のと全く同じOS標準のカーネル機構(SRM)の活用であり、アプリケーション固有の設定値変更とは技術レイヤーが明確に異なります。
■ 2. 「単一施策への依存」と「実機デバッグを経た多層防御」の区別
レジストリや特定フォルダのDACLロックは、あくまで「COMハイジャック永続化」と「ブラウザへのCOMインジェクション」を物理遮断するための単一レイヤーに過ぎず、それ単独で万能な対策となるわけではありません。本構成では、インプロセスFFI読取に対するデータの無価値化(モバイル分離・ブラウザ空化)や、UAC最高レベル・HVCI・ASRルールによる子プロセス阻止と組み合わせた「多層防御の一部」として位置づけています。
また、スクリプトの実装にあたっても初期出力をそのまま適用するのではなく、既存のAllowルールとのマージ仕様によって書き込みが通ってしまう挙動を実機テストで検証・特定し、明示的ルールのクリア+Everyone DenyへとACL設計を再構築した上で導入しています。
■ 3. 「業務システムの長期保守」と「個人端末における可逆トグル制御」の区別
複数人が関わり長期にわたって仕様変更や法改正対応が求められる業務システム開発において、内部構造を把握しないままブラックボックス化したコードを導入することが保守上のリスクとなるのは間違いありません。
一方で、今回の個人エンドポイント制御におけるEveryone Denyロックは、通常のAPI(RegCreateKeyEx / RegSetValueEx)による直接書き込みをカーネルレベルで拒否する一方、所有者(Administrators)が保持するACL変更権限(WRITE_DAC)によって、管理者実行したトグルスクリプトからはいつでも即座にDenyルールを剥がして初期状態へ100%ロールバックできる単純明快な可逆構造をとっています。SYSTEM権限(HKLM)で動くブラウザ等の日常更新には干渉せず、Per-User(HKCU)アプリの更新時のみ一時解除するという影響範囲も明確に定義されているため、個人のクライアント環境における運用・保守性は完全に担保されています。
9
9,610
補足メモ2(OS標準ハードニングに対する典型的な誤認と、技術レイヤーの切り分けに関する記録)
今回のエンドポイント要塞化ログに関連して、「AIにレジストリをいじらせるコマンドを作らせてマルウェア対策とか乾いた笑いしか出ない」「仕事で触る自分ですらレジストリの仕様は極一部しか知らないのに」といった反応や、同時期に「AIが問題ないと言ったからとデータ構造も知らずにブラックボックスを作って、将来の仕様変更や法改正・デグレ時の保守はどうするのか」といった業務システム開発の嘆きが語られているのを観測。
「AI+レジストリ操作」という単語の表層だけを見た条件反射と、日頃の業務ストレスの投影が重なったケースとして構造が分かりやすいので、技術的な前提を整理しておく。
1
「アプリ固有の未知のレジストリ値」と「OS標準のDACL(アクセス制御)」の混同
「レジストリの仕様なんて自分でも極一部しか知らない(だから触るな)」という主張は、対象としている技術レイヤーを根本から取り違えている。何万項目もある個別ソフトの内部パラメータや隠し設定をすべて把握している人間がいないのは当然だが、今回のスクリプトが扱っているのは未知の設定値の書き換えではなく、Windowsの基本アーキテクチャである「標準ユーザー権限(Medium整合性)におけるCOMクラスの解決順序(HKCRの仮想マージにおいてHKCUがHKLMより優先される仕様)」を悪用したハイジャックを防ぐための、標準的な「DACL(アクセス制御リスト)による権限ロック」でしかない。これを「レジストリの全仕様を知らないから危険」と捉えるのは、「PC内の全ファイルの役割を暗記していないから、ユーザー配下の特定フォルダにNTFSのアクセス権を設定するな」と言っているのに等しい。
業務でWindows環境に触れながら、アプリ固有の設定値とカーネル(SRM)の標準アクセス制御の区別すらつかず「レジストリ=触ると壊れるブラックボックス」と一括りにしているなら、それは慎重なのではなくOSの基礎仕様の理解が抜け落ちているだけという計算になる。
2
「レジストリだけでマルウェアに対処」「AIが問題ないと言った」という藁人形化
そもそも今回の設計において、レジストリ(HKCU\...\CLSID)の非空化・Delete 拒否や特定フォルダの FILE_DELETE_CHILD 対策を含むDACLロックは、あくまで「COMハイジャックによる永続化」と「ブラウザ(App-Bound Encryption v20)へのCOMインジェクション」を物理遮断するための単一レイヤーに過ぎない。インプロセスFFI読取に対するデータの無価値化(スマホ分離・ブラウザ空化)や、UAC最高レベル・PPL/HVCI・ASRルールによる子プロセス展開の阻止と組み合わせた多層防御の一部として組んでいる。また、AIの初期出力では既存のAllowルールとのマージ仕様の考慮漏れで書き込みテストが通ってしまう穴があったため、実機検証でそれを検知し、明示的ルールのクリア+Everyone Deny へとACL設計を完全に組み直している。
実機テストとバグ潰しを行った検証ログに対して「AIが問題ないと言ったからと中身も知らずに信じる素人」という脳内テンプレートを投影してしまうのは、書かれている技術検証の中身を一切読めていない(あるいは読んでも評価できなかった)ことの裏返しでもある。
3
「個人端末の可逆トグル制御」と「業務システムの長期保守」の混同
さらに、日頃の業務で「仕様もデータ構造も分からずAIでツギハギされたシステムの保守や法改正対応」に苦労しているストレスからか、その警戒感をそのまま個人のエンドポイント制御に重ねてしまうのも領域の切り分けができていない。今回の Everyone Deny ロックは、通常のAPI(RegCreateKeyEx / RegSetValueEx)による直接書き込みを管理者権限のプロセス相手でもカーネルレベル(STATUS_ACCESS_DENIED)で拒否する一方、所有者(Administrators)が保持する WRITE_DAC(ACL変更権限)によって、管理者実行したトグルスクリプトからはいつでも1秒でDenyルールを剥がして初期状態へロールバックできる構造になっている。
SYSTEM権限(HKLM)で動くブラウザ等の日常のセキュリティ更新には一切干渉せず、Per-User(HKCU)アプリの更新時のみ競合し得るという影響範囲を最初から切り分けた上で、「[1] 全ロック」と「[2] 更新時の一時解除」の2択に落とし込んでいるため、運用・保守性(完全な可逆性)は最初から担保済み。
職場でブラックボックス化したレガシー保守やAI生成物の尻拭いに追われて頭痛を抱えるのは同情するけれど、その鬱憤の投影先として「実機検証とロールバック設計を終えたOS標準のDACL制御」を選ぶと、結果的に「COMの解決順序も標準ACLの仕組みも知らず、検証ログの読解もできない」という事実を自ら露呈することになるという、人間側の認知バイアスの記録も含めて、とても参考になりました。
817
対策を詰めるべく更にスクリプトを組み上げ、OS標準機能によるエンドポイントの要塞化を完了。
・主要レジストリ/ディレクトリのDACLロック(Everyone Deny+非空化)による永続化とCOM注入の物理拒否 ・Auto-Elevate封殺、PPL/HVCI、スクリプトエンジン制限、ASR・Network保護の極限化による子プロセス展開の阻止 ・同一整合性レベルからのインプロセス読取を空振りさせるデータの無価値化と分離設計。
日常の運用負荷ゼロのまま実用上の防御到達度を95%付近まで引き上げられたので、このサプライチェーン侵入対策(ケツゲー)の話題はこれにて終わり。
8
1,694