

Threat Researcher | Ex-Kaspersky | in love with malware
SandBox
Joined February 2021
- Tweets708
- Following1.1K
- Followers3.3K
- Likes442




Mohammad Alattas | MODWare retweeted

ضمن سلسلة جلسات IncidentLab يشرفنا دعوتكم للتسجيل في الجلسة القادمة بعنوان:
The Skill Is the Kill: AI Agents as the New Malware
مع متحدثنا الرهيب: محمد العطاس 🔥
📅 الخميس 22/10/2026 | الساعة 7 مساءً
@t2_ltd
رابط التسجيل:
forms.gle/HkwHUY7DUU4dSthw9


Mohammad Alattas | MODWare retweeted
لما يصير اختراق لسيرفر أو شبكة، عندنا “Playbook” واضح: نرجع للـ logs، نفحص الـ endpoints، نتتبع بعض الادلة… لكن لما يصير الاختراق على نظام ذكاء اصطناعي، كثير من فرق السايبر يوقفون مكانهم ويسألون: من وين نبدأ أصلاً؟
المشكلة أن الـ AI مو تطبيق عادي فيه input وoutput واضحين، هو منظومة متشعبة فيها طبقات، وكل طبقة لها سطح هجوم مستقل.
اول شيء بوضح انه هنا انا اتكلم اكثر عن تطبيقات AI، لانه موضوع الكلاود مثل حادثة Vercel وLovable لها طريقة تحقيق مختلف.
المهم خليني اكلمك عن الطبقات اللي المفروض يبدأ عندها أي تحقيق في حادثة اختراق AI، مرتبة من الأقرب للمستخدم للأعمق:
1. طبقة المدخلات (Prompt Layer)
أول مكان تبحث فيه هو سجلات الـ prompts. هل فيه Prompt Injection مباشر؟ أو الأخطر، Indirect Injection جاء من ملف PDF أو صفحة ويب أو إيميل النموذج قراه؟ كثير من الاختراقات اليوم تبدأ بنص مخفي داخل مستند يبدو بريء.
2. طبقة الـ System Prompt والـ Guardrails
افحص هل تم تسريب الـ system prompt (وهذا يحصل أكثر مما تتوقع)؟ هل فيه محاولات Jailbreak ناجحة في السجلات؟ الـ Guardrails تم تجاوزها بصياغة معينة؟
3. طبقة الـ RAG وقواعد البيانات المتجهة (Vector DBs)
إذا النظام يعتمد على RAG، فقاعدة البيانات المتجهة هي “ذاكرة” النموذج. تسميم البيانات هنا (Data Poisoning) يخلي النموذج يرد بمعلومات مزيفة أو ينفذ تعليمات خبيثة بدون ما أحد يحس. راجع مصادر الـ ingestion: من له صلاحية يضيف مستندات؟
4. طبقة الأدوات والإضافات (Tools/MCP Layer)
هنا بالذات الخطر الأكبر اليوم. الـ AI Agent لما يكون متصل بـ MCP servers أو Plugins، كل أداة هي “باب” جديد. افحص:
•وش الأدوات اللي استُدعيت وقت الحادثة؟
•فيه استدعاءات خارج النمط الطبيعي؟
•الصلاحيات الممنوحة لكل أداة (مبدأ Least Privilege مطبق؟)
5. طبقة المفاتيح والهويات (API Keys & Identity)
الـ AI Agents غالباً تشتغل بـ service accounts صلاحياتها واسعة. افحص:
•هل فيه مفاتيح API مسربة في GitHub أو في logs؟
•Tokens الـ OAuth المربوطة بالوكيل تم استخدامها بشكل غير طبيعي؟
•من عنده صلاحية fine-tune أو deploy للنموذج؟
6. طبقة المخرجات (Output Layer)
آخر شي وأهم شي: وش طلع من النموذج؟ راجع هل فيه تسريب PII في الردود؟ أوامر نُفذت على أنظمة خارجية بناء على مخرجات النموذج؟ كود خبيث تم توليده ونُفذ مباشرة؟
7. طبقة المراقبة (Observability)
وهنا نكتشف أن أغلب المؤسسات عندها فجوة ضخمة؛ ما عندهم baseline لسلوك النموذج الطبيعي. بدون baseline، ما تقدر تكتشف الشذوذ. لازم يكون عندك logging لكل tool call، كل prompt، كل retrieval.
الخلاصة: الـ AI ما يُخترق “كنموذج”، يُخترق كمنظومة. والمهاجم ما يحتاج يكسر النموذج نفسه، يكفيه يلعب على طرف واحد من هذي الأطراف السبعة.
قاعدة ذهبية في الـ DFIR للـ AI: “ابدأ من الأداة اللي استُدعيت آخر شي، وارجع للخلف”. غالباً سلسلة الاختراق تبان من هناك.
وأخيرا سؤالي لك: لو صار اختراق لـ AI Agent في جهتك اليوم، عندك الـ logs الكافية اللي تخليك تسوي تحقيق جنائي رقمي صحيح؟ أو لا؟
وسلامتكم!
Mohammad Alattas | MODWare retweeted

"قطع الإنترنت عن الهواتف لأسبوعين فقط أدى لقفزة في التركيز والانتباه تعادل أدمغة أصغر بـ ١٠ سنوات، وتحسُنت أعراض الإكتئاب بنسبة ٧١٪!"
في دراسة قطعوا الإنترنت عن جوالات 467 شخص لمدة أسبوعين مع السماح بالمكالمات والرسائل النصية، وإستخدام الإنترنت في الكمبيوتر.
والنتيجة؟ بعد ١٤ يوماً فقط، استعادت أدمغة المشاركين تركيزاً يوازي تركيز أشخاص أصغر منهم بـ ١٠ سنوات، وأظهرو تحسن في أعراض الإكتئاب بنسبة ٧١٪ مما قد يوازي او حتى يفوق اثر ادوية الإكتئاب في هذه المدة الزمنية القصيرة!
أغلبنا اليوم مشخّص نفسه بـ "تشتت الانتباه" أو "الاكتئاب" ومقتنعين تماماً أن أدمغتنا "فيها عطل كيميائي مجهول السبب" والحقيقة ان السبب قد يكون من عاداتنا اليومية!
التمرير اللانهائي (Scrolling) بين التطبيقات يُرهق (القشرة الجبهية) في دماغك بمهام تفوق طاقتها، مما يسبب "شيخوخة إدراكية" (نسيان، تشتت، بطء استيعاب) و بمجرد فصل الإنترنت، تعافت هذه القشرة بسرعة كبيرة.
جهازك العصبي ليس مريضاً بالضرورة، هو في الغالب "مُستنزف بيئياً"
قبل أن تحكم على نفسك بضعف الذاكرة أو الاكتئاب الميئوس منه، جرب أن تفصل "الإنترنت" عن هاتفك وتجعله للمكالمات فقط حتى لأسبوع واحد او حتى قنن ساعات إستخدام تطبيقات التواصل الإجتماعي للحد الادنى ولاحظ الفرق بنفسك.

Mohammad Alattas | MODWare retweeted
كلنا نستخدم ChatGPT او غيره من ادوات الذكاء الاصطناعي ولكن قد فكرت في تأثير هذه الادوات على مخك؟!
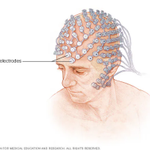
بما اني مهووس بموضوع جودة الفِكر والتفكير شدني بحث لعلماء من جامعة MIT (المراجع في اخر الثريد) حول تأثير استخدام ChatGPT على مخ الانسان ووجدوا الاتي:

Mohammad Alattas | MODWare retweeted

لقاء #طويق_Talk الأسبوعي | البحث عن التهديدات والاستجابة للحوادث السيبرانية مع أ.ملاك الفيصل teapawt.org/i/broadcasts/1lPKqBLQk…
Mohammad Alattas | MODWare retweeted
#CVE 2023-23397 | Microsoft Outlook Elevation of Privilege Vulnerability
ثريد #ثغرة_على_السريع لثغرة الـ Zero-Click المكتشفة حديثًا في الـ Outlook راح نتطرق لها من عدة نواحي: -
- نظرة عامة
- طريقة عملها
- الوقاية
- المصادر
ملاحظة: المصادر لتفاصيل أعمق وتجربة الثغرة بنفسك
1/6
Mohammad Alattas | MODWare retweeted

Happy to share that I've created a memory forensic challenge on @CyberDefenders platform!💙
Give it a try and see if you can solve it.🙂 Let me know how you go !
اتمنى ان تنال على اعجاب الجميع🌹
cyberdefenders.org/blueteam-…


Mohammad Alattas | MODWare retweeted

رحلة جديدة على وشك الانطلاق! ترقبوا إعلان التسجيل لـ #برنامج_قمم لعام 2023 خلال الأيام المقبلة!
Mohammad Alattas | MODWare retweeted

Are you interested in learning reverse engineering in 2023?
I've spent the this year studying RE, and I want to share all the resources that helped me along the way in the following tweets. Trust me, you won't be disappointed! 🧵
#infosec

Mohammad Alattas | MODWare retweeted
بسم الله الرحمن الرحيم
قد فكرت تكتب خطتك السنوية بس مو عارف من فين تبدأ وكيف ؟
ثريد بتكلم فيه عن كيف تكتب أهدافك السنوية وتخططلها وتحققها بإذن الله في ٣ نقاط بسيطة: -
•١٢ أسبوع بدل ١٢ شهر
•كيف أخطط صح؟
•التنفيذ
*أن تبدأ متأخرًا خيرا من ألا تبدأ
Mohammad Alattas | MODWare retweeted

Here we go again. Will randomly choose end of Nov. one person to attend the @cyber5w #CCDFA certification LIVE with me starting Dec. 19th. If # of RTs go beyond 1K, I will choose 2! #DFIR #C5W
All I ask you is to Retweet/RT, no need to like or follow!!!
academy.cyber5w.com/courses/…
Mohammad Alattas | MODWare retweeted

إن ذكرى يومنا الوطني، تعبّر عن الاعتزاز بأمجاد الوطن، والفخر بمكانته ووحدته بين الأمم، التي أسست قواعد هذا البنيان الشامخ.
اللهم احفظ لنا بلادنا، وأدِم عليها الأمن والاستقرار.
Mohammad Alattas | MODWare retweeted

الADS كانت سبب فضولي الي خلاني ابدا اتعلم تطوير المالوير ، انصح بقرائة المقالة 👏🏾👏🏾👏🏾🔥

منطقة موجودة في جميع الملفات ويمكن لصانعي المالوير الاستفادة منها وكتابة اجزاء من المالوير بها
ماهي؟ كيفية الكتابة عليها؟ وكيف يمكن كشفها؟
مقالتنا اليوم عن Alternative Data Streams (ADS)
modware.blue/?p=223


Mohammad Alattas | MODWare retweeted
الاستماع، التعاطف، والذكاء الاجتماعي مهارات يجب أن يتمتع بها قائد المستقبل، مقتطفات من ورشة عمل اليوم الثالث من #برنامج_قمم


Mohammad Alattas | MODWare retweeted

عندك أي سؤال عن أي تخصص في مجال الحاسب وحاب تسمع جواب طالب متميز؟
وصلت خير!🤩
ضيوفنا، هم النخـبة في تخصصاتهم👩🏻💻👨🏻💻
سيل المعرفة من طلبة لـطلبة✨
- كونوا معنا اليوم الاثنين الساعة ١١ مساءً على مساحة تويتر!
teapawt.org/i/spaces/1MnxnkgRwmLKO
Mohammad Alattas | MODWare retweeted

عبر التقنية
نصل الإلهام
لنرفع التمكين
حتى نحقق الاستدامة
#LEAP22

عين على الحاضر
والأخرى على المستقبل
التحديات التي لا نفكر بها الآن
سنتحدث عنها في
#LEAP22
سجل الآن لحضور المؤتمر
واجهة الرياض
1 - 3 فبراير
bit.ly/3rJWLiZ