






闲置的 iPhone,也可以成为你的冷签名设备。
KeyVault 采用 AirGap 的设计,通过二维码传递交易数据,在离线设备上完成签名。
私钥不接触网络,资产控制权始终掌握在自己手中。
让旧设备,承担新的安全使命。
#KeyVault #AirGap #SelfCustody
🤖 Made with AI


Sharing some of my personal wallet security preferences.
Some of them could be slightly inconvenient (e.g. i have to unlock my phone more often than others), but i tend to be on the safer side.
🔓 unlock with biometrics every time app launches
😀 use face id / fingerprint for signature verification
⏳ iphone auto-locks after 30 seconds
🚧 isolate wallet address on mobile vs browser
📈 use app's native swap/features instead of connecting to dapps to do trades
🔎 search and click on dapp icon rather than pasting/keying in URL
🔽 prefer not to use sub wallets (wallets that use same seed phrase)
🛜 try not to connect to wifi other than home and workplace
Any other security habits u follow that's not here?
81
地址投毒又得手了:11,743 USDC,一次复制粘贴就没了。
✅ 0x7f82…9073319
❌ 0x7f82…fd773319
首尾几乎一样,钱包里缩略显示根本看不出来。
转账前记住三件事:
· 核对完整地址
· 常用地址存地址簿
· 陌生的 0 金额转账 = 投毒信号

🚨 Someone lost $11.7K in USDC to an address poisoning attack on Ethereum. 🎣
correct: 0x7f8215e314ad643ec92e6f8c77235d15c9073319
wrong: 0x7f8226aa9f47ec9e0db0b552537e3236fd773319

69

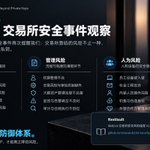
2026 年多起加密资产安全事件表明,风险远不止私钥泄露。
终端入侵、权限失控、第三方漏洞,都可能成为攻击入口。
NexVault《交易所安全风险指南》:技术、管理、人员,缺一不可。
📖 完整指南:github.com/nexvault/CEX-Secu…
#NexVault #CryptoSecurity


又是随机数问题。 KeyVault这里已经说过多次,多源随机数。
欢迎有兴趣的一起来聊聊~
teapawt.org/_qubic_/status/2111796…

这篇文章把一个常被忽略的问题讲得很清楚:私钥安全,不只是“存得安全”,更要关注随机数是否真的随机。
KeyVault App 在随机数生成上进一步降低了使用门槛:
断网生成
多源熵组合
简单易用
免费使用
安全不应该只从私钥保存开始,而应该从私钥诞生前的那一个随机数开始。

1
76
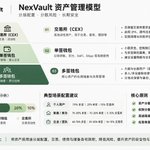
别再把全部资产安全,押在一个钱包、一台设备或一个品牌上。
NexVault Lite 用原生多签解决单点问题:支持 BTC / EVM 多链管理、
已经支持: OneKey、Ledger、WalletConnect、KeyVault 等多种签名方式组合。
开源、免费,公测即将开启。 🔐
#Multisig #SelfCustody #OpenSource

4
125

针对Bitget被盗事件,又一次让我想起来我们开源的这份文档,cex可以参考。
来自 NexVault 的《Web3.0 加密货币交易所安全风险指南精编》总结了顶级交易平台可能面对的风险 —— 技术 + 管理 + 人为,全链防控一览。
📄 指南:
github.com/nexvault/CEX-Secu…
#CryptoSecurity #CexCrypto #Web3

ALT https://github.com/nexvault/CEX-Security/blob/main/NexVault-CEX-SEC-ESSENTIAL-V1.0.pdf

相似地址攻击,并不需要窃取你的私钥。
攻击者只需要制造一个“看起来一样”的地址,污染交易记录,等待一次复制错误。
这也是 NexVault 做相似地址检测的原因:
保护私钥只是第一步,更重要的是确保你签的是正确交易。
Protect the key. Verify the transaction.

转账真的不能只核对 前 4 后 4 位地址了。
分析链上数据时,发现老哥 5 分钟损失了 250 万U。
老哥收到250万U后向目的地址转了100U,测试下能否收到。
然后骗子创建了与老哥转账目的地址前4后6位相同的地址,并且给老哥转了 1.01 U ,好让自己出现在老哥的交易记录里。
然后老哥转账时复制错了地址,并且应该是粗略核对了一下。
250万U 就转给骗子了。😐

201
这篇文章把一个常被忽略的问题讲得很清楚:私钥安全,不只是“存得安全”,更要关注随机数是否真的随机。
KeyVault App 在随机数生成上进一步降低了使用门槛:
断网生成
多源熵组合
简单易用
免费使用
安全不应该只从私钥保存开始,而应该从私钥诞生前的那一个随机数开始。
🤖 Made with AI


NexVault retweeted
我觉得当年我们设计这套随机数还是挺好的,无论对标软件硬件,都能到“夯”了;而且app端支持passphrase、支持原生多签,配合服务端(NexVault)的链上仿真和执行校验,安全性拉满;
不过话说回来 …… 这些东西,终归对普通用户来说还是门槛太高了,我看这次 #coldcard 事件很多大V分析的都是抱着吃瓜心态看热闹、也没讲到点上,但大家评论的津津有味;
对普通用户来说,相比去理解 #coldcard 为什么被黑、随机数是什么、passphrase怎么用等等,真不如找个大所放进去更靠谱;
当然,如果还坚持要自己用钱包,可以试试 KeyVault,虽然服务端(NexVault)现在只做私有化了,但是拿 KeyVault 做个助记词生成还是挺好的,因为这玩意当时设计不但考虑了随机数的安全性,还支持加密备份,加密备份还考虑了离线抗算力破解的问题等等,各方面安全性都可以给到“夯”。

KeyVault的设计逻辑:
私钥安全工具 -> 签名工具 -> Web3钱包
即,先满足安全、再满足业务,一切以安全为第一要务
从私钥的生成开始,钱包的安全就开始面临挑战,在Web3发展的寥寥数年间,几乎每年都会出现因为随机数不“随机”而导致的私钥被破解的情况 ——
随机数风险的可怕之处在于,无论你的生成环境多么的安全、即便是完完全全的离线,私钥都可能会被黑客如“隔空取物”一般盗走
KeyVault生成助记词时不再采用任何系统内置的随机数函数,而是参考类似真随机数发生器(TRNG)的方式,直接从外部环境中采集噪声 —— 通过音频、视频、手机陀螺仪、以及手动划线多种外部输入来计算随机数
随机数的安全性,不但用户参与,而且还能眼见为实

Coldcard 事件再次证明:冷钱包的安全,不只是离线签名。
真正的安全,从私钥生成开始。
随机数(Entropy)、离线创建、多签管理,每一个环节都决定资产安全。
NexVault 相信,安全不是一个功能,而是一套完整的体系。
1
203

NexVault retweeted

🔐 安全提醒:当心App Store 假冒加密钱包
卡巴斯基研究人员近期在苹果 App Store 中发现多达 26 款恶意应用,冒充 MetaMask、Coinbase、Token Pocket等加密货币钱包,专门用于窃取用户的助记词,进而盗取钱包资产。
该攻击活动被命名为 FakeWallet,并与至少从 2025 年秋季便已活跃的 SparkKitty 木马行动存在关联。目前,苹果已在卡巴斯基披露后将全部 26 款应用下架。
🔷攻击者采取多种手段结合实施欺骗:
仿冒外观:复制官方 Logo,使用细微的名称变体比如Coinbase Wallet→ Coinbase Pro Wallet,在 App Store假装自己是合法应用,在用户搜索时进行误导
伪装身份:由于中国大陆对加密类应用有限制,攻击者将恶意程序伪装成游戏或计算器,通过应用商店审核上架。
引导安装木马:应用安装运行后会跳转到钓鱼页面,引导用户通过iOS配置描述文件安装木马应用,并让用户相信这是绕过封锁的替代方案。
骗取助记词:虚假的"安全验证"界面,诱导用户输入助记词,随后将数据加密发送至攻击者服务器,使其可完全掌控受害者钱包。
此次攻击虽主要针对中国用户,但该恶意软件不设地理限制,若攻击者扩大目标范围,全球用户均可能受到影响。
🛡️ 自我保护建议
1. 只从官网跳转下载
前往钱包官网,通过其提供的链接跳转至 App Store 下载,切勿直接在商店搜索安装。
对于官网的正确域名,也不能依赖于搜索结果,可以通过多个来源(搜索、推特等)进行交叉确认。
2. 核查开发者信息
下载前仔细核对应用发布者名称,确认与官方完全一致。
3. 绝不在 App 内输入助记词
任何正规钱包均不会在安装后要求重新输入完整助记词,遇到此类提示请立即卸载。
4. 助记词离线保存
将助记词抄写在纸上或使用金属助记词板,切勿截图或存于手机相册。
⚠️ 重要提示:App Store 的审核机制并非万无一失。即使是"官方应用商店"也可能出现恶意应用。
加密资产一旦被盗,几乎无法追回,防范意识是最重要的第一道防线。

1.6 亿美元怎么没的?
助记词,被拍下来了。
冷钱包没问题,
问题是“被看到”。
keyVault 二维码 + 离线备份。
a.foresightnews.pro/article/…

⚠️ 安全提醒:不要用截图保存助记词!
已有用户因在币coin app 会读取相册,盗取用户助记词截图,导致截图被后台悄悄上传、资产被盗的严重事件。
请记住:
助记词是你资产的唯一钥匙。
一旦截图被窃取,就等于钱包拱手让人,无法找回、无法撤销。
✅ 推荐使用 KeyVault:安全存储助记词的新方式
它具备:
🔐 加密二维码备份
•将助记词加密后生成专属二维码
•即使被截屏,也无法还原原文内容,有效抵御截图泄露、AI 恢复攻击
📵 助记词导出防截图机制
•导出页面自动屏蔽系统截图与录屏
•防止助记词被其他App后台窃取
•兼容任意钱包导入恢复,你仍然完全掌控密钥
🧩 应急恢复支持
•提供离线 HTML 文件下载,用于极端情况下恢复助记词
•无需联网,支持本地解密 + 恢复
开源恢复工具:github.com/nexvault/keyvault…
📥 立即使用 KeyVault,让助记词真正属于你:
👉 下载链接:apps.apple.com/us/app/keyvau…


278
近期有爆料称,黑产团队通过供应链攻击与插件逆向批量窃取助记词,跨链盗取数百万美元资产。
问题不在链上,而在控制权结构:
一旦助记词被获取,单签钱包没有防线。
安全(资产)—— 避免单点失控。

🔔中国某黑客团队内讧自曝,称曾盗取约700万美元加密资产
火星财经消息,3 月 17 日,据「网络侦查研究院」公众号披露,中国一黑客团队因分赃纠纷发生内讧,成员公开爆料称曾通过供应链攻击盗取 约 700 万美元加密资产,目标涉及加密钱包 Trust Wallet 等平台。 据爆料内容显示,该团队对外以网络安全公司「武汉安隼科技」名义活动,公开业务包括漏洞挖掘、网络攻防和安全服务,但内部实际从事加密资产盗窃等黑灰产活动。团队成员称其通过 Electron 客户端供应链漏洞、插件逆向分析及自动化工具,批量获取助记词并扫描多链资产,包括 Ethereum、BNB Chain、Arbitrum 等网络。 爆料人表示,团队曾开发自动化工具批量扫描助记词资产,并通过远控程序窃取钱包数据,再将资金转移并分拆处理。相关攻击据称涉及 37 种代币、多个区块链网络。 此次事件曝光的导火索为内部分赃纠纷。爆料成员称其因收益分配不公与团队负责人产生矛盾,在离职补偿未兑现后公开相关证据,并计划向执法机构自首。 目前相关指控尚未得到官方证实,事件细节仍有待进一步调查。业内人士指出,该事件再次凸显加密钱包供应链安全与插件安全风险,以及针对高价值用户的定向攻击趋势。
news.marsbit.co/flash/202603…
