




Pinned Tweet
هل تستخدم هذا النوع من أجهزة الحماية الصلبة أم تكتفي بالحفظ السحابي؟
تعالوا نأخذ جولة تعريفية.

الحكومة السويدية تحجب ChatGPT وClaude عن أجهزة العمل الحكومية اعتباراً من 26 أكتوبر، لأسباب أمنية، مع اعتماد Microsoft Copilot.
لكن الحظر ليس مطلقاً إذ يمكن لبعض الموظفين استخدام نماذج الذكاء الاصطناعي عبر منصة داخلية خاصة ومؤمّنة، محجوبة من الوصول المباشر إلى الخدمات العامة.


و Nikita Bier يحب أن يطمئنكم أيضاً

أخبار العالم التقني أصبحت سلسلة من التنبيهات العاجلة عن ثغرات في مكتبات وأنظمة عملاقة، حتى أصبح تغطيتها صعباً.
باختصار: كل ما حولك على الإنترنت تقريباً فيه ثغرة أمنية.
الشركات والمؤسسات تستنفر فرقها للتحديثات.
حدّث مكتباتك ومكوناتك وفق المصادر الرسمية فقط. ضع قائمة بالمكتبات والإصدارات التي تستخدمها، تابع حسابات الشركات الرسمية، فعّل التنبيهات، وحدّث فوراً عند صدور الإصلاحات.
ومؤخراً، أبلغ فريق OpenAI Codex Security عن ثغرة في Node.js (تُعرف باسم Node2Shell)، تتيح تنفيذ أوامر عن بُعد عند فك ضغط بيانات Brotli خبيثة
الولايات المتحدة تحظر التعامل مع Deepseek ومنتجاتها في القطاعين الحكومي والمدني.
القرار يشمل منتجات DeepSeek وأي خدمات تعتمد عليها، ويأتي ذلك وسط تصاعد الحرب التقنية مع الصين ومخاوف من تسريب البيانات الحساسة.


🚨 تنبيه أمني: اختراق محتمل لمنصة Railway
أعلنت Railway أن مهاجمين ربما وصلوا إلى متغيرات البيئة بعد فك تشفيرها، وقد تتضمن مفاتيح API وأسراراً وبيانات اعتماد حساسة.
أوقفت المنصة النشر مؤقتاً، وطلبت من المستخدمين تدوير مفاتيح API وتغيير بيانات الاعتماد فوراً.
وأشارت إلى احتمال استهداف مزودي خدمات استدلال الذكاء الاصطناعي.
لغير المختصين
ما هي Railway
منصة سحابية للمطورين تتيح تشغيل التطبيقات ومواقع الويب والخوادم وقواعد البيانات دون الحاجة إلى إدارة البنية التحتية يدوياً
#CyberSecurity #Railway

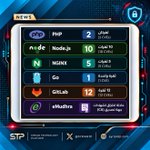
توصي Node.js بالتحديث إلى الإصدارات التالية:
Node.js 22.23.4
Node.js 24.22.1
Node.js 26.12.1
التحديثات الرسمية: nodejs.org/en/blog
#NodeJS #CyberSecurity

تحذير أمني أخر ⚠️
ثغرات خطيرة في Node.js تستدعي التحديث الفوري.
أعلنت Node.js عن إصدار تحديثات أمنية بتاريخ 21 أكتوبر 2026 لمعالجة مجموعة من الثغرات الأمنية التي تؤثر على عدة إصدارات من بيئة التشغيل، وتتضمن ثغرات بدرجة خطورة عالية.
تشمل المخاطر المحتملة تنفيذ التعليمات البرمجية في ظروف معينة، وضعف التحقق من شهادات TLS، ومشكلات في معالجة استعلامات DNS، إضافةً إلى خلل قد يؤثر على توليد القيم العشوائية المستخدمة في العمليات الأمنية.
التوصيات الأمنية:
• تحديث Node.js إلى الإصدار الأمني المناسب للفرع المستخدم.
• مراجعة إصدارات Node.js على الخوادم وبيئات الإنتاج.
• إعادة تشغيل الخدمات بعد التحديث والتحقق من سلامة عملها.
• تجنب استخدام الإصدارات التي انتهى دعمها الأمني.
يُنصح المطورون ومسؤولو الأنظمة بعدم تأجيل التحديث، خصوصاً للأنظمة المتصلة بالإنترنت والتي تعالج بيانات غير موثوقة.
تشمل التحديثات الأمنية المكونات التالية:
c-ares: تحديث للفروع
26.x
24.x
22.x.
شهادات CA: معالجة مشكلة اختراق شهادة وسيطة تابعة لـ eMudhra.
OpenSSL: تحديث للفرعين
24.x
22.x.
SQLite: تحديث للفرع
22.x.
Undici:
تحديث للفروع
26.x
24.x
22.x.

يطرح بعض الإخوة الأكارم استفسارات حول عودة الخدمات الرقمية ومتى ستنطلق الخدمة الفلانية.
وهنا يجب توضيح أمر مهم:
أول نقطة: أي شركة بالعالم هدفها الربح، والسوق السوري سوق شهي جداً للشركات، وربما يكون واحداً من أفضل الأسواق العربية نظراً للكثافة السكانية في بقعة جغرافية صغيرة وبلد عذراء رقمياً. فلا تعتقد أن أي شركة لا تريد دخول السوق السوري.
النقطة الثانية: لا توجد جهة أو حملة ضغط شعبية أو بريد ومراسلات يمكنها المساهمة في إفساح خدمة. إفساح الخدمات يرتبط بعاملين رئيسيين: الأول سياسة الامتثال الخاصة بكل شركة والتي تحدّثها بناءً على تقييمات فرقها، والثاني السياسات والأنظمة الحكومية عبر وزارة الاتصالات والخارجية والأنظمة الداخلية.
عندما تجتمع هاتان النقطتان ويحصل اتفاق بينهما ستعمل الخدمة، وإلا فلا.

تقرير أمني وتحذير من مايكروسوفت
هجمات Storm-0940 باستخدام الذكاء الاصطناعي.
حملة تجسس وهجمات سيبرانية تنسبها مايكروسوفت إلى مجموعة Storm-0940 المرتبطة بالصين.
استخدمت المجموعة إطار اختبار اختراق مؤتمتاً باسم ARTEX لتسريع استغلال التطبيقات المخترقة والوصول إلى بيئات مؤسسات متعددة.
كيف نُفذت الهجمات؟
- استغلال تطبيقات لديها صلاحيات مسبقة: استخدم المهاجمون تطبيقات مُنحت بالفعل حق الوصول إلى بيئات المؤسسات.
- تجاوز الحاجة إلى تسجيل دخول تفاعلي: استُخدمت هويات التطبيقات للمصادقة دون تسجيل دخول مستخدم مباشر.
- توسيع الوصول: شملت الأنشطة الاستطلاع وتغيير بيانات اعتماد التطبيقات ومحاولات تعديل الصلاحيات لتسهيل الوصول المستمر أو الأوسع.
- تسريع العمليات بالذكاء الاصطناعي: ساعد ARTEX على أتمتة وتسريع مراحل الهجوم وفقاً لتقييم مايكروسوفت.
ما الخطورة؟ وما المطلوب من فرق الأمن؟
الخطر الأساسي هو اختراق هوية التطبيق وصلاحياته وليس بالضرورة اختراق حساب مستخدم بكلمة مرور. قد يتجاوز هذا المسار المصادقة متعددة العوامل لأن نجاح المصادقة وحده لا يثبت سرقة البيانات ولا يمنع استخدام رمز وصول صادر لهوية تطبيق مخترقة وصلاحياتها قائمة.
إجراءات الاستجابة ذات الأولوية:
- تعطيل تكامل ConnectWise Cloud Backup المتأثر واتباع تعليمات الاستعادة الرسمية من ConnectWise.
- مراجعة سجلات Microsoft Entra ID الخاصة بتسجيلات دخول Service principal بحثاً عن نشاط غير معتاد ابتداءً من 15 أكتوبر 2026.
- فحص تغييرات أسرار التطبيق والشهادات وبيانات الاعتماد ومنح موافقات OAuth الجديدة.
- مراجعة تغييرات الأدوار والصلاحيات خصوصاً Global Administrator ونشاط Microsoft Graph غير المتوقع.
- حفظ السجلات والأدلة قبل حذف التطبيقات أو بيانات الاعتماد المشبوهة ثم إبطال بيانات الاعتماد المتأثرة والتحقق من عدم وجود وصول مستمر.
- استخدام اكتشافات واستعلامات الصيد الأمني المتاحة في Microsoft Defender XDR.
الخلاصة للمطورين: راجعوا صلاحيات التطبيقات متعددة المستأجرين وقللوا صلاحياتها إلى الحد الأدنى وراقبوا تغييرات بيانات الاعتماد والأدوار. لا تفترضوا أن غياب تسجيل دخول مستخدم تفاعلي يعني غياب المهاجم.
كمستخدم عادي على إكس وفيسبوك وغيرها، كخطوة احترازية راجع المواقع والتطبيقات التي منحتها صلاحيات الوصول إلى حسابك وعطلها وألغِ صلاحياتها (مثال المواقع التي تحلل حسابك).
التقرير يتبع

التقرير على موقع مايكروسوفت
microsoft.com/en-us/security…


ماستركارد تطلق بوابة للمدفوعات الرقمية في سوريا.
ذكرت صحيفة الشرق الأوسط، نقلاً عن بيان قالت إنه صادر عن الشركة، أن ماستركارد أطلقت بوابة للمدفوعات الرقمية في سوريا، بهدف تطوير البنية التحتية المالية وتسهيل المعاملات الإلكترونية وتعزيز ارتباط السوق بمنظومة المدفوعات العالمية.
كيف تعمل الخدمة؟
تعتمد البوابة على منصة Merchant Cloud التابعة لماستركارد، لتوفير بنية تقنية موحدة تتيح للمصارف والشركات معالجة المدفوعات عبر نقاط البيع التقليدية والمتاجر الإلكترونية، مع أدوات لإدارة المعاملات وتحليل البيانات والترميز الرقمي والحد من الاحتيال.
ومن شأن هذه الحلول، عند تفعيلها عبر المصارف ومزودي خدمات الدفع، أن تساعد التجار على قبول المدفوعات الرقمية، وتمنح الشركات الصغيرة والمتوسطة خيارات دفع أكثر أماناً وتدعم توسع التجارة الإلكترونية.
توضيح: تفاصيل إطلاق البوابة الجديدة وردت في تقرير صحفي استند إلى بيان منقول عن الشركة

تحذير أمني أخر ⚠️
ثغرات خطيرة في Node.js تستدعي التحديث الفوري.
أعلنت Node.js عن إصدار تحديثات أمنية بتاريخ 21 أكتوبر 2026 لمعالجة مجموعة من الثغرات الأمنية التي تؤثر على عدة إصدارات من بيئة التشغيل، وتتضمن ثغرات بدرجة خطورة عالية.
تشمل المخاطر المحتملة تنفيذ التعليمات البرمجية في ظروف معينة، وضعف التحقق من شهادات TLS، ومشكلات في معالجة استعلامات DNS، إضافةً إلى خلل قد يؤثر على توليد القيم العشوائية المستخدمة في العمليات الأمنية.
التوصيات الأمنية:
• تحديث Node.js إلى الإصدار الأمني المناسب للفرع المستخدم.
• مراجعة إصدارات Node.js على الخوادم وبيئات الإنتاج.
• إعادة تشغيل الخدمات بعد التحديث والتحقق من سلامة عملها.
• تجنب استخدام الإصدارات التي انتهى دعمها الأمني.
يُنصح المطورون ومسؤولو الأنظمة بعدم تأجيل التحديث، خصوصاً للأنظمة المتصلة بالإنترنت والتي تعالج بيانات غير موثوقة.
تشمل التحديثات الأمنية المكونات التالية:
c-ares: تحديث للفروع
26.x
24.x
22.x.
شهادات CA: معالجة مشكلة اختراق شهادة وسيطة تابعة لـ eMudhra.
OpenSSL: تحديث للفرعين
24.x
22.x.
SQLite: تحديث للفرع
22.x.
Undici:
تحديث للفروع
26.x
24.x
22.x.
عاجل
أعلن فريق PHP عن إصدارات أمنية جديدة لمعالجة الثغرتين
CVE-2026-109618
و
CVE-2026-109619
واللتين قد تسمحان بتنفيذ أوامر عن بُعد دون مصادقة.
التفاصيل التقنية:
• CVE-2026-109618: خلل مرتبط بنفاد الذاكرة (OOM)، قد يؤدي إلى التعامل مع بيانات داخلية غير مكتملة أثناء تنظيف الطلب.
مثال عملي لغير المختصين
موظف في مطعم يستقبل طلبات كثيرة لدرجة أن طاوله الطلبات تمتلئ، فيرتبك ويبدأ بالتعامل مع الطلبات بشكل خاطئ. في PHP، خلل مشابه عند نفاد الذاكرة قد يفتح باباً للاستغلال.
• CVE-2026-109619: خلل مرتبط ببقاء حالة داخلية قديمة بعد تحرير الذاكرة، ثم استخدامها عند معالجة طلب لاحق داخل عامل PHP نفسه.
مثال عملي لغير المختصين
موظف ينسى إزالة فاتورة الزبون السابق، ويستخدم معلوماتها عند خدمة الزبون الجديد. في PHP، قد تُستخدم بيانات داخلية قديمة بالخطأ.
الإصدارات التي تتضمن الإصلاحات:
• PHP 8.5.12
• PHP 8.4.27
• PHP 8.3.36
• PHP 8.2.35
يوصي فريق PHP بتحديث الأنظمة إلى إصدار مصحح متوافق مع بيئة التشغيل، مشيراً إلى أن إجراءات التخفيف وحدها لا توفر حماية كاملة.

تحذير أمني لمطوري PHP ومديري الخوادم
رُصدت ثغرتان حرجتان في PHP تحملان الرمزين CVE-2026-109618
و
CVE-2026-109619
درجة الخطورة 9.2 من 10 وفق مقياس CVSS 4.0
التأثير المحتمل تنفيذ أوامر عن بُعد، ما قد يسمح باختراق الخادم والوصول إلى البيانات
تشير التقارير إلى احتمال تأثر إصدارات قديمة وحديثة من PHP، مع ورود مؤشرات على محاولات استغلال مبكرة
يُنصح بفحص إصدار PHP المستخدم فوراً، ومتابعة التحديثات الرسمية، وتثبيت الإصدار المصحح فور توفره. تحديث ووردبريس وحده قد لا يكفي، وقد يتطلب الإصلاح تحديث PHP نفسه
