

Cybersecurity in the real world Infra • Cloud • Programming • Compliance • DevSecOps Sharing what I learn (and break) 🎥 VT Security on YouTube
Joined August 2014
- Tweets913
- Following49
- Followers6.6K
- Likes621



Mito: analizar vulnerabilidades con IA es meter un prompt genérico y que escanee todo. Dato real: fuentes primarias, CVEs verificados, sin escanear redes y pidiendo autorización antes de expandir permisos. #ciberseguridad #infosec #hackingetico

vt-terminal-project: mis dotfiles para macos y linux. zsh con powerlevel10k, ghostty, eza, bat, fzf, zoxide, delta, lazygit y la config de zed.
la v1.0 se instala con una línea, el comando está en el readme.
github.com/ValentinTorassa/V…
ayer di el problema no es el prompt en las jcc de la fceia. me quedo con una idea: toda acción de un agente tiene que tener un emisor, y la que no se puede asociar a nadie se descarta. las slides: valentorassa.com/charlas/jcc…


OpenAI y Anthropic gastaron fortunas en entrenar sus modelos y necesitan recuperarlo. Pero otras empresas ya hacen modelos igual de buenos sin esa inversión. Para @Lucas_Uzal, aunque alguna quiebre, la inteligencia va a seguir bajando de precio. #ia #ope…

cambié docker desktop por lazydocker para ganar velocidad, y ahora tardo el mismo tiempo buscando qué tecla hace scroll en la tui
recién terminé el problema no es el prompt en las jcc de la fceia: la misma entrada llega al buzón con permisos amplios y se frena en tres límites con alcance acotado. slides: valentorassa.com/charlas/jcc…
La IA consultando el catálogo de vulnerabilidades en tiempo real: lee el JSON, identifica el problema y propone la solución desde la fuente primaria. #ciberseguridad #vulnerabilidades #IA
direnv carga las variables de entorno apenas entrás a una carpeta y las descarga cuando salís, se terminó el olvidarte con qué .env estabas parado
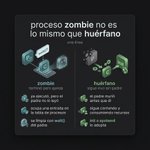
un zombie no gasta cpu ni memoria, solo ocupa un lugar en la tabla de procesos. si se acumulan miles ahí sí empieza a ser un problema real.

mañana a las 18:00 en las jcc de la fceia, unr: el problema no es el prompt. cómo se rompe una app con ia empezando por lo que ya sabemos romper: auth, permisos y apis


superman.nvim: cursor sobre algo que no conocés, una tecla, y claude te lo explica sin salir de neovim. lo armó un compañero de laburo: github.com/AgusM01/superman-…
Armé SecretWard para vigilar repos y detectar fugas de secretos en el código. La primera demo no salió como esperaba 😅 #secretward #devsecops #ciberseguridad
No colapsa el servidor, pero eso no lo hace inofensivo. Vulnerabilidad detectada en el asistente del punto 2: exploit simple y peligroso de explotar. #ciberseguridad #exploit #infosec
La INTELIGENCIA se está volviendo BARATA (en vivo con Lucas Uzal) xitter.cf/i/broadcasts/1vJpPNvXX…
