

🥷🏽Gentil Hacker et Engagé ¦¦🎙Speaker à forte Valeur ajoutée ¦¦ 🤝 Cyber Diplomate ¦¦ 👳Mentor Guardia CS ¦¦ 🥂Épicurien 🍽
🇫🇷🇸🇳🇪🇺🌍
Joined November 2012
- Tweets17.7K
- Following346
- Followers64.5K
- Likes11.7K





Pinned Tweet
📺 SaxX x LEGEND, Mentez sur votre identité !
Quelques conseils à l'heure où les fuites de données sont omni présentes !
👉🏾 Faites des fautes délibérées lorsque vous renseignez vos données personnelles
👉🏾 Utilisez votre mail de tous les jours mais en le personnalisant pour chaque entreprise/institution avec l'utilisation du '+'
👉🏾 Utilisée un gestionnaire de mots de passe et pas le même mot de passe partout !
👉🏾 Bonus : Utilisez des filigranes lorsque vous transmettez vos documents.
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Qui n'a jamais rêvé de vouloir pirater son ex ou son patron !?
C'est désormais possible !
Commente Oui-Oui-Hackette et reçois en exclusivité une application à installer sur ton téléphone ou sur ton ordi.
Rien de plus simple, tu l'installes, t'acceptes les autorisations et c'est ti-par !
SaxX ¯\_(ツ)_/¯ retweeted

🏦 130 millions d’euros dérobés au Crédit Mutuel
🗣️ Clément Domingo (@SaxX), hacker éthique : « Cette opération ne se monte absolument pas en quelques mois. Ces hackers étaient extrêmement bien préparés »
📻 SudRadio.fr
Le métier de développeur est(-il ?) mort à l'ère de l'intelligence artificielle...
Je suis tombé sur the fil de discussion qui m'a interpellé à bien des égards ! Cette personne ressent une totale déconnexion... presque plus aucune envie, aucune satisfaction professionnelle, personnelle, intellectuelle dans son métier de dev pcs l'IA fait tout à sa place et en mieux ! 👇🏾
"Je suis incapable d'expliquer comment fonctionnent la moitié des features que j'ai développé cette année. Je me retrouve d'un coup a gérer des pavés de documentation technique sur confluence que nos agents digerent pour faire nos projets.
Meme mes estimation faite au doigt mouillé s'avèrent être les memes que Claude.
Je ressent une deconnection totale de mon travail, mon entreprise etant également en processus de rachat,je sait que tout ce que je fais a pour seul but de garantir une vente qui au mieux, ne me bénéficiera pas, au pire signera la fin de mon contrat."
[...]
"Je n'écoutes presque plus les réunions car de toute façon, je n'en aurai pas besoin vu sue c'est pas moi qui vais développer la feature, mais Claude."
[...]
J'ose aisément imaginer que c'est aussi le cas dans bcp d'autres domaines.
On ne prend peut-être pas assez en compte les dégâts sur la santé mentale, psychique de centaines de milliers de travailleurs...
[...]


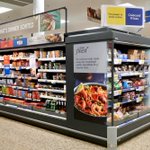
Mi octobre, vague de cyberattaques sur des frigos connectés en France ! +500 supermarchés touchés...
Début novembre, nouvelle vague de cyberattaques avec +6 pays en Europe touchés...
Début de semaine, l'Établissement français du sang est touché via son prestataire de froid...
Danfoss, Dixell, Copeland... des équipements de froid souvent en fin de vie, exposés sur Internet, avec des mots de passe faibles comme la date du jour !
Une des questions que bcp se posent, qui est derrière cette cyberattaque ?
Bon l'actualité cyber hélas s'accélère... Aussi, hier soir, j'étais dans le JT de 20h de TF1 pour expliquer comment se déroulent les enquêtes sur le plan cyber...
C'est parfois long et a fortiori ici, où lorsque les frigos sont déconnectés d'internet, il faut que les enquêteurs aillent physiquement dans tous les supermarchés touchés et recueillir les traces et marqueurs numériques qui leur serviront pour leurs enquêtes.
Au regard des +500 supermarchés touchés sur la France, on comprend désormais plus aisément que c'est long.
Par ailleurs, hier aussi, des groupes de cybercriminels hacktivistes prorusses revendiquaient l'attaque des frigos sans preuve vérifiée... à prendre avec des pincettes bien qu'il faille aussi considérer de telles revendications.
Merci aux équipes de TF1, spécialement à Julien, Baptiste et Julien.
Les cyberattaques sont devenues omniprésentes...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Le prestataire du Crédit Mutuel Arkéa devait avoir un niveau de droit très étendu... à moins que ce prestataire ait le niveau basique de droits et que les cybercriminels soient passé par ce prestataire et ensuite exploités tout un tas de faiblesse au sein de la banque -ce qui me paraît assez gros- !
Pcq là encore, le secteur bancaire français a tjrs été hyper résilient et réputé très robuste face aux cyberattaques !
Les cybercriminels derrière connaissent extrêmement bien le milieu bancaire, en plus d'avoir été extrêmement bien préparés, rencards (?), ils connaissaient certainement bien tous les process interne du Crédit Mutuel Arkéa pour là encore virer ce qu'il faut en 72h sans faire sonner les systèmes de détection et déclencher les procédures d'urgence...
C'est donc un prestataire qui a été compromis et ainsi a permis aux cybercriminels de pirater le Crédit Mutuel Arkéa !
Dans le dernier communiqué de presse de la banque, elle dit que la compromission n'est pas en interne... OK.
Mais ma question, ce prestataire avait donc autant de droits surtout sur les virements ??? 🙄😬🤔🤔🤔
Bref encore une fois une cyberattaque sophistiquée avec le facteur humain !
Il y aura bcp à apprendre de cette cyberattaque inédite sur une banque en France !
🚨🔴 PIRATAGE FRIGOS : Deux groupes de hackers prorusses ont revendiqué les attaques contre les frigos et congélos des supermarchés européens... sans preuve à ce stade...
Pour rappel, la chronologie 👉🏾
- 12 octobre : des centaines de supermarchés touchés en France -environ 700 selon le ministre de l'Économie-, via des contrôleurs de froid Danfoss -un fabricant danois de systèmes de réfrigération-
- 13 octobre : Danfoss conseille à ses clients de déconnecter ces systèmes d'Internet
- 2 novembre : ça recommence dans la nuit en Belgique, en Irlande, aux Pays-Bas, en Suède, en Estonie... au moins neuf pays européens touchés selon Euronews, avec un congélateur poussé à +50 °C en Estonie
- 3 novembre : L'Établissement Français du Sang est aussi touché...
- 3 novembre : l'Italie convoque une réunion d'urgence avec son agence cyber et le renseignement
- 4 novembre : la revendication...
La revendication 👉🏾
Sur Telegram, NoName057(16) et Z-Pentest revendiquent les attaques.
Pour rappel :
- NoName057(16) est surtout connu pour ses attaques par déni de service -saturer des sites pour les rendre inaccessibles- contre des gouvernements et des médias européens
- Z-Pentest a été fondé par d'anciens membres de CARR, un groupe que la Justice américaine relie à des sabotages de systèmes industriels
Leur « preuve » : un extrait de plus de 2 500 lignes présenté comme des identifiants et mots de passe d'employés et de clients de Danfoss.
Et Z-Pentest ose la leçon de morale : le problème, ce ne seraient pas « les méchants hackers » mais « la négligence systémique des exploitants européens et américains »... LOL
⚠️ Attention quand même
Les deux chaînes Telegram ont été supprimées depuis.
Aucune autorité, ni Danfoss, n'a confirmé.
La revendication peut-être plausible vu leur historique, mais non vérifiée... rien de public ne la relie aux attaques de novembre ni aux cas français pour le moment !
N'oublions pas que ces groupes de hacktivistes -hackers activistes- surfent aussi souvent sur la médiatisation...
Retenez que n'importe qui peut être derrière !
L'ANSSI rappelait il y a quelques jours, concernant les supermarchés français piratés, pas besoin de faille sophistiquée... il s'agissait d'interfaces d'administration exposées sur Internet et des mots de passe faibles -la date du jour-... Aussi, n'importe quel groupe opportuniste pouvait le faire...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
Une telle cyberattaque ne se fait absolument pas en quelques jours quelques semaines ! C'est le fruit de mois de préparation...
Les cybercriminels derrière cette cyberattaque pour le coup sophistiquée étaient très très préparées !
Le Crédit Mutuel Arkéa n'a rien vu... tellement de questions se posent...
[...]
Cyberattaque Crédit Mutuel Arkéa, je ne vois que l'aspect humain ! Un ou deux employés compromis qui derrière donnent l'accès à tout le système et la forteresse s'effondre...
En réalité, la rumeur du hack du Crédit Mutuel Arkéa circulait depuis dimanche dans la soirée... et elle était difficilement vérifiable !
Le montant de 133M$ exfiltré avant d'être "blanchi" en cryptomonnaies via des exchange serait là encore en réalité bien plus...
Ce montant provient de l'estimation de ZachXBT -un enquêteur indépendant de la blockchain-. Il repère 106M$ de retraits suspects dès le 2 novembre, puis 133M.
133M retirés vers Kraken, Crypto[.com ou encore OKX en 21 heures, avant d'être convertis en ETH pour échapper aux gels.
À date, le Crédit Mutuel n'a donné aucune estimation du montant de cette cyberattaque hors-norme sur une banque française.
Ce qui inquiète et surprend c'est que les cybercriminels derrière l'opération n'ont pas déclenché les systèmes de détection et autres procédures d'urgence ! Nos banques françaises sont pas les dernières en matière de cybersécurité !
Les cybercriminels devaient être extrêmement bien préparés !
Se pose la question du mode opératoire... et là encore sans surprise, je ne vois que deux options :
- une faille de cybersécurité critique/une 0-day qui a pu donner accès aux systèmes internes de virement de la banque (mais bon je suis pas très sûr)
- ou hélas des employés qui ont été compromis de différentes manières les dernières semaines et/ou mois... donnant là encore accès aux cybercriminels. (Ça fait penser au mode opératoire de la cyberattaque de Binance il y a quelques jours)
- option bis: une personne en interne complice (mais bon là encore compliqué...)
Quoiqu'il en soit, cyberattaque totalement inédite en France sur une banque et qui ne fait hélas que commencer...
Les équipes du Crédit Mutuel Arkéa sont sous pression. Bon courage à elles !
De plus en plus d'infos filtrent...
À suivre.
Les coulisses de la plus grosse cyberattaque crypto totalement WTF du jour... Comment la Corée du Nord a volé 6,3 milliards à Binance avec un faux entretien d'embauche 🍿🍿
Accrochez-vous, c'est digne d'un vrai film d'espionnage 👇🏾
Binance -la plus grosse plateforme d'échange de cryptos au monde- vient de publier son rapport sur le plus gros braquage crypto de l'histoire... et tout commence par un ingénieur qui voulait juste un nouveau job.
Il y a eu 5 mois de préparation. 2 piratages. Et un détail fou... l'ingénieur piégé n'avait même pas accès à l'argent, mais...
Tout commence en juin 👉🏾
Un ingénieur de l'équipe qui gère les portefeuilles de Binance cherche un outil d'IA pour l'aider à coder.
Il installe une version piégée de Homebrew -un outil très utilisé sur Mac pour installer des logiciels-.
Binance le repère, change son ordinateur, réinitialise ses mots de passe. Affaire classée...
Sauf que les pirates ont déjà eu le temps de cartographier l'équipe : qui y travaille, et qui fait quoi.
Septembre 👉🏾
Un autre ingénieur de Binance reçoit un message sur un vrai site d'emploi -LinkedIn selon Fortune-. Un « directeur de projet » d'une entreprise qui n'existe pas veut le recruter.
Premier entretien en visio avec une fausse RH... qui lui montre même un compte de réseau social rempli de photos perso, pour que tout ait l'air vrai.
Puis un deuxième entretien avec le faux « PDG », qui lui demande de télécharger un exercice de code... sur son ordinateur de travail.
Bah quoi, vous l'auriez fait aussi. Teuteuteu !
Dedans, une version piégée de pyenv -un outil pour gérer les versions de Python- avec un malware jamais vu jusque-là.
L'antivirus de Binance ne voit rien.
🥶
20 octobre 👉🏾
Les pirates sont dedans mais ne se précipitent tjrs pas. Ils attendent.
Puis, depuis l'ordinateur piégé, ils détournent un outil d'IA interne de Binance pour prendre la main sur les ordinateurs de deux ingénieurs de l'équipe portefeuilles.
Sur l'un d'eux, ils trouvent le sésame... un accès qui permet de lancer du code sur les serveurs de Binance.
29 octobre, 21h05 (heure de Paris) 👉🏾
Ils lancent leur code et utilisent EIP-7702 -une fonction d'Ethereum qui permet de confier le pilotage d'un portefeuille à un programme- pour prendre le contrôle d'un hot wallet.
Pour rappel, un hot wallet c'est lorsqu'un portefeuille crypto reste connecté à Internet pour traiter les retraits des clients.
En 4 minutes, 233M de XRP partent. Puis au tour d'autres cryptomonnaies, du Solana, du Bitcoin, de l'Ethereum, ...
Là où ça devient totalement WTF 👉🏾
Binance a mis environ 4 heures à tout arrêter. Soit, en moyenne, plus de 25M de dollars par minute.
Et pourquoi c'est aussi long vous demandez-vous ? À cause... d'une sécurité.
Chez Binance, le pouvoir de signer sur ces portefeuilles est découpé entre plusieurs parties, pour qu'aucun employé ne puisse jamais les vider seul. Un très bon procédé au passage selon les règles de l'art !
Génial... sauf le jour où il faut tout couper d'urgence : aucune clé seule ne pouvait révoquer l'accès des pirates.
Dernier transfert à 0h56. Accès coupé 14 minutes plus tard.
Binance dit avoir déjà remboursé 98 % des cryptos volées sur ses fonds propres, et affirme que ses clients ne perdront rien.
Environ 2,85 milliards de dollars ont été gelés ou interceptés avec ses partenaires.
Le FBI attribue l'attaque à la Corée du Nord, selon le patron de Binance.
Pour rappel, le précédent record c'était Bybit en 2025 avec environ 1,5 milliard... déjà la Corée du Nord.
Binance dit avoir bloqué 57 attaques nord-coréennes cette année !
Il a suffi d'une seule... celle qui a commencé avec un ingénieur qui voulait juste un nouveau job...
Cybèrement vôtre,
SaxX ¯\_(ツ)_/¯
SaxX ¯\_(ツ)_/¯ retweeted

🔴 Exclusif
Fraude chez Crédit Mutuel Arkéa (@cmarkea) : comment un réseau a vidé les comptes de sa banque en ligne @Fortuneo
En croisant le témoignage de nouvelles sources avec ce que montrent les analyses onchain, on peut désormais reconstituer, étape après étape, le chemin qu’a suivi l’argent.
Les montants initialement évoqués (l'équivalent de 133 millions de dollars) pourraient être beaucoup plus importants.
----
👉 Étape 1 : la sortie des fonds de la banque
Selon mes informations, c'est plus exactement @Fortuneo (la banque en ligne du groupe) qui a été victime de l'attaque.
J'avais contacté hier le groupe Crédit Mutuel Arkea, et celui-ci n'avait ni confirmé, ni démenti.
Selon les premières constatations auprès de mes sources, les fraudeurs ont pu émettre des virements depuis Fortuneo en fixant eux-mêmes le nom du bénéficiaire.
Cela reviendrait en pratique à pouvoir envoyer des fonds à n’importe quel titulaire de compte dans le monde, sous le nom de leur choix.
Reste à savoir comment ils ont réussi à faire ça.
Une source, intégrée au milieu des hackers et qui suit de près cette affaire, avance deux hypothèses auprès de moi :
- La première serait une compromission des systèmes de paiement de la banque, restée invisible pendant plusieurs jours, un scénario qu’elle n’hésite pas à qualifier d’"apocalyptique" pour la cybersécurité bancaire.
- Mais elle penche plutôt pour une faille humaine en interne.
"Je pense que c’est un humain plutôt que de la cybersécurité", m’a-t-elle expliqué, en évoquant une variante de l’arnaque au président (consistant à usurper l’identité d’un dirigeant pour obtenir quelque chose d’un collaborateur) montée par un réseau francophone.
----
👉 Étape 2 : des comptes crypto ouverts avec de fausses identités
Pendant ce temps, des réseaux spécialisés ont ouvert des comptes sur des plateformes d’échange de cryptos (d'abord @Krakenfx) avec des identités falsifiées assez solides pour passer les procédures de vérification KYC.
"Des structures parfaitement rodées", selon une source.
Chaque virement depuis Fortuneo était ensuite envoyé au nom exact du titulaire du compte crypto ciblé.
De quoi franchir sans encombre les contrôles de concordance entre l’émetteur du virement et le propriétaire du compte.
Ce n’est pas un détail : on ne parlerait donc pas de comptes de la banque piratés sur ces plateformes, mais de comptes créés par les fraudeurs eux-mêmes puis alimentés par des virements frauduleux de Fortuneo.
Ce qui colle avec la position de Kraken, la plateforme ayant assuré que ses systèmes de sécurité n’avaient pas été compromis et qu’aucun compte client n’avait été pris en main par des tiers.
----
👉 Étape 3 : conversion en stablecoins et retraits
Une fois arrivé sur les plateformes, l’argent fiat était converti en stablecoins puis retiré vers des portefeuilles externes, le premier retrait partant de @OKX le 1er novembre à 12h25 UTC et le suivant de Kraken, 44 minutes plus tard.
Le cabinet d’analyse @Bitquery_io a tracé des retraits depuis des comptes chez Kraken, @Cryptocom et OKX
Ça a duré plusieurs jours.
L'enquêteur onchain @ZachXBT avançait d’abord un montant de plus de 106 millions de dollars, avant de relever son estimation au-delà de 133 millions en découvrant 27 millions de retraits supplémentaires, dont une partie effectuée après sa première alerte publique.
D’après ma source, Kraken aurait commencé à geler les fonds dans la nuit de lundi à mardi. Résultat, le réseau se serait rabattu sur d’autres plateformes.
----
👉 Étape 4 : le blanchiment onchain
La suite est allée très vite.
Dans la nuit du 1er au 2 novembre, 63 millions de dollars de stablecoins ont été échangés contre 27 553 ETH via UniswapX.
Les fonds ont ensuite été éparpillés.
Selon ZachXBT, l’auteur les a fait passer par des services d’échange instantané, en a converti une partie en Monero et s’est servi de passerelles entre plusieurs blockchains (il cite WellWallet et Kyrrex parmi les services ayant reçu des transferts, et Wagyu comme voie de conversion vers le Monero).
Or le Monero a justement été conçu pour rendre invisibles l’expéditeur et le destinataire d’une transaction, montant compris.
Autant dire que toute récupération devient extrêmement difficile désormais.
----
👉 Des montants peut-être bien supérieurs
Ces 133 millions ne couvrent que ce qui se voit sur blockchain.
Une source me parle de sommes nettement plus élevées, sorties par des réseaux de décaissement qui ne passent pas par la blockchain (pas de la crypto).
ZachXBT laisse toutefois entendre, lui aussi, que des pertes supplémentaires ont pu transiter par des transactions de gré à gré (OTC), non incluses dans ses estimations.
----
👉 Qui est derrière le réseau ?
ZachXBT a écarté la piste du groupe Lazarus et, plus largement, celle de la Corée du Nord, pourtant la première à laquelle on pense dès que des sommes pareilles s’évaporent onchain.
Le profil est ici différent.
Selon une source, il faudrait plutôt regarder du côté des réseaux franco-israéliens installés en Israël.
Ce sont eux qui ont industrialisé l’arnaque au président au cours des années 2010, au point d’en faire une spécialité bien identifiée des enquêteurs français, et leur savoir-faire colle assez bien avec ce qu’on observe à chaque étape du circuit.
L’usurpation d’identité, d’abord. Puis cette capacité à faire passer des ordres de virement pour parfaitement légitimes, qui est au cœur de leur méthode depuis le début.
Ce qui rejoint la variante de l’arnaque au président évoquée plus haut. Et les structures rodées capables d’ouvrir des comptes sous fausse identité chez Kraken ou ailleurs.
----
👉 Ce qui reste inexpliqué
Comment les attaquants ont-ils eu accès aux fonds ?
Quel est le montant total du préjudice ?
Les fonds appartenaient-ils à la banque (trésorerie, liquidités) ou aux clients ?
Pourquoi les seuils d'alerte de la banque n'ont pas été activés pendant ces 2 à 3 jours ?
L'incident est-il encore en cours ?
On l'ignore pour le moment, et le groupe Crédit Mutuel Arkéa n’a pas encore communiqué (je rajouterai leur déclaration ci-dessous lorsqu'elle arrivera).
Selon mes sources, l’opération avait été repérée depuis plusieurs jours dans les réseaux de blanchiment internationaux alors qu’au sein même du groupe bancaire, elle semblait passer complètement inaperçue pour la plupart des gens que j'ai pu contacter.
La question centrale reste entière : comment des virements de cette ampleur ont-ils pu sortir pendant plusieurs jours sans déclencher d’alerte ?
Cette affaire semble d'ores et déjà tristement historique pour l'industrie bancaire.

🔴 Grosse info : Crédit Mutuel Arkéa (@cmarkea) victime d’une fraude d'au moins 133 millions de dollars, blanchis en cryptos
L'information a été révélée dans la nuit par l'enquêteur onchain @ZachXBT
👉 Je travaille sur cette affaire depuis hier, voici ce que j'ai réuni :
L'équivalent de 133 millions de dollars auraient été sortis de la banque par des hackers, puis acheminés vers de multiples comptes ouverts sur des plateformes d’échange crypto, dont @Cryptocom
"Ce n’est pas de la crypto qui a été volée directement à la banque. C’est du fiat (monnaie traditionnelle, ndlr) qui aurait été sorti, puis changé en cryptos pour permettre le blanchiment", m'a expliqué une source proche du dossier.
Un tel procédé serait tout à fait inédit.
Ma source décrit un réseau organisé, reposant sur de nombreux comptes de "mules".
Contactée hier soir autour de 18h (heure de Paris) par mes soins, la banque n’a pas souhaité faire de commentaire.
"À ce stade, nous ne sommes pas en mesure de confirmer ces informations", m'a-t-elle répondu.
Étant donné que rien n'était encore vérifié et que le nom de la banque n'était pas connu publiquement, j'ai préféré ne rien publier.
Selon ma source anonyme, Crédit Mutuel Arkéa aurait compris tardivement qu’elle était concernée et aurait été "complètement dépassée".
Un délai qui serait lourd de conséquences : en l’absence de confirmation officielle par la banque, les plateformes et les émetteurs de stablecoins n’auraient pas pu bloquer les fonds à temps.
Dimanche, ZachXBT avait déjà signalé des retraits de plus de 106 millions de dollars en USDC et en USDT au détriment d’une "entité européenne non identifiée", avant de relever son estimation à 133 millions ce mardi.
Une partie des retraits est intervenue après sa première alerte.
D’après son analyse, l’auteur convertit les stablecoins en ETH, passe par des services d’échange instantané (WellWallet, Kyrrex) puis échange les fonds contre du Monero (XMR), conçu pour rendre les transactions intraçables.
ZachXBT écarte "avec un haut degré de confiance" la piste du groupe nord-coréen Lazarus.
Il estime enfin que plus de 30 millions de dollars auraient pu être gelés si l’incident avait été déclaré rapidement.


Il s'agit du Crédit Mutuel Arkéa ! C'est désormais officiel... 😬😬😬
La banque annonce avoir été victime d'une cyberattaque ayant permis des "opérations frauduleuses"...
La Banque de France a été notifiée...
C'est un sans précédent qu'on est entrain de vivre là !
Le scénario tant redouté du piratage d'une banque est là...
Le grand public ne s'en rend pas compte !
Plus d'infos à venir

🚨🔴 Depuis 72h, une banque française se ferait/s'est fait siphonner des millions d'euros...
Aucune communication officielle de cette banque française mais depuis hier de plus en plus d'éléments circulent...
Ce serait totalement inédit et très inquiétant !
Affaire à suivre dans les prochaines heures !
🚨🔴 Depuis 72h, une banque française se ferait/s'est fait siphonner des millions d'euros...
Aucune communication officielle de cette banque française mais depuis hier de plus en plus d'éléments circulent...
Ce serait totalement inédit et très inquiétant !
Affaire à suivre dans les prochaines heures !
Les cyberattaques frigorifiques continuent en France... L'EFS -l'Établissement Français du Sang- a aussi été victime d'une cyberattaque via un prestataire frigorifique !
😬😬

Dans la nuit du 1er au 2 novembre, un prestataire de l'Etablissement français du sang (EFS) a été l'objet d'une cyberattaque. Des chambres froides contenant des échantillons de sang, programmées pour être maintenues à - 30 degrés, ont été réchauffées jusqu’à 110 degrés par des pirates informatiques. De quoi se faire un sang d’encre…
l.lecanardenchaine.fr/5n

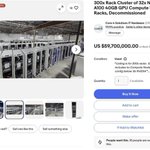
Si vous avez 60M$ à investir c'est le moment !
Un supercalculateur IA de 300 racks sur eBay pour 60 millions de dollars, avec +9000 GPU Nvidia A100 🤯🤯🤯

Les VPS d'OVH sont down ! Mais les équipes font leur max pour tout ramener à la normale...

Depuis 2 semaines, nous avons un "sold out" temporaire sur les VPS-2 VPS-3 et VPS-4 alors que le VPS-1 continue d'être disponible.
L'origine du souci:
Se basant sur les ventes de mois précédents, nous avons prévu un stock de serveurs pour le mois Octobre qui a été vendu en 10J au lieu de 30J.
3x plus des commandes par jour que d'habitude ! Merci !
En 2 semaines, nous avons changé les volumes et on augmente la cadence de production dès cette semaine pour produire 5x plus de volume de serveurs en Novembre qu'initialement prévu. Cela devrait rattraper les volumes d'Octobre et Novembre.
Même si on pense que désormais nous avons les bons volumes jusqu'au mois de mars 2027, on va quand même avoir une discontinuité de livraison, de quelques jours, par ici ou par là. On aura aussi de soucis pour livrer les VPS de manière homogène dans toutes les localisations.
En revanche, on devrait pouvoir livrer en continuité à RBX où on sait héberger les serveurs de différents types et donc assurer une livraison rapide sur les prochains 6 mois de plusieurs centaines de milliers de VPS (!!). Et on cherche les solutions pour livrer à nouveau plusieurs centaines de milliers de VPS à partir du mois de mars 2027.
Bref, on est dessus. On fait le max. Désolé pour la discontinuité. Les volumes reviennent.

SaxX ¯\_(ツ)_/¯ retweeted

🚨🇫🇷 DU 93 À LA NASA : ALLAN PETRE SORT SON PREMIER LIVRE POUR INSPIRER LA JEUNESSE ! 📕🚀
Allan Petre, jeune ingénieur aérospatial français originaire de Villemomble (Seine-Saint-Denis), devenu à 24 ans l’un des plus jeunes Français à intégrer la NASA, annonce la sortie de son premier livre, "Astro Allan : Une Odyssée Interstellaire", ce mercredi 4 novembre, aux éditions Albin Michel.
Issu d’un milieu modeste, à 17 ans, ses professeurs lui déconseillaient de s’orienter vers l’aérospatial, un secteur jugé "TROP SÉLECTIF".
Mais il n’a jamais abandonné son rêve. QUATRE HEURES DE TRANSPORT PAR JOUR, un emploi de vendeur le week-end pour financer ses études, puis un double diplôme d’ingénieur et une alternance chez ArianeGroup : quelques années plus tard, il intégrait la NASA.
👉 Aujourd’hui, il raconte son parcours à travers un manga spatial destiné à rendre l’espace accessible au plus grand nombre.
La couverture, des extraits et les messages de son livre seront envoyés sur LA LUNE EN 2030, gravés sur un disque de saphir dans le cadre du projet Sanctuary On The Moon, dont il est ambassadeur aux côtés de l’astronaute Jean-François Clervoy.
Il a également participé au projet "Les Enfants de la Planète Terre", en collaboration avec la Commission nationale française pour l’UNESCO.
Son objectif : MONTRER AUX JEUNES, NOTAMMENT CEUX DES QUARTIERS POPULAIRES, QU’AUCUN RÊVE N’EST HORS DE PORTÉE.
DISPONIBLE SUR TERRE LE 4 NOVEMBRE, SUR LA LUNE EN 2030 ! 🌒
[Publication non commerciale. On tenait simplement à mettre en lumière ce beau parcours et à envoyer de la force à Allan Petre ! 💛]

Pour résorber la dette de France il fallait juste y penser 😭😅😭😅
Des génies au PS avec cette taxe internet !
*Ce site vibecodé explose depuis 24h et montre combien ça coûterait cette énorme ineptie 👌🏾👌🏾 bravo à @__Lamine
