

チームみらい党首・参議院議員・AIエンジニア・起業家・SF作家。スタッフ更新です。本人更新アカウント: @takahiroanno / チームみらい公式: @team_mirai_jp
- Tweets5.8K
- Following29
- Followers47.8K
- Likes12.2K


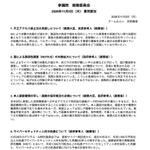



ALT 参議院 行政監視委員会 質問日:11月16日(月) 質問要旨 2026年11月12日(木) チームみらい 安野貴博 1. eMAFFとシステム経費の妥当性について(政府参考人 (農林水産省)) (1) 旧eMAFFの運用状況をもとに経費の見直しが行われたと承知しているが、旧eMAFFに搭載した約3,300の手続のうち、申請実績が0件だった手続と10件以下だった手続はそれぞれいくつあったのか。あわせて、電子申請1件当たりの費用を伺いたい。(政府参考人(農林水産省)) (2) 次期システムでは対象を約360手続に絞るとのことだが、対象を減らして分母を小さくしたうえで、投資の成果をどう測っていくのか伺いたい。(政府参考人(農林水産省)) (3) 次期システムの対象から外し、紙やメール等で受け付けることになる手続があると承知している。職員の作業時間を含めた経費を把握しているのか。それらの経費をシステムの費用対効果の比較に含めているのか伺いたい。(政府参考人(農林水産省)) 2. ひとり親家庭等の支援事業の予算判断について(政府参考人(こども家庭庁)) 「母子家庭等対策総合支援事業」では予算に対し使われなかった額が大きい。需要がなかったためか、支援員不足などで支援を提供できなかったためかを、こども家庭庁は国として把握しているのか。把握していない場合は、その理由を伺いたい。(政府参考人(こども家庭庁)) 答弁要求:政府参考人(農林水産省、こども家庭庁) 問い合わせ:可 配布資料:未定


ALT 参議院 総務委員会の質疑に立つ安野貴博

ALT チームみらい安野貴博の、11月12日木曜、参議院総務委員会における質問要旨。3つのテーマで、1つ目は遺族補償の年齢要件について、地方公務員災害補償法が父母や祖父母などを60歳以上としている理由と、労災保険制度の経緯を確認したうえで、定年が65歳に引き上げられたことを踏まえた見直しを、総務大臣、総務省と厚生労働省に問う。2つ目は、政令や省令を含めて法令に残る男女差を政府全体で洗い出し、見直すべきではないかと内閣府に問う。3つ目は個人住民税の調整控除について、同じひとり親でも算式に入れる額が父は1万円、母は5万円と異なる理由と、簡素で分かりやすい地方税制の在り方を総務省に問う。

ALT 参議院 総務委員会 2026年11月10日(火)質問要旨(チームみらい 安野貴博) 1. 自己複製するAIワームへの対処体制について 1-1. AIワームの定義と現状認識:AIが自らの複製をIoT機器やサーバに配置・起動し、自律的に動作しながら拡散するもの。AIモデル本体(重み)が拡散する類型と、エージェント部分のみが拡散し外部AIサービスを呼び出す類型について、研究動向とリスクの認識を問う。 1-2. 既知の特徴に頼れない攻撃の検知と通信の秘密:通信事業者によるマルウェア対策は指令サーバとの通信遮断などで通信の秘密との関係が整理されてきたが、AIワームは侵入先ごとに手口を変え、既知の指令サーバや攻撃通信の特徴で検知できない可能性がある。既存の対策は有効かを問う。 1-3. AIサービス提供事業者に停止を求める根拠:AI推進法やAI事業者ガイドラインに基づき、国内外のAIサービス提供事業者に利用停止や情報提供を求められるか、その実効性を問う。 1-4. 行為者が存在しない場合の対処体制:不正指令電磁的記録に関する罪や不正アクセス禁止法は故意犯が前提。過失による流出やAIが自律的に拡散した場合、罪を問える行為者がいない可能性があり、考えを問う。 1-5. 今後の対処体制の整備(総務大臣):AIワームを想定した通信事業者・AIサービス提供事業者との共同演習で、措置ごとの実施主体・法的根拠・発動要件・対処できない範囲を検証し、対策やガイドライン見直し、制度整備を期限を区切って整理する考えはあるか。

ALT 2. 自治体のAI利用に伴うトークン費用の財政措置について 自治体が生成AIを業務に使うと、利用量に応じてトークン費用(AIの利用料)がかかる。現状はトークン費用に特化した財政措置はなく、一般的なシステム経費とあわせて既存の地方交付税措置の中で対応されている。しかし基準財政需要額は職員数に応じた経費やシステム経費などを積み上げて算定されており、利用が広がるほど増えるトークン費用はこれらと性質が異なるのではないか。現状の認識と、今後トークン費用をどう把握し、どう手当てしていくのかを問う。 3. サイバーセキュリティ人材の処遇について 10月28日のデジタル・AI特別委員会で、国家サイバー統括室から過去10年ほど年収1,500万円相当以上の処遇でサイバーセキュリティ人材を採用した実績は0件との答弁があった。総務省所管の情報通信研究機構(NICT)での同様の採用実績と、処遇改善に向けた今後の計画を問う。 答弁要求:総務大臣、政府参考人(総務省、内閣官房 国家サイバー統括室、内閣府、経産省、法務省、警察庁) 問い合わせ:可 配布資料:無


ALT チームみらい 参議院 国会中継のご案内画像。 画像には、本文と同じ質疑の詳細が整理して記載されています。 日時は、2026年11月5日 木曜日。 ・党首 安野貴博 議員の予定は、14時30分から14時45分 総務委員会。案件は、所信質疑。 進行状況により予定時間より前後する可能性がある旨の注記があります。 案内として、画像の下部に参議院インターネット審議中継で視聴できる旨のライブ表示があり、右下隅に中継ページへアクセスできる QR コードが配置されています。

ALT 2026年11月5日木曜の、参議院総務委員会における、チームみらい安野貴博の質問要旨。4つのテーマがあります。1つ目は、善意の脆弱性調査でも処罰の対象になりうる不正アクセス禁止法について、ベルギーの制度にも触れながら、見直しの必要性を総務大臣と総務省の政府参考人に問う。2つ目は、情報通信研究機構によるIoT機器の脆弱性調査、NOTICEの対象を、VPN装置やWebサーバのソフトウェアなどへ段階的に広げることについて、総務省の政府参考人に問う。3つ目は、免許証の画像約146万件の漏えいを受け、本人確認書類の写しや画像を保存する必要性、保存期間、消去の在り方を総点検すべきではないかと、総務大臣と総務省の政府参考人に問う。4つ目は、情報通信研究機構で年収1500万円相当以上の処遇でサイバーセキュリティ人材を採用した実績と、処遇改善の今後の計画について、総務省の政府参考人に問う。


ALT 2026年10月28日水曜の、参議院デジタル社会の形成及び人工知能の活用等に関する特別委員会における、チームみらい安野貴博の質問要旨。大きく2つのテーマがあり、1つ目はAIを活用した既存法令の継続的な点検について、デジタル大臣とデジタル庁に問う。2つ目は相次ぐ情報漏洩とサイバー攻撃を受けた政府の対応についての4項目で、AIを活用した継続的な脆弱性点検、公的機関のサイバーセキュリティ人材の確保、オープンウェイトのAIモデルの検証環境、マイナンバーカードの公的個人認証の民間利用と属性限定開示について、内閣府副大臣、デジタル大臣と、国家サイバー統括室、経済産業省、内閣府、デジタル庁、個人情報保護委員会の政府参考人に問う。