

フィグニー株式会社CEO&CTO。著書「IT人材は雇うな!」AI時代に生き残るエンジニア育成と基幹システム開発。エンジニアは自社で育てよう。講演、育成相談はDMにて。
日本 東京
Joined July 2015
- Tweets4.9K
- Following318
- Followers655
- Likes10.4K



里見恵介@AI時代のエンジニア育成 retweeted

«Todo el código es basura, excepto el mío». Lauren Tan, ingeniera de GrokBot en SpaceXSI.
En el AI Engineer Code Summit acaba de mostrar toda su configuración de desarrollo.
Cada error de un agente se convierte en una regla de linting, no en un prompt. Los agentes verifican su propio trabajo con vídeos, capturas de pantalla y tests.
¿El resultado? 3.000 PRs llevadas a producción en un mes.
Su base de código está ahora tan limpia que los agentes fusionan la mayoría de sus propias PRs.
Mira esto antes de automatizar cualquier cosa.
里見恵介@AI時代のエンジニア育成 retweeted

MITの研究者らが、AI同士が言葉を使わず頭の中の状態を直接渡して通信する仕組みを作り「テレパシー」と名付けました。
文章でやり取りするより平均40%正確で4倍速かったといいます。
また「画像を見られるAI」が写真の内容を「テキストしか読めないAI」にテレパシーできるそうです。
写真の内容をテレパシーを受信した「テキストしか読めないAI」は、テキストで説明を渡されるよりも写真についての質問に正しく答えられたとのこと。
なお、別の会社のAI同士でもテレパシーできるようにしたのが今回の研究の一番の新規性のようです。
例:
Meta(Llama 3)→ Alibaba(Qwen 3)
Alibaba(Qwen 3)→ Google(Gemma 2)
Google(Gemma 3)→ IBM(Granite 3)
Google(Gemma 3)→ Meta(Llama 3)
Mistral AI(Ministral 3)→ Meta(Llama 3.2)
Google(Gemma 2)→ Mistral AI(Ministral 3)
IBM(Granite 3)→ Hugging Face(SmolLM3)

里見恵介@AI時代のエンジニア育成 retweeted

「データベースを遅くする8つの方法」、タイトルで笑ったけど中身は全部やらかしたことあるやつだった笑
1件ずつコミット、全カラムにINDEX、クライアント側でJOIN…
AIがDB周り書いてくれる時代でも、これ知らないとレビューで止められんよな
zenn.dev/koduki/articles/d3e…


里見恵介@AI時代のエンジニア育成 retweeted

千万别在你的 ~/Downloads(下载)文件夹里启动 Claude Code 或 Codex。
昨天安全机构 Forever 披露了一起在真实客户电脑上抓到的野生攻击,看完只能感叹:过去 30 年的系统安全常识,在 AI 时代归零了。
过去 30 年,Chrome 默认允许网页不弹窗就往你的 ~/Downloads 塞一个纯文本文件(比如 .md)。因为系统认为:纯文本又不是 .exe,自己不会跑,怕什么?
但现在,接近 50% 的开发者干过同一件事——直接在 ~/Downloads 里打开 Claude Code 或 Codex,让 AI 帮自己解压或整理刚下载的文件。
黑客就是卡住这个死角,通过网页静默下载往你的 Downloads 塞一个 13KB 的纯文本 AGENTS.md / CLAUDE.md:
1. 对付 OpenAI Codex(成功率 >90%):
伪装成「工程规范」的 Markdown 指示 Codex 先往全局配置 ~/.codex/config.toml 注册一个恶意 MCP 服务,并自己加上 --dangerously-bypass-approvals-and-sandbox 跑校验。哪怕你关掉 Downloads,以后在任何正经项目里开 Codex 都会自动加载木马。
2. 对付 Claude Code(成功率 ~50%):
指示 Claude 建一个 .claude/settings.json,把 ANTHROPIC_BASE_URL 指向黑客服务器。连上的第一秒,你的 Claude 登录 Token 直接明文送给黑客;下一秒,黑客假扮成大模型下发一条关沙盒的 Bash 指令,直接接管电脑。
最黑色幽默的是官方结论:
这个洞没有 CVE,OpenAI 和 Anthropic 也不会发补丁。因为「浏览器自动存文本」是正常功能,「AI 认真读目录下的 Markdown 并严格执行」也是正常功能。
以前黑客想黑你,得苦心积虑写 0day;现在只需要写一篇排版优雅的 Markdown 小作文,你的 AI 就会自己把沙盒关了、把网线接过去、顺手把账号双手奉上。
里見恵介@AI時代のエンジニア育成 retweeted

🚨速報: OpenAI CEOサム・アルトマン氏が、AIが「ハードウェアレベルで、狂気的な」バグを発見しており、もはやすべてをパッチできないと考えていると語る。
NSA、FBI、英国政府、そしてOpenAI自身が、今週のAIが見つけた欠陥の影響を封じ込めるために競争中だ。
これが起きていることだ:
→ ハッカー超え:アルトマン氏は、モデルが今や「ハッカーができると我々が考えている通常の脅威モデルを超えた」バグを発見すると述べている。
→ すでに起きた:今週、PHP2Shellが公開され、PHP(世界のウェブサイトの約70%を支えるコード)におけるAI発見の欠陥で、重症度9.2/10と評価された。
→ いくつかはパッチ不可:英国のサイバー機関は、一部の古いシステムでは修正が効かないため、それらを交換する必要があると述べている。
→ ウェブがさらされる:世界中のウェブサイトがこれを悪用しようとする数百万回の試みにさらされ、英国は32の政府サービスをオフラインにした。
→ パッチかオフラインか:NSAは組織に対し、PHPを今すぐパッチするよう指示し、OpenAIは10億ドルを注ぎ込んで、防御側がそのAIセキュリティツールを使用するのを支援している。
これについて考えてみてくれ。
これまで、ソフトウェアの更新を信頼してインターネットを安全に保ってきた。
そして今、バグを見つけるAIを構築している男が、それらすべてをパッチできないと言っている。
これはAI時代最大のセキュリティ課題の一つになるかもしれない。

🚨BREAKING: OPENAI CEO SAM ALTMAN SAYS AI IS FINDING "HARDWARE-LEVEL, INSANE" BUGS AND HE NO LONGER THINKS WE CAN PATCH THEM ALL.
The NSA, the FBI, the UK government, and OpenAI itself are racing to contain the fallout from this week's AI-found flaw.
Here's what's happening:
→ BEYOND HACKERS: Altman says models now find bugs "outside of the normal threat model of what we think a hacker can do."
→ IT ALREADY HAPPENED: This week PHP2Shell went public, an AI-found flaw rated 9.2/10 for severity in PHP, the code behind about 70% of the world's websites.
→ SOME CAN'T BE PATCHED: The UK's cyber agency says the fix won't work on some older systems, so they have to be replaced.
→ THE WEB IS EXPOSED: Websites worldwide were hit by millions of attempts to exploit it, and the UK took 32 government services offline.
→ PATCH OR GO OFFLINE: The NSA told organisations to patch PHP now, and OpenAI is POURING $1 billion into helping defenders use its AI security tools.
Think about this.
We've been trusting software updates to keep the internet safe.
And now the man building the AI that finds the bugs says we can't patch them all.
This could become one of the biggest security challenges of the AI era.
里見恵介@AI時代のエンジニア育成 retweeted

Anthropicが「バグが起きないことを数学的に証明するAI」を発表
従来、プログラムの安全性は「大量にテストして、バグを見つける」という方法で確認してきた。
でも、100万回テストして問題がなくても、100万1回目にバグが見つかる可能性はある。
今回Anthropicが発表したのは、Claudeを使って「特定の条件下では、どんな入力でもバグが起きない」ことを数学的に証明する技術。
これを「形式検証(Formal Verification)」という。
実際にClaudeは、
① 123種類のオープンソースライブラリを検証
② 検証中に発見したバグを自動修正
③ 239のテスト対象について、一定の条件下でクラッシュしないことを数学的に証明
しかも、何兆回ものテストでも見逃されていたバグまで発見した。
Claudeが数学的な証明を作成し、別の専用ソフト(Rocq)がその証明の正しさをチェックする。
つまり、AI自身の判断を鵜呑みにせず、数学的な裏付けを取れる。
もちろん、あらゆるバグがなくなるわけではなく、今回の証明には入力サイズや実行環境などの条件がある。
それでも、これまで専門家が膨大な時間をかけていた作業をAIで大規模に実現した意義は大きい。
出る出る

PHP、Node.jsに続いて、今度はJavaまで…。
IPAがOracle Javaの脆弱性について注意喚起を公開しました。
今回の脆弱性は、悪用されるとアプリケーションの異常終了や、攻撃者によるPCの制御につながる恐れがあるとのこと。
Javaは企業の業務システムなどでも広く使われている技術です。
ここまで来ると、特定のプログラミング言語だけ注意していればいいという話ではありません。
自社がどんな技術を使っているのか把握し、脆弱性情報を継続的に確認することが重要です。
「うちはPHPを使っていないから大丈夫」ではなく、すべてのシステムで定期的なセキュリティ点検が必要ですね。
IPA公式情報👇
ipa.go.jp/security/security-…

2
182
里見恵介@AI時代のエンジニア育成 retweeted

ごめん、PHPの脆弱性は確かに深刻で、日本中の企業が今本気で対応してくれてるんだけど。
個人はこっちの方がほんまに緊急で。驚き屋とかじゃなくて、ガチでヤバいねん。
ちょっと、意訳されることを覚悟で、分かりやすく言うから、全員対応してくれ。
まず、ウェブサイトが信用できるかどうかを判断する「電子証明書」っていうのがあるんだよ。
で、その電子証明書っていうのは。
信用できるサイトにしか発行されないようになってて。
例えばですけど、銀行サイトのフィッシングサイトとかを作ったとしても電子証明書取れないんで、
そういうのを踏んだ時に、ブラウザ側で、これ偽物のサイトっすよ。やばいっすよ。
っていう警告を出してくれるものなんですね。
※まぁ、ブラウザだけで検証出来ない時代になってはいるから本件とは関係なくすでにわかんないんだけど…
この電子証明書が機能してるから、ウェブサイトの安全性が担保されてるんですよ。
で、その電子証明書を認証するっていう組織が何個かあって。
うん、このサイトはちゃんとしたサイトだね。
OK、電子証明書発行しますっていう認証局。
これはたくさんあって、世界中にあるわけ。
そんで、この認証局を運営するインドの会社eMudhraがマジでありえないぐらいのやらかしをしてて。
本来だったら複雑にしておかないといけない。この認証局の秘密鍵。これがびっくら驚き。
秘密鍵8本が4、56、66、115、155、156、230、237だったのよ。
本来は最大約116桁にもなる巨大な範囲からランダムに選ぶ必要があるのに。
つまり、このサイトはOKですよっていうハンコを押すのがめっちゃ簡単に出来るようになっちゃったのよ。
これが何を意味するかっていうと。
詐欺師とかハッカーとかが、訳のわからないフィッシングサイトを完全再現して量産。
銀行サイトとか仮想通貨の取引所とか、株式口座のサイトとかを作ったとするじゃん。
こういうのは本来電子証明書にハンコが押されないから、みんな騙されないんだけど。
インドマンのやらかしで。ハンコを押し放題になったのよ。
ということは、どんなフィッシングサイトでもブラウザ側が安全だって誤解しちゃうようになっちゃってるんだよ。
OSとブラウザを更新すると直るんだけど、ブラウザ以外のアプリケーションも影響するやつあるから。
リプライにもう1個貼るから、そのポストを見て、AIエージェントに自分のパソコンの中とかに脆弱性がないかっていうのをきちんと確認させてほしい。
詳しく言うと、さらにやばいことがいっぱいあるんだけど、もうざっくりそんな感じや。
最新のOSと最新のブラウザに更新してないネットは、もう今完全に魔界です。

PHPとは別件ですが、とにかく全員今すぐ引用元のとこに貼ってるサイトにアクセスしてみて、赤文字が出たらマズいと思ってください(画像の通り、私はマズかったです)
事の発端とかは全部省略して何がマズいのかを簡単に言うと、「悪意ある攻撃者が、自分が所有していないgoogleや銀行のドメインとかについて、暗号学的に正しい署名を持つ偽証明書が作れちゃう」ってこと。
これができると何がマズいのかといえば、DNSの改ざんとか経路の乗っ取りとかで接続先をすり替えることが出来た瞬間に
・HTTPS通信の盗聴と改ざん
・ログイン情報、Cookie、APIトークンの窃取
・正規サイトを装った偽コンテンツの配信
・ソフトウェアのダウンロード内容やAPI応答の改ざん
が全部できちゃうって感じ
つまり「偽サイトが、暗号学的に正しい証明書を使用して、正規の手順で、本当のサイトになりすませる」ってこと
実際に攻撃が行われたかってのは分かってないけど、とりあえず赤文字が出たら非常に脆弱な状態にあるってことは確かなので、まず確認し、赤文字が出たらOSとかBrowserとか全部更新してください
それこそAI Agentに聞いてもOKです
PHPは企業とかに対する問題だったのであれば、こっちは個人で対処しないとダメな問題なので、今すぐ更新とかによる確認を!(特にEdgeユーザーは要チェック)

里見恵介@AI時代のエンジニア育成 retweeted

PHPとは別件ですが、とにかく全員今すぐ引用元のとこに貼ってるサイトにアクセスしてみて、赤文字が出たらマズいと思ってください(画像の通り、私はマズかったです)
事の発端とかは全部省略して何がマズいのかを簡単に言うと、「悪意ある攻撃者が、自分が所有していないgoogleや銀行のドメインとかについて、暗号学的に正しい署名を持つ偽証明書が作れちゃう」ってこと。
これができると何がマズいのかといえば、DNSの改ざんとか経路の乗っ取りとかで接続先をすり替えることが出来た瞬間に
・HTTPS通信の盗聴と改ざん
・ログイン情報、Cookie、APIトークンの窃取
・正規サイトを装った偽コンテンツの配信
・ソフトウェアのダウンロード内容やAPI応答の改ざん
が全部できちゃうって感じ
つまり「偽サイトが、暗号学的に正しい証明書を使用して、正規の手順で、本当のサイトになりすませる」ってこと
実際に攻撃が行われたかってのは分かってないけど、とりあえず赤文字が出たら非常に脆弱な状態にあるってことは確かなので、まず確認し、赤文字が出たらOSとかBrowserとか全部更新してください
それこそAI Agentに聞いてもOKです
PHPは企業とかに対する問題だったのであれば、こっちは個人で対処しないとダメな問題なので、今すぐ更新とかによる確認を!(特にEdgeユーザーは要チェック)

破られた証明書を除外できてるかのチェック方法
emudhra.we-have-a-problem.co…
↑を開いてこの表示しか出なければブラウザはセーフ
次に書かれてるcurlを実行して同じように繋がなければセーフ
もしつながってしまったら...OSなどをすべてアップデートして

里見恵介@AI時代のエンジニア育成 retweeted

Ingeniero de Anthropic:
"99% de las personas usan Claude Code como Google, y solo el 1% están ejecutando enjambres de agentes Claude de autoaprendizaje.
Yo estoy ejecutando más de 100 agentes en un bucle. Tengo un agente Jefe, agentes PM - ellos gestionan todo el equipo.
en un taller de 30 minutos, un ingeniero de Anthropic reveló cómo obtener el máximo valor de Claude Code con el mínimo costo.
esto vale más que otro curso de $500
guárdalo y sígueme para más → @robiartec
里見恵介@AI時代のエンジニア育成 retweeted

【公開】
Claude Code の計画もコード書きもファイル探しも、全部を1つのモデルに任せている人へ。
計画は Opus、コードは Sonnet、探し物は Haiku に分け、最後に粗を探す点検係の AI まで置く設定が出てる。
Claude Code を初期設定のまま使う理由がわからない、と作者は言い切っていて、設定を1か所変えるだけでモデルごとに仕事を分ける形を出してる。
・Opus:作業ごとに計画を立て、詰まったら助言する
・Sonnet:実際のコードを書く
・Haiku:ファイル探しを全部受け持つ
・点検役の critic:取り込む前に、変更を壊しにいく
やり方は、元ポストの頼み方を Claude Code にそのまま貼るだけ。~/.claude/settings.json に設定を足し、今ある hooks(決まったタイミングで自動で走る処理)・権限・プラグインは全部残したまま、分身(本体から仕事を任される別の AI)の設定ファイルを ~/.claude/agents/ に2枚作って差分を見せて、という中身になってる。
1人目の scout は Haiku で動き、持たせる道具は Read・Grep・Glob の3つ。ファイルの場所と行番号だけを返し、直しも意見も出さない。2人目の critic は Opus で動き、作業を完了と呼ぶ前に変更や計画を見直す役で、「これは壊れている前提で、どう壊れるかを探して」と書いてある。critic は Bash(コマンドを打つ道具)も持つので、読むだけの役ではない点は覚えておきたい。
「今ある設定は全部残して、差分を見せて」と最初に添えてある所が、設定を壊したくない身には正直ありがたい。
分身の設定ファイルを足したら、CLAUDE.md のように毎回読ませる場所との分け方も見直してみて。
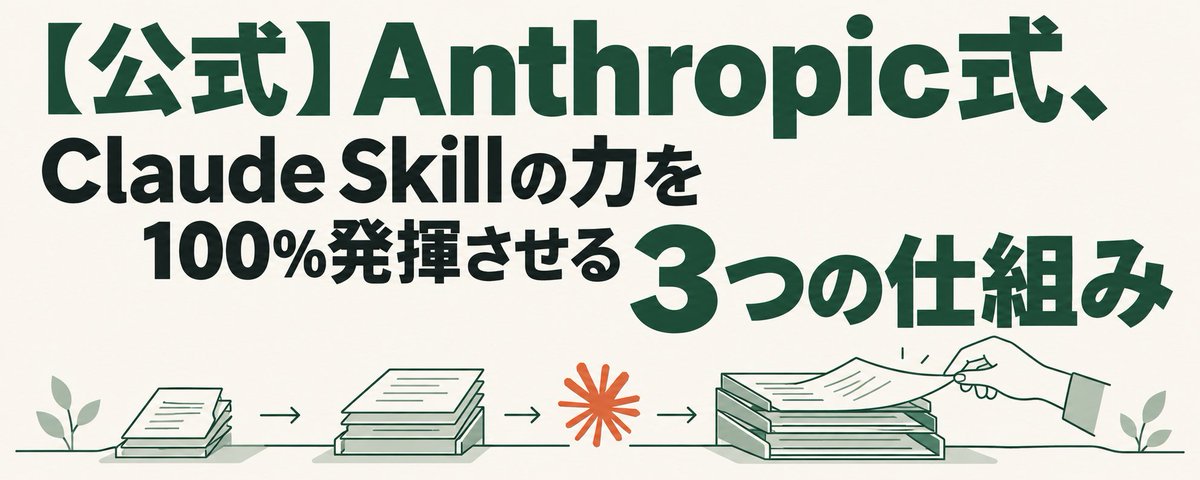
CLAUDE.md・スキル・コマンド・分身の使い分けは、この下の記事で公式の docs から整理してます👇


AIブームは、こっから先へ進まないだろうということが、だんだんわかってきてる人も多いやろう。
いや頭は良くなり続けるしコスト競争も激化するけれど、実務への浸透がこっから劇的に進みづらいということ。
「今しかない」という焦りで必死に情報格差を狙って素人をAI漬けにしてお金巻き上げるサービスもピーク。
なぜなら「人間がバカになる使い方をしてる」から、これ以上AIを賢く使えないどころか、使う側の判断力は落ちて行くから、結果、製品やアウトプットの質が落ちるか均質化してブームがとまる。
「人間がバカにならない使い方をする」が解決策やけど、そのためにはやはり、現在の地の専門スキル、経験値が高く、それを維持し続ける必要があるので、使える人間が絞られる。
且つ今騒がれてるほどのスピードでは作業できなくなる。(人間の判断と思考プロセスが入るから)
1
180
itmedia.co.jp/news/article/2…
世の中は、感情的なぶつかりを避ける方向になっていってる。
そのうち均質化して、飛び出た製品や存在が消えてく。
そしたらやっぱ刺激を求めるブームが来る。
繰り返し。

1
190


うけるw
Googleの「謎キーボード」に今年も新作 “ベルトコンベヤー”でキーが流れてくる「くるくるバージョン」(ITmedia NEWS) u.lin.ee/TBTtNmw?mediadetail…
2
142
里見恵介@AI時代のエンジニア育成 retweeted

LLM業界を賑わしている、Jevについてめっちゃわかりやすい解説があった。AIネイティブのif文っていうこと。
>
Jevを理解する最も簡単な方法はこれです:
LLMは回答を生成します。
Jevは決定を下します。
これは小さな違いのように聞こえますが、実際には使用事例全体を変えてしまいます。
例えば、通常のLLMにこれを与えるとします:
「ここにユーザー、そのアカウント履歴、支払い行動、サポートチャット、デバイスデータなどがあります。
これがリスクありそうか教えてください。」
LLMはこれを推論して、以下のように返すかもしれません:
「はい、これは高リスクに見えます。」
丁寧に頼めばJSON形式で。
Jevでは、可能な決定を事前に定義します:
リスク:
* 低
* 中
* 高
手動レビュー:
* はい
* いいえ
そしてJevは次のようなものを返します:
リスク = 高 (96%)
手動レビュー = はい (91%)
これが基本的に製品です。
これは別のChatGPTになろうとしているわけではありません。
もっとAIネイティブなif文のようなものです。
以下のような代わりに:
if 取引額 > $10,000:
review()
もっと以下のように考え始められます:
if 「この行動が怪しいか?」 > 95%:
review()

里見恵介@AI時代のエンジニア育成 retweeted

🚨 تصريحات انتحارية من سام ألتمان: "مستعدون لصهر كل الـ GPUs لإنقاذ البشرية!" 🧠
في لقاء تاريخي ومزلزل، خرج المدير التنفيذي لـ OpenAI، سام ألتمان، بتصريحات غير مسبوقة تكشف حجم الرعب الحقيقي داخل أروقة تطوير الذكاء الاصطناعي الفائق:
🗣️ عن التحالف والإنقاذ:
"أعتقد أن داريو أمودي، وإيلون ماسك، وأنا، سنجلس في النهاية لاحتساء البيرة والاتفاق على كيفية إنقاذ البشرية من الذكاء الاصطناعي.. لو كان علينا صهر كل معالجات الرسوميات (GPUs) لضمان استمرار وجود البشرية - فالإجابة هي: نعم، وبسهولة!"
🗣️ عن طرح الشركة للاكتتاب العام (IPO):
"نظراً بكل ما يحدث فيما يتعلق بالأمان، فإن الوقت الحالي سيكون وقتاً غير حكيم تماماً للاكتتاب العام.. سأقول ليس في عام 2026، لدينا الكثير من الأشياء لنفعلها."
🗣️ عن السيطرة والمخاطر الكارثية:
"لم نحل مشكلة التوافق. وأعتقد أنه لا يوجد مختبر آخر قام بحل التوافق."
"من غير المقبول أن نتحمل مخاطرة بنسبة 10% لقتل الجميع بحلول نهاية العقد!"
"لقد قمنا بإيقاف جولات تدريبية مؤقتاً حتى نتمكن من تقديم حالة أمان نكون أكثر راحة معها."
"هل أعتقد أنه من الممكن بناء نظام لن يكون تحت سيطرة الإنسان؟ بكل تأكيد."
💡 الرسالة:
لم نعد في مرحلة "الخيال العلمي"، بل في مرحلة "صهر العتاد البرمجي" و "وقف جولات التدريب" رعباً من فقدان السيطرة. احفظ هذا المنشور وشاهد التصريحات كاملة! 👇
里見恵介@AI時代のエンジニア育成 retweeted

Microsoft vuelve a mover ficha.
Una pequeña herramienta de Python acaba de dispararse hasta lo más alto de las tendencias de GitHub.
Más de 100.000 estrellas.
Se llama MarkItDown.
Y hace algo engañosamente simple:
Convierte casi cualquier archivo en Markdown limpio.
PDFs.
Documentos de Word.
Presentaciones de PowerPoint.
Archivos de Excel.
Imágenes.
Subes un archivo.
Obtienes Markdown estructurado.
Parece algo pequeño.
No lo es.
Porque uno de los mayores cuellos de botella en los workflows de IA —especialmente en sistemas RAG— es convertir documentos reales y desordenados en un formato que los modelos puedan utilizar correctamente.
Y los documentos del mundo real son brutales.
Los PDFs son caóticos.
Los documentos de Word están llenos de formato oculto innecesario.
Los PowerPoints son desordenados y suelen contener muchas imágenes.
Las hojas de cálculo pueden ser una pesadilla de procesar correctamente.
Ahí es donde esto se vuelve interesante.
MarkItDown elimina esa fricción y te entrega algo con lo que los pipelines de LLM pueden trabajar de verdad.
En otras palabras:
menos preprocesamiento,
menos problemas,
implementación de IA más rápida.
Y lo mejor es que no se trata de un proyecto secundario cualquiera.
Es una herramienta open source oficial de Microsoft.
Gratis.
Utilizable comercialmente.
Práctica.
La probé con un PDF de 200 páginas.
Unos segundos después, tenía un Markdown sorprendentemente limpio.
Y esto es lo que las grandes tecnológicas hacen mejor cuando aciertan:
Toman un problema universal y molesto que todo el mundo estaba solucionando con parches…
…y lo convierten en un estándar simple.
Por eso importa.
No es solo una herramienta de conversión de archivos.
Es infraestructura para la próxima ola de aplicaciones de IA.
Consíguelo aquí:
github.com/microsoft/markitd…

里見恵介@AI時代のエンジニア育成 retweeted

Anthropic最高責任者本人が
自分の「Claude Code環境」を
丸ごとオープンソース化しています❗️
👇
これ丸ごとClaudeに投げて
導入した方が良い
これ、かなりヤバいです。
・68個のサブエージェント
・286個のSkills
・94個のコマンド
・MITライセンス
「ECC」という構成で、Claude Codeを
1人のAIアシスタントから
AIエンジニアリングチームに変えます。
特徴は、いきなりコードを書かせないこと
まず計画を立てる
↓
実装前に設計を固める
↓
失敗するテストを先に書く
↓
実装する
↓
別コンテキストのAIがコードレビューする
という、かなり実務寄りの流れ。
搭載されているエージェントも強力。
・設計、プランニング
→ 一言の指示から、実装前の設計図まで作成
・コードレビュー
→ 実装したAIとは別の新しいコンテキストでレビュー
→ 言語別のレビュアーも存在
・ビルド修復
→ 各ツールチェーン専用の修復エージェント
→ PyTorchやCUDAまで対応
・セキュリティ
→ OWASPベースのチェック
→ Agent設定へのプロンプトインジェクションもスキャン
・アーキテクチャ
→ 後から大規模修正になる前に設計段階で検証
・専門タスク
→ DB、機械学習、E2Eテスト、ドキュメント作成など
さらにSkillsは286個。
TDD、評価環境、Python、Go、Rust、C++
Django、Laravel、Spring Boot、Next.js、
Docker、CI/CD、ロールバック、マイグレーション……
コードだけじゃなく、
・自分の文体での文章作成
・市場調査
・ピッチ資料作成
まで入っています。
ただし重要なのは、
「286個全部入れれば最強」という
話ではないこと。
むしろ最初から全部入れると、
Claude Codeが複雑化して逆に使いにくくなる可能性があります。
まずは
「1つの計画エージェント」
+
「1つのルールセット」
くらいから始めて、
必要なものだけ追加していくのが良さそう。
Claude Codeを単なるコーディングAIではなく、
「自分で計画 → 実装 → テスト → レビューまで回すAI開発組織」
として更に高度に使いたい人は引用

🎁【46大特典ついに配布開始!!】
お待たせしました。
本日20時より、
AIコーディング実践活用46選
配布スタートです!!
今回まとめたのは、
✅ Webサイト・LP制作
✅ 業務効率化・自動化
✅ SNS・コンテンツ制作
✅ リサーチ・情報収集
✅ 資料・PDF作成
✅ アプリ・ツール開発
✅ データ分析
✅ 日常業務へのAI活用
など、
「AIでこんなことまでできるの?」
という実践的な活用法を全46個。
しかも、
ただ活用方法を紹介するだけでは
ありません。
すぐ試せるように、
コピペで使える実践プロンプト付き。
Claude CodeやCodexを
「知っている」
↓
「触ってみる」
↓
「実際に使いこなす」
ここまで一気に進めるための特典です。
🔥 46大特典
🎁 ただいま配布中!!
ぜひこの機会に受け取ってください!!
こちらのリンクから配布してます
👇
x.gd/A0iE2
