

investor & advisor at @CurveFinance @lighter_xyz & Puffer 🎍I make tech videos 平時就是做天使投資
Taiwan
Joined May 2019
- Tweets9.8K
- Following4.4K
- Followers98.7K
- Likes11.8K



🚨 這幾天,從網站底層、數位憑證,到 AI 開發工具與銀行資料,接連傳出重大資安事件。
把它們放在一起看,就會發現我們每天依賴的網路基礎設施,正在承受多大的壓力。
🌐 PHP 出現兩個嚴重程度達 9.2/10 的漏洞。攻擊者在特定條件下,不需要帳號密碼,就可能在伺服器上執行程式。英國資安中心直接建議:如果無法更新,也無法及時採取緩解措施,就應考慮暫時下線。
🇯🇵 日本財務省因應 PHP 漏洞,暫停部分網站內容與服務。另一起事件中,Onamae 的雲端桌面服務發現遭植入惡意程式,潛在影響範圍達 26,739 台伺服器,全方案暫停服務,部分交易帳戶的登入資訊也可能遭竊取及濫用。
🔐 印度憑證機構 eMudhra 的 8 個中繼憑證私鑰被發現極度薄弱,其中一把的數值竟然就是「4」。
這些私鑰原本用來證明網站或軟體的身分,卻弱到一般筆電就能迅速推算出來。攻擊者可能藉此偽造可信憑證,各大瀏覽器已緊急封鎖相關憑證。(redsift.com)
💻 GitLab 公布滿分 10.0 的重大漏洞,影響範圍可追溯至 2014 年的版本。在特定條件下,攻擊者可能無須登入,就能在自行架設的 GitLab 伺服器執行程式。官方已發布修補;發現漏洞本身,並不代表所有使用者都已遭入侵。
📦 AI 開發工具 LiteLLM 的發布流程遭入侵,1.107.0 版本被植入竊取憑證與載入遠端執行工具的惡意程式,在 PyPI 上架約兩小時後下架。
開發者只是安裝一個工具,就可能把攻擊者一起帶進自己的工作環境。(docs.litellm.ai)
🏦 印度國家銀行 SBI 確認,在暗網資料中辨識出 3,897 筆含個人資訊的客戶紀錄,資料來源與完整影響範圍仍在調查。
🤖 更值得注意的是,AI 已經被用來實際執行攻擊。
路透調查發現,一名駭客利用 AI agents 對超過 1,200 個網站嘗試入侵,成功侵入逾 100 家公司的網站,涉及 Deere、SharkNinja、Cummins 等企業或其相關網站;各案的資料外洩程度仍有差異。
這些事件的發生時間與原因不同,目前不能把它們全部歸類成「48 小時內的同一場全球攻擊」。
但值得警惕的趨勢已經很清楚:當一個人就能讓 AI 持續尋找漏洞、嘗試入侵,企業面對的攻擊規模與防守成本,都可能被重新改寫。

🚨 GitLab 出現最高 10 分重大漏洞、OVHcloud 在 GitHub 上的軟體發布檔遭掉包,連替網站身分背書的憑證私鑰,竟然都弱到只是數字「4」。
上週我才拍了一支影片,提醒大家:當 AI 開始突破長年未解的數學問題,我們就應該認真思考,它會如何改變密碼學、資安,以及金融系統的安全。
這幾天接連出現的事件,讓這個問題變得更迫切。
💻 先看 GitLab 和 GitHub 相關事件。
GitLab 在 10 月 21 日修補一個 CVSS 10.0 分的重大漏洞。在特定條件下,攻擊者不需要登入,就可能在受影響的 GitLab 伺服器上執行任意程式碼。GitLab.com 已修補,但自行架設的企業需要更新。
這是已確認的重大漏洞,不能直接說成「GitLab 全平台被駭」。(docs.gitlab.com)
GitHub 這邊,OVHcloud 已確認:一名開發者的 GitHub 帳號遭入侵,攻擊者在 10 月 19 日把部分 CLI 軟體發布檔替換成惡意版本,企圖竊取使用者電腦中的機密資料。
這次被攻破的是開發者帳號與發布檔的信任鏈,並非已證實 GitHub 平台本身遭入侵。(github.com)
想像一下:你只是去熟悉的專案下載工具,下載回來的東西卻已經被換掉。
OVHcloud 事件公告:
github.com/ovh/ovhcloud-cli/…
同一波消息裡,Railway 也公告客戶環境變數可能遭未授權存取,部分內容可能已被解密,涉及 API 金鑰、資料庫帳密等機密;Oracle Java 則發布了 9.1 分的安全警報。(blog.railway.com, oracle.com)
這些事件碰到的,都是企業每天依賴的基礎設施。
🔐 但最讓我傻眼的,還是 eMudhra。
它是一家數位憑證機構。簡單說,這類機構負責替網站身分背書,讓你的瀏覽器或應用程式判斷:「現在連到的,真的是我要找的那個網站。」
這次有 8 張中繼憑證的私鑰弱到可以快速還原。資安研究員實際驗證,其中一把私鑰竟然就是「4」。
不是四百位數,不是以 4 開頭。
就是 4。(scotthelme.co.uk)
這跟金融安全有什麼關係?
當你登入網銀、連接支付服務,或讓企業系統交換敏感資料時,除了傳輸內容受到保護,還有一個基本前提:
你必須能確認,對面真的就是你以為的那個對象。
如果替網站身分背書的私鑰落入他人手上,在尚未撤銷相關信任的系統中,攻擊者就可能偽造憑證,再配合流量攔截等條件,冒充合法服務。
Cloudflare 已經針對這次事件部署防護,也明確說明,問題出在憑證身分驗證,而不是 TLS 加密演算法本身。(blog.cloudflare.com)
這不代表銀行帳戶已經全面失守,但它揭露了一個很現實的問題:
再複雜的金融系統,也可能被一個極其低級的底層錯誤拖累。
事件說明:
blog.cloudflare.com/emudhra-…
🧠 而 AI 與重大漏洞之間,已經有直接的連結。
這次 PHP 公布的兩個重大漏洞,嚴重程度都是 9.2 分,可能造成未經驗證的遠端程式碼執行。
Google 官方表示,Wiz 使用多個模型協助研究,其中 Gemini 4 Argon 參與了漏洞發現、利用方式開發、攻擊偵測與修補驗證。
這是防禦研究,但它清楚顯示:AI 已經能參與發現與分析重大軟體漏洞。(cloud.google.com)
當這種能力變得更強、更便宜、更容易取得,攻防雙方能做到的事情都會改變。
📐 再回頭看九月、十月的數學進展。
OpenAI 在 9 月公布了其內部系統對 Navier–Stokes 千年難題的解答與形式化證明;10 月又公開一大批 AI 產生的數學研究成果。
其中不同成果仍處於不同驗證階段,但這些公開研究,已經足以讓我們重新評估 AI 能處理問題的深度。(openai.com, openai.com, github.com)
研究資料:
github.com/openai/math
所以我真正想問的是:
當 AI 能深入研究這些數學問題,我們有沒有同樣認真地評估,它在密碼分析、金鑰管理、憑證驗證與軟體漏洞上的能力?
公開看到的成果,和內部正在測試的能力,又有多大差距?
我認為涉及重大安全風險的發現,可能不會像一般研究成果一樣立即完整公開。但沒有公開,不能直接推論成「一定已經破解」。
值得警覺的事情,已經不需要靠這個推論才能成立。
🤖 至於最近把 Fable 5.5 與 swarm 攻擊連在一起的說法,目前還沒有足夠的一手證據可以確認。
但多個 AI agent 分工研究、持續測試、交換結果,確實是一個值得嚴肅看待的攻擊情境。
如果攻擊者能讓這些 agent 全天候運作,而企業修補漏洞仍要開會、排程、等外包廠商,攻防速度的落差會有多大?
對金融機構來說,風險也不限於自己寫的程式。
憑證機構、雲端平台、開發工具、軟體套件、外包系統,只要其中一環出問題,都可能成為需要處理的入口。
尤其當老舊系統更新困難、供應商權限不清楚、機密金鑰又散落各處,AI 帶來的攻擊效率提升,可能讓原本被忽略的問題更快被利用。
⚠️ 我上週提醒的,就是這種風險。
這幾天的事件還不能證明「AI 正在攻破全球金融系統」,也沒有證據顯示它們全由同一波 AI 攻擊造成。

GitHub 和 Gitlab 都被攻擊
感覺暫時沒有後端系統是安全的。。

How bad is this Gitlab issue? About as bad as it gets.
Anyone on the internet can take over an exposed, self-hosted GitLab server without logging in, on any version from the last 12 years.
Shodan is showing ~60K exposed servers online, which is a lot, but there are are far more internally for anyone with a foothold already.
🤖 以後早上打開手機,AI 可能已經把今天的重要郵件、會議資料和待處理事項準備好了。你只需要決定,哪些事情可以繼續往下做。
@AnthropicAI 新推出的 Claude Duet,就是往這個方向走。
它會沿用你在 Claude 裡的記憶、Skills 和已連接的服務,主動整理需要你注意的事情,也能接下研究、簡報、財務模型等工作。完成後,再回來找你。
💻 很多人可能會問:它真的有自己的電腦嗎?
有。Duet 在雲端有自己的虛擬電腦和瀏覽器,所以你把筆電關掉,它仍然能執行任務。單純使用它的雲端功能,不需要另外買一台 Mac mini 全天開著。
這也讓它和 Grok Bot、ChatGPT dots,開始進入同一類產品的競爭。
🧑💼 我的理解是,Duet 比較像一位接手日常事務的助理:知道你的背景、整理優先順序,先把工作準備好,再把需要你決定的部分交回來。
Grok Bot 的產品設計則更強調「組一個 AI 團隊」。可以讓不同 Bot 分別負責研究、業務、營運,平行工作;同一帳號的 Bots 共用雲端電腦上的檔案和登入狀態。
ChatGPT 這邊要看的是 dots。它同樣有自己的雲端電腦,也能把工作分派給背景代理;另外還可以連接你授權的本機電腦,協調 Work 或 Codex 任務。若工作需要用到本機,那台電腦就仍要保持連線。(learn.chatgpt.com)
所以,三家的差別已經很難只用「誰回答比較聰明」來理解。
更值得比較的是:誰能記住工作背景、接上真正需要的工具、把事情持續做完,以及在對的時候找你做決定。
🔍 Duet 目前也有很具體的限制。
它還不能讓你觀看或接管雲端瀏覽器,也不能直接讀取本機檔案;主動檢查帳號是間隔進行,並非每秒監控。寄信、付款等操作,設計上會先要求確認。(support.claude.com)
目前是美國 Pro、Max 用戶的研究預覽,需要加入候補名單;背景工作也會消耗原本方案的用量,台灣尚未列入這次開放範圍。
🧠 我覺得接下來很值得觀察的,是一個人到底能交出去多少工作。
當 AI 有了自己的電腦、記憶和工具,公司的工作分配方式也可能跟著改變。人要學會的,會越來越接近主管的能力:把目標講清楚、設定權限、檢查結果,然後承擔決策。
了解與申請:
claude.com/product/claude-du…

超級推薦碼: 「MRBLOCK」
brighter.money/campaign


Brighter has been selected for the @Lighter_xyz Accelerate Program.
LIT stakers have capacity sitting idle. Stablecoin holders need it. Brighter connects the two, so both sides earn from the same engine.

📉 CoreWeave 債券大跌,市場正在重新計算 AI 成長的資金成本。
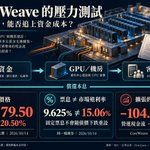
💹 CoreWeave 一檔 2032 年到期、票息 9.625% 的美元債,從發行價 100,跌到 2026/10/14 的 79.50,純價格跌幅達 20.5%。光是 10 月初的 85 跌到 79.50,就又下跌約 6.47%。同期市場殖利率從 13.42% 升至 15.06%。
債權人開始追問:龐大的 AI 訂單,能否及時變成償債現金?
🧠 先釐清:15.06% 是市場殖利率,固定票息仍是 9.625%。
- 投資人以折價買債,要求更高的預期回報;公司既有票息不會因此自動重設。債價也受公債利率與交易流動性影響,不能直接換算成破產機率。真正值得警覺的,是後續融資條件可能變差。
🏗️ CoreWeave 的財務壓力,藏在現金流量表。
- 2026 上半年,營運現金流為正 36.63 億美元,但現金設備支出達 141.17 億,兩者相減是負 104.54 億美元,尚未扣除本金償還。
這不能當成營業虧損,也無法證明每份訂單都賠錢;它說明的是,擴張速度已超過營運自行供應資金的速度。
💵 因此,只看調整後 EBITDA,很容易低估資金需求。
- 折舊當期不必再付一次現金,但 GPU、機房與設備更新確實需要錢。對這類資本密集業務,更有意義的問題是:扣掉維持服務與擴張所需的投入,再支付利息及本金後,究竟還剩多少現金?
⏳ 還款也有自己的時間表。
- 上述 2032 年債券從 2027/1/15 首次付息,但其他債務早已開始支付:CoreWeave 上半年實際付息 9.82 億美元、償還本金 52.19 億美元。
公司債幾年後才到期,不代表眼前沒有還款壓力。
🧩 更值得注意的是期限錯配。
- 8 月一筆 26 億美元融資,借款期限約五年,底層客戶合約平均約三年。這代表償債不只依賴已簽約收入,也依賴合約結束後,GPU 能否續租、以什麼價格重新出租。
硬體的經濟壽命、客戶合約期限與貸款期限,必須一起看。只看訂單總額,會漏掉這段風險。
💰 但也不能直接跳到「快沒現金了」。
- 6 月底公司仍有 55.24 億美元現金,9/22 又完成 42 億美元可轉債融資。新資金會改變短期流動性,公開財報卻不提供今天的每日現金餘額。
合理的判斷是:它高度依賴外部融資,現有資料尚不足以斷言已無法付息。
⚖️ 而且,CoreWeave 並不存在一個適用全部債務的「統一利率」。
- 以設備及特定客戶合約擔保的專案貸款,和母公司無擔保債,保障與追索範圍不同。某個專案能拿到較便宜的融資,不代表全部債務都同樣安全。
還得追問:現金在哪個借款主體、要先償還誰,以及能否移轉到母公司。這些問題,直接影響債權人能拿回多少錢,也影響最後留給股東多少價值。
🔗 放大到整個 NeoCloud,會看到 NVIDIA 同時是設備供應商、股東,以及部分容量的買方。
- 這些關係有助於支持擴張,也讓供應鏈與資金來源更加相互依賴。尤其 NVIDIA 對 CoreWeave 初始 63 億美元的剩餘容量採購安排,有交付、服務可用性與終止條件,不能等同替全部公司債無條件兜底。
有大股東支持,和債務獲得法律上的保證,是兩件需要分開判斷的事。
🌐 客戶端也有類似現象:Microsoft、Meta 等大型買方,同時向多家 NeoCloud 採購。
- 供應商家數增加,不代表最終需求就同樣分散。當同一批客戶調整算力採購、部署時程或預付款條件,壓力可能同時傳到多家業者。
這是共同曝險。商業關係重疊本身並不證明虛假交易,但確實值得檢查整個產業是否過度依賴相同的需求與資金來源。
📊 Nebius 的財務位置,則應獨立判斷。
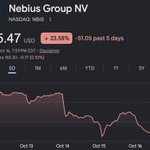
- 6 月底現金約 80.42 億美元、帳面債務約 85.46 億美元,現金相對債務較充裕;但上半年營運現金流 45.04 億,伴隨遞延收入增加 43.95 億,反映預付款的重要性。
預收款提供今天的建置資金,也附帶明天的履約義務,不能全部當成已賺到、可自由分配的現金。
🏦 Nebius 8 月又完成 57.5 億美元可轉債,也必須納入判斷。
- 不過,可轉債的低票息,部分來自投資人取得股票上漲選擇權;不能直接拿來與 CoreWeave 普通債約 15% 的市場殖利率比較,然後認定兩家信用風險差距就等於利率差距。
比較融資成本之前,必須先確認比較的是不是相同工具、相同保障與相同期間。
📈 需求面也有正向證據:CoreWeave 9/17 仍表示,新簽的部分短期容量合約價格提高。
- 若容量順利交付、客戶持續付款,先前投入就有機會逐步回收。因此,負自由現金流本身不是破產判決;關鍵在投資回報能否覆蓋資金成本,以及收入到來前的資金能否接上。
🔍 下一份財報最值得看的,是新增融資後還剩多少現金、已上線容量是否按期收款,以及還本與設備支出是否仍擴大資金缺口。
- AI 需求可以持續成長,但算力供應商的股東,仍可能因高昂融資成本與股權稀釋,拿不到原本期待的報酬。
產業成長、公司償債能力、股東投資報酬,必須分開判斷。這正是債券市場值得比訂單新聞多看一眼的原因。
🗓️ 資料整理截至 2026/10/17;財務數據主要截至 6/30,另納入後續融資。79.50 與 15.06% 是 10/14 的市場觀察值,非即時報價;價格跌幅未含利息。
#CoreWeave #Nebius #AI基礎建設 #債券 #現金流
🤖 Made with AI


如果 AI 真的找到破解現有密碼學的方法,我們放在錢包、銀行、券商裡的資產,還能像今天一樣,安心地使用嗎?🔐
OpenAI 最近公開了一批 AI 產出的數學研究成果。
David Friedberg 提出一個令人不安的猜測:既然其他數學領域有這麼多進展,為什麼沒有看到密碼學方面的重大突破?會不會有些成果,正因為影響太大,暫時不能公開?
這仍然是推測。沒有公開,不代表已經破解,影片也沒有拿出破解的證據。
但它讓我開始認真思考後面的事情。
🧠 許多公鑰密碼系統的安全,建立在某些數學問題極難求解的基礎上。我們相信,以現有的方法與算力,攻擊者無法在合理時間內算出答案。(pages.nist.gov)
如果 AI 找到人類一直沒找到的有效解法呢?
那麼,某些系統可能不必等到量子電腦成熟,就得面對安全基礎被動搖的問題。
對受影響的數位簽章來說,最嚴重的情境是:你沒有洩漏私鑰、沒有點到釣魚連結,別人卻可能做出系統認可的授權。
🏦 再往下想,銀行系統會怎麼樣?
銀行的通訊、身分驗證與支付基礎設施,同樣依賴密碼學。國際清算銀行與多家央行,已經在測試支付系統如何轉向後量子密碼學。這種基礎設施的遷移,本來就需要跨機構協調。
銀行仍有內控、備份與法律追索,不能直接推論所有存款會瞬間消失。
我擔心的連鎖反應是:假設某種廣泛使用的技術突然失守,金融機構為了確認交易真偽,必須暫停部分服務。企業收不到款、民眾無法正常轉帳,市場開始懷疑自己的錢是否安全。
如果恐慌進一步引發集中提款,一場資安危機,就可能演變成流動性與信任危機。
這是風險情境,不是已經發生的事。但它值得被認真準備。

LASRecomp(或 LAS Recomp)是一個把 Nintendo Switch 版《薩爾達傳說:織夢島》(The Legend of Zelda: Link’s Awakening,2019 年重製版)靜態重編譯成 Windows、macOS、Linux 原生應用程式的專案。
它是什麼?
它不是模擬器。開發者把 Switch 遊戲的程式碼重新編譯,讓它直接在電腦上以原生程式執行(圖形呼叫會轉成 Windows/Linux 的 Vulkan,或 macOS 的 Metal)。這跟傳統模擬器(即時翻譯指令)不同,理論上效能更好,也更容易加入高解析度、超寬螢幕等功能。
開發方式
專案作者 peiikai 公開表示,幾乎全部程式碼、逆向工程、工具與文件都是用 Anthropic 的 Claude(透過 Claude Code)寫出來的,他自己主要負責下指令、測試和審核。這點在 GitHub README 中有明確說明。
主要特色
• 原生運行(非模擬)
• 支援超寬螢幕(可看到更多島嶼畫面)
• 內建豐富的隨機化器(物品、迷宮房間、敵人等可打亂)
• 可調解析度、控制器重新對應、部分自訂設定
• 支援 Windows、macOS(Apple Silicon)、Linux
使用注意事項
• 沒有包含任何遊戲檔案,使用者必須自行提供合法取得的《織夢島》v1.0.0 遊戲檔。
• 目前仍是 Beta 版本,有部分畫面問題、特定操作會崩潰等已知問題。
• 專案在 GitHub 公開: peiikai/LASRecomp
這是近期比較受關注的「AI 輔助遊戲移植/重編譯」案例之一,也引起遊戲圈討論 AI 對逆向工程與移植門檻的影響。

💻✨ 超狂!@levelsio 把完整 Windows XP 直接塞進瀏覽器(甚至推文裡)!
這是非商業保存專案,屬於他的 Pieter 電腦博物館 🖥️
這是什麼?
完整的 XP 模擬環境,開機後可以玩 3D Pinball、Quake、Tony Hawk,開 IE6、MSN Messenger、Winamp,甚至跟 AI 聊天或連網遊戲。完全在網頁裡跑,不用下載安裝任何東西!
怎麼做的?
核心用開源 v86(@copy_sh)x86 模擬器,把 x86 指令即時編譯成 WebAssembly 在瀏覽器執行。Levels 花了約 6 個月逆向工程讓這麼大的 XP 穩定跑起來,還加了虛擬數據機透過 WebSocket 連真實服務。
真的能用嗎?
能!很多人已經在玩。但效能是模擬器等級(不是原生速度)、開機較慢,嵌入時滑鼠要拖曳(沒有 pointer lock),建議用桌面瀏覽器。
是 AI 讓它跑起來的嗎?
是的,關鍵!Levels 自己說 XP 太大太複雜,只有靠現代 AI(像 Opus 5.5)幫忙逆向與除錯,才可能在合理時間內完成。沒有 AI 幾乎做不出來。
容量比較少嗎?
不算少 😅 XP 客體約 1.9GB 記憶體快照,磁碟映像也是數百 MB 到接近 2GB。要載入大檔案、吃瀏覽器 RAM。但優點是不用在電腦裝 VM,開網頁就能體驗,比傳統方式方便很多。
懷舊與技術的完美結合!快去 pieter.com/xp 體驗看看 🎮🚀

Let's try run Windows XP inside this tweet, tap to open pieter.com/xp/x

如果我們以為最反體制的東西,其實就是體制設計出來的呢?🐴
最近看到一個關於比特幣的陰謀論,覺得蠻有意思。先說,下面是在聊這套假說,不是說它已經被證實。
它的邏輯,不只是「比特幣可以追蹤金流」,而是整個從反叛到被主流接納的過程。
🕸️ 第一幕,是 Silk Road。
假設政府想讓大家接受一個永久記錄交易的數位帳本,直接由政府推出,最不相信政府的人肯定先反對。
但如果它最初出現在暗網,被包裝成不靠銀行、反抗體制的工具呢?
駭客、自由意志主義者、反政府的人,反而可能成為第一批使用者和推廣者。
這個陰謀論的第一層,就是:用「反叛」的形象,讓最抗拒的人主動加入。
🏛️ 第二幕,是政府自己也持有比特幣。
美國在各類案件中扣押比特幣:政府一邊打擊非法市場,另一邊卻取得了這個市場使用的資產。
從陰謀論的角度看,這不是消滅它,而是逐步把它收進自己的體系。
🕵️ 第三幕,是中本聰與 NSA。
一個神祕創辦人,留下改變世界的系統,然後消失。再加上比特幣使用的 SHA-256,屬於 NSA 設計的 SHA-2 家族:「Satoshi 會不會根本不是一個人,而是一個情報機構的代號?」
我還想到一個名字梗:
Nakamoto 是「中本」,Satoshi 是「聰」。把「中」聯想成 Central、「聰」聯想成 Intelligence,就很容易想到 CIA
當然,這是拆字聯想,不是正確翻譯,更不是證據。
💼 第四幕,是反體制資產走進體制。
華爾街推出 ETF、川普特赦 Silk Road 創辦人 Ross Ulbricht、美國建立戰略比特幣儲備。
這套假說把這些不同時間發生的事件串起來,問了一個問題:
到底是比特幣改變了體制,還是體制找到了吸收比特幣的方法?
🔒 最後一幕,才是它真正想講的「特洛伊木馬」。
先讓大家因為追求自由,接受數位貨幣、建立基礎設施;等到現金逐漸退出,再把人帶向由政府掌控的 CBDC。
換句話說,這個故事最狠的地方是:不是打敗一場革命,而是讓革命替自己鋪路。
但這裡必須分清楚:使用 NSA 設計的演算法,不代表 NSA 控制比特幣;政府持幣,也不代表政府創造了它。比特幣更不會自動變成 CBDC。
當我們歡迎 ETF、機構和政府進場時,我們期待的是價格被認可,還是原本那種「不需要任何人批准」的自由?
這兩件事,未必永遠往同一個方向走。👀
