

Software Engineering Coach / Agile Development / Image Processing アジャイルプラクティスガイドブック発売中 https://xitter.cf/t.co/4oIZAJ8F0R
Japan, Kawasaki-city
Joined May 2007
- Tweets13.4K
- Following1.7K
- Followers1.7K
- Likes37.7K





Pinned Tweet
7月からマネーフォワードプライベートバンクにいます。総資産10億円以上の超富裕層向けのサービスで、プロダクトと開発を見ています。資金調達も完了し、ここから本格的に作り込んでいくフェーズです。入社インタビューを掲載いただきました。
note.com/mfpb/n/n12a4deb8424…

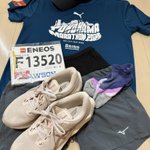
やっとこ #横浜マラソン 完走してきました。長い距離を走るとお尻と足首の痛みが酷く、もっと長い時間を走る練習を積む必要がありそう。雨に降られて条件は悪かったかもだけど楽しかった!


Yuichi TSUNEMATSU retweeted

最近、悔しいことありましたか?って昨日飲み会で言われたけどコドモンよりも早く意思決定出来なかったことも、pixivより早くバージョンアップの対応ができなかったことも悔しいよ。
だから次早くやれるために準備する。
Yuichi TSUNEMATSU retweeted

トレーナーとしては「それはスクラムではありませんね」と言うけど、コーチとしては「スクラムかどうかよりも本当に解決したいことは何よ?」って言うからな
Yuichi TSUNEMATSU retweeted

“売れんものが能率よくできて、たくさんできて、いったい会社はどうなるんだ。会社は一生懸命やったような人に給料を払わにゃならん。材料もいるより倍買わにゃならん。”
#大野耐一の現場経営
Yuichi TSUNEMATSU retweeted

PHP脆弱性の公開前からexploit出てるという噂が流れてきたので、告知前に速やかにサービス停止したところがちゃんと賢かったっぽい。ちゃんと予防的に止めて賞賛される世の中になって欲しい。

Yuichi TSUNEMATSU retweeted

🚨🚨🚨Cyber Alert ‼️
🇺🇸USA - 𝗙𝘂𝗹𝗰𝗿𝘂𝗺𝗦𝗲𝗰 𝗖𝗹𝗮𝗶𝗺𝘀 𝟭𝟬.𝟲 𝗧𝗕 𝗗𝗮𝘁𝗮 𝗕𝗿𝗲𝗮𝗰𝗵 𝗮𝘁 𝗣𝗶𝗻𝗴𝗖𝗔𝗣 𝗜𝗻𝗰. (𝗧𝗶𝗗𝗕 𝗖𝗹𝗼𝘂𝗱), 𝗣𝗼𝘁𝗲𝗻𝘁𝗶𝗮𝗹𝗹𝘆 𝗘𝘅𝗽𝗼𝘀𝗶𝗻𝗴 𝗠𝗮𝗷𝗼𝗿 𝗚𝗹𝗼𝗯𝗮𝗹 𝗖𝗼𝗺𝗽𝗮𝗻𝗶𝗲𝘀
The FulcrumSec hacker group claims to have breached PingCAP (TiDB Cloud), allegedly exfiltrating 10.6 TB of data comprising approximately 4.9 million files.
According to the threat actor, the compromised data includes production databases, source code, customer records, credentials and API keys, potentially affecting over 180,000 organisations.
Companies named in the allegedly stolen records include Booking, Shopee, CAPCOM, Colopl, TOPPAN, Catalyst Software, SB Payment Service, Mercari, PayPay, Fujitsu, SoftBank, DMM, AEON, Square Enix, Konami, BANDAI NAMCO, Delhivery, Flipkart, Quincus, Nylas, Airbnb, Pinterest, Databricks, Bitget, Pionex, DigiPlus, NFTscan, Baidu, SES-imagotag, Persona, Transsion, ZOZO, Gumi, Iret, Classmethod, Wetech, Atlassian, Cygames, SBI, LINE, Chainbase, and PatSnap. Additional companies referenced in other allegedly compromised records include Accenture, Red Bull, Klook, Tencent, Huawei, ByteDance, Mastercard, AIG, and Amazon.
The group also claims to have released an initial 200 GB dataset and threatens further disclosures.
Threat actor: FulcrumSec
Sector: ICT
Data exposure (claimed): 10.6 TB (4.9 million files)
Data type: Production databases, source code, customer records, credentials and API keys
Observed: Oct 19, 2026
Status: Pending verification
ESIX©: 7.70
Full details and impact assessment on HackRisk.io

会社のメールアドレスに一度も商談したことがない技術ベンダーから情報漏洩の謝罪が来ていて流石にびっくりした。名刺を交換したり、技術カンファレンスに参加したりも無いタイミングなので、勝手に調べて、勝手にメール送って、そして漏洩したのだろう😫
はてなブログに投稿しました
「野蛮なアジャイル」を読んで - tuneの日記 tune.hatenadiary.jp/entry/20…
#はてなブログ



Yuichi TSUNEMATSU retweeted

コードレビューで「人が全部読む」のは、もう前提じゃないっぽい
Claude Code チームが、自分たちのコードレビューの仕組みを公開していた
Claude Code のコードは約9割を Claude が書いていて、Anthropic のモノレポでは1日のマージ数が5月の約2,500件から9月には3万件超
もう人が1行ずつ読むのは無理、という前提から始まる
「人がコードを読んだか?」は「何が壊れうるか、どのチェックで捕まえるべきか」の不正確な代わりでしかない、という話
目標は、人の時間を最小にしつつ、リバートや障害を増やさないこと
7つの層による人の時間を守るレビュー
① PR 前に検証
テスト・ビルド・スクショで Claude に「動いた証拠」を出させ、別のサブエージェントが新しい文脈で diff を見る
② 全 PR に AI レビュー
複数のエージェントが並行でバグを探し、別のグループが投票して「本物」と合意したものだけ残す。スタイルの指摘は捨てる
③ セキュリティレビューで止める
指摘を直すか、理由をつけて閉じるまでマージできない
④ いつもの CI
lint、型、全プラットフォームのテスト。PR テンプレには「どうテストしたか」「どう戻すか」
⑤ 人の承認はリスクで変える
docs や フラグ裏の変更は0人、普通の変更は1人、課金・自動更新・CI は2人。リスクは書いた人ではなく変更内容で決まる。エージェントの承認は人の代わりにならない
⑥ マージキューと段階リリース
まず社内、次に latest、最後に stable
⑦ すぐ気づいて、すぐ戻す
フラグはデプロイなしで切れる。障害レビューでは「どの層で捕まえるべきだったか」を問う
レビュアー自体の改善も面白い
・過去の障害とリバートを評価セットにして、毎日レビュアーを回す
・エージェント同士が延々と直し合うのを防ぐため、3ラウンドで打ち切ってやり方から見直す(一晩で50往復した PR があったらしい)
人に残る仕事は5つ
・そもそも作るべきか
・課金や CI などの危険なコード
・真似されるアーキテクチャ
・証拠を読む
・結果に責任を持つ
結果、6〜9月でマージ数は2倍以上、リバート率は4割以上減った
結論、レビューは「最後の関門」から「書きながら走るスペルチェック」に変わって、人の仕事は「全部読む」から「何を見落としうるか判断する」に移ってきた
claude.dev/blog/solving-code…

