
GC8→ZC33S→ZC33S(finalED)
Joined June 2015
- Tweets2.9K
- Following229
- Followers401
- Likes18.7K






誤字があったのでやり直し。コンピュータ業界は建設業も真っ青な多重下請け構造。下請け(協力会社と呼ぶ)の子の給料あまりに安くて、うちの正社員に迎えた。何人も。そういううちも1次、2次受けだけど😐

日本でのハッキング問題はさらに深刻化していくのは確実だと思っていますが、根本的要因のひとつがこれです。
日本のIT業界で深刻なのは、人手不足ではなく「技術者にお金が届かない構造」だと自分自身考えています。
4次下請けの技術者が実際の設計を担い、2次・3次より高い付加価値を生んでいるケースまであります。
それでも発注構造は、
発注元 → 元請け → 2次 → 3次 → 4次……と、時には6層に及ぶこともあるようです。
階層が一つ増えるたびに管理費や利益が差し引かれ、最後に実際のコードを書き、システムを動かす人へ届くお金は薄くなります。
これでは「中小企業も賃上げを」と言われても限界があります。
さらに怖いのは、元請け自身が「誰が実際にシステムを作っているのか?」を把握していないケースがあることです。
これは賃金だけの問題ではありません。
サイバー攻撃やシステム障害が起きた時、
誰が作ったのか? 誰が保守しているのか? どこに責任があるのか?
それさえ分からなくなるわけです。あまりに馬鹿らしい話です。
多重下請けは、人件費を安くする仕組みであると同時に、責任の所在まで薄める仕組みになりかねません。
日本が本気でDXやAIで競争力を高めるなら、必要なのは技術者を増やすことだけではありません。
価値を作った人に、価値に見合った報酬が直接届く構造へ変えること。「IT人材不足」と言う前に、優秀な技術者が何層もの中間業者の下に埋もれてしまう仕組みそのものを見直すべきだと思いますね。

最近セキュリティ周り追ってて、違和感あった。なんでこなことしてるんだと。
世間と乖離してる感、1人突っ走って空回りしてる感。
これだ。
ぶっちゃけどうでもいいのだ。大した問題ではない。少なくても弊社にとっては。


DB設計 1,2枚目現在の状況。3枚目 RDB正規化。4枚目 人間がレビュー。不要なもの削除、拡張性を持たせた。
この辺が素人には無理なのでは。
1,2枚目の設計のまま作っていくと変更に弱く、性能が出ないシステムになる。
車でいうとフレームふにゃふにゃなのに外観だけはかっこいいみたいな(笑)


yui108@スイスポ retweeted

いま日本の情報漏洩ラッシュの裏で猛威を振るうAIエージェント「ARTEX」の正体。
・出自:中国の検索最大手「Baidu」のAI攻防大会で優勝したシステム
・公開:今年7月、開発者が「企業の弱点点検用」としてGitHubに無料公開
・暴走:韓国の金融機関9行へのハッキングに悪用され、開発者が10月9日に公開を緊急停止
・現在:すでに世界中で「6,000回以上」複製され、日本企業への一斉攻撃に使用←New
GMOイエラエの最新調査によると、日本企業を狙った攻撃サーバーからは、このARTEXと、私たちが普段開発で使っている「Claude Code」を組み合わせて全自動で穴を探していた履歴が見つかりました。
「危険なAIなら、開発者が止めれば終わる」と思う人もいるかもしれないけど、オープンソースの世界は一度放たれたら二度と回収できません。
開発者自身が「悪用された」と気づいて公式ページを閉鎖したときには、すでに何千人もの手にコピーが渡っていました。
誰でも無料で「大会優勝レベルの自動ハッキングAI」を動かせる時代に、日本の古いセキュリティが耐えられると思いますか?
うん。自分のテキストサイトでキリ番とかやってた。いまもなんだかんだでAI触ってエンジニアしてる。
なくなる職業一覧とかあるけど、正確には
「数は減るが残る」
だと思う

これだけAIの進化で「WEBデザイナーが終わる」「ITエンジニアが終わる」「ライターもイラストレーターも全滅する」とタイムラインが騒がれているなかで、顔色ひとつ変えず、淡々と今日のタスクをこなしているやつらがいる。
おそらく彼らは、
・Flashの終焉とともに幾多の神サイトが露と消えた日を見送り、
・個人サイトの「キリ番報告」「踏み逃げ禁止」「相互リンク」文化の崩壊を経験し、
・2chや古のBBSで数々の荒らしと粘着をあしらい、
・ジオシティーズの閉鎖で青春の1ページが物理的に消滅する絶望を味わい、
・IE6という絶対的な悪と深夜まで泥沼の崩れ対策をし、
・フィーチャーフォン(ガラケー)からスマホへの過酷な移行期を生き延び、
・mixiからTwitter、そしてXへのプラットフォーム移り変わりを静かに眺めてきた者たちだ。
新しい技術やプラットフォームが現れては消え、そのたびに「〇〇の時代は終わった」「職を失う」と騒がれ、それでも何だかんだ仕様変更と時代の波に適応して泥臭く生き残ってきた歴史がある。

勉強で作ってるAIのシステム
試しにDBのER図書かせたら、正規化できてなくてぐっちゃぐちゃ。
これはダメだ。
動いてるからいいやなAI技術者はいらない。
解ってて触ってるAI技術者がじゃないと業務システム開発は怖くて任せられない。
総理がPHPの話をして盛り上がってるが数ある問題の一つに過ぎない。昨今の情報漏えいの原因はこれではない。そしてこの状況はずっと続く。AIの登場でフェーズが変わった。古き良きインターネットの時代は終わった。
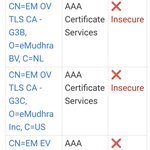
インドの中間認証局eMudhraの問題
PHP並みにヤバいのでは。
とりま、android webviewは端末再起動で失効リストが更新された模様。chromeは大丈夫だった。
スマホはいいにしても、ルータとかIoT機器とかちゃんと認証更新してんのかね


yui108@スイスポ retweeted

インドの認証局「eMudhra」のやらかしで、今ネットが軽く魔境になってますけども。
現状を調べたので、守りに入らずに何が安全で何が危ないか書きます。
■安全
・Chrome・Firefox・Edge(最新版)
・Androidスマホ本体(再起動すれば対策が反映)
▲注意
・Safari(iPhone・Mac)
・iPhoneのアプリ内ブラウザ(X・LINEなど)
気になる場合はリプライにある、告知/チェッカーのURLを内部ブラウザで開いてオールグリーンなら安全
→ Appleのブロックは入っているが、一部の証明書がまだ通ってしまう不具合が報告されている(10/22時点、未解決)
・Androidのアプリ内ブラウザ
・PCのアプリ(Discord・Slack・VS CodeなどElectron製)
→ アプリ本体の更新待ち
これも
×危険
・通信を行うアプリで、最新に更新されていないもの全て(例えば〇〇PAY等)
・ルーター・カメラ・テレビ・家電などのIoT機器
・開発ツール(curl・Python・Node.js・Go・Javaなど)
◆やること
・OS・ブラウザ・アプリを全部最新にして、再起動
・ルーターのファームウェア更新を確認
・更新がそろうまで、フリーWi-FiとVPNは避ける
・リプのURLで「Run check」→「Insecure」が1つも出なければOK
ーーー
▼ややこしい話(気になる人向け)
【なぜWi-FiとVPNなのか】
攻撃するには通信の途中に割り込む必要があります。怪しいWi-Fi・VPN・乗っ取られたルーターが入口になりますので今FreeWi-Fiはかなりヤバい。
【Safariの不具合】
Appleの失効リストには載っています。ただ、最後に認証局へ「本当に失効しているか」を問い合わせる仕組みになっていて、その問い合わせ先が落ちているため通ってしまうようです。
もう一段の守り(CT=証明書の発行記録のチェック)で止まる見込みはありますが、確証はありません。iOSを最新にして、Appleの修正を待ちましょう。
【Androidのアプリ内ブラウザ】
Android標準のアプリ内ブラウザ(WebView)は、証明書チェックが甘いという研究があります。
WeChat・QQなど独自エンジンを積んだアプリは、今回の偽証明書を実際に通しています。
【IoT機器が一番やばい理由】
証明書の一覧が機器の中に固定されています。メーカーが更新を出さない限り、2039年まで偽証明書を信じ続けます。
【開発ツール】
失効情報も発行記録(CT)もチェックしないので、更新するまで偽証明書を素通しします。対応を待ち、対応したらすぐ更新しましょう。

あーるも言ってる通り、証明書関連で本当にヤバいのは通信系ライブラリとかアプリ!
Discord, X, LINE, Codex, ClaudeCodeみたいに内蔵の独自ブラウザでwebを閲覧するやつとか、
〇〇Pay系みたいな独自の経路で通信するアプリとかだけにとどまらず、
とにかく全てのインターネット通信をするアプリが確認対象なんや (ssl pinningされてるような強固なアプリはともかく)
......具体的に何のアプリがそれに当てはまるかは誰も分からないので、スマホ / PC / タブレット / ルーター / IoT機器全て、何か更新が降ってきたら可能な限り早く更新を適用する必要がある()
OS側の更新とかブラウザみたいな特殊なアプリは更新無しでも対処されてたりするので、更新が来てない=危険、ってわけでもないけど、とにかく更新は即適用してくれ!
今回の「4」問題(eMudhra事件)は本物のwebサイトとの安全な通信を偽の証明書でなりすまされる可能性があるってことで、攻撃者が通信に割り込んでる状況では公式サイトだろうが何だろうが危険になる......
(例えば偽のFree Wi-Fiだったり、悪意あるVPNだったり、乗っ取られたルーターだったり......)
だから自分たちが取れる対策をまとめると、
・OSとかアプリとかの更新は可能な限り早く適用する
・怪しいフリーWi-FiとかVPNに気を付ける
・なるべく早く更新で対応されるように祈る
の3つ!!!
バカ野党 ほんとにやりそうw

総理「・・・PHPでございます」
質問議員「そのPHPとは何かと聞いているんです!」
総理「PHP: Hypertext Preprocessorでございます」
質問議員「委員長! これでは答弁になっていません! 総理はPHPの意味を説明する責任から逃げ続けている!」
委員長「静粛に願います」
質問議員「総理、最後に一点だけ。PHPのPは何の略ですか?」
総理「PHPでございます」
質問議員「委員長! これは重大な問題ですよ! 一国の総理大臣が、たった3文字の略語すら説明できない! これで我が国のデジタル政策を任せられるんですか!」
総理「あの、これは再帰的頭字語と申しまして、PHPという名称の中にPHP自身が含まれるという、そういう仕様になっているわけでございます」
質問議員「仕様!? 総理、今、仕様とおっしゃいましたね!? 誰が決めた仕様なんですか!」
総理「PHPの開発コミュニティでございます」
質問議員「国民はそんな説明で納得すると思いますか!? PHPの説明にPHPを使う! これは明らかな説明責任の放棄じゃありませんか!」
総理「これは私が決めたものではございませんので……」
質問議員「また責任転嫁ですか!!」
与党委員「そういう意味じゃないだろ!」
野党委員「ちゃんと答えろよ!」
委員長「静粛に! 静粛に願います!」
PHPが8.代なんてほうが少ないのでは。最近のシステムはPHP使わないし。
ということで無事死亡。
暫定対策だけした

ACTUALIZACION
Mentira que todo el mundo pudo parchear cuando PHP 5.4, 5.6, 7.4 sigue gobernando el mundo, entonces para mitigar minimamente esto comparto algunas sugerencias para evitar PHP2Shell | CVE-2026-109618 y CVE-2026-109619. Este post es estrictamente técnico.
1. php.ini
Hay que tocar estos valores, pero ojo depende de cada caso.
Lo principal, sin lugar a dudas:
session.upload_progress.enabled = Off
A continuación ojo, si tenes un solo sitio en un servidor, no deberias tener mucho problema por mas que no esté bien, es decir quedan los procesos sin limite de memoria.
memory_limit = -1
Ahora si estas en un hosting compartido, puede ser un arma de doble filo. Cada uno sabra.
post_max_size = 32M
upload_max_filesize = 16M
Podes bajarlo a 16 tambien, pero vas a tener limitaciones en la subida de archivos obviamente.
Estas configuraciones pueden contribuir a reducir determinados riesgos, pero no corrigen las vulnerabilidades en su totalidad, aunque las PoC que están dando vueltas dejan lugar a dudas.
2. WAF y Proxy Reverso.
El WAF se hizo para usarse, no es la cura de todos los males, pero siempre es mejor tenerlo que no tenerlo.
Actualizado y configurado para bloquear solicitudes maliciosas. Pueden usar ModSecurity con reglas Comodo, verificando que las solicitudes PHP efectivamente atraviesen el WAF y no existan rutas alternativas que permitan evitarlo. Incluso la suma de un Apache con usando como proxy reverso NGINX.
En NGINX tambien pueden proteger mas cosas como
# Evitar ejecutar PHP desde directorios de archivos subidos
location ~* ^/(uploads|files|media|oloquesea)/.*\.php(?:/|$) {
return 403;
}
# Proteger archivos internos
location ~ /\.(?!well-known(?:/|$)) {
deny all;
}
# Limitar el tamaño de las solicitudes
client_max_body_size 10m;
3. Cloudflare Free y protección del servidor de origen
Cloudflare acaba de poner protecciones contra estas vulnerabilidades, disponibles y activadas por defecto también en su plan gratuito. Sin embargo, utilizar Cloudflare no alcanza si el servidor de origen sigue aceptando conexiones directas desde Internet.
RECUERDEN QUE CLOUDFLARE si no esta bien configurado o con un escaneo de las ramas de DNS puede "bypasearse".
Por eso, es especialmente importante configurar el firewall del servidor para permitir conexiones HTTP/HTTPS únicamente desde los rangos oficiales IPv4 e IPv6 de Cloudflare, contemplando las excepciones necesarias para otros servicios y accesos legítimos.
También es recomendable implementar Authenticated Origin Pulls cuando la arquitectura lo permita.
4. Monitoreo permanente
Complementar las medidas con monitoreo de procesos, revisión de logs, detección de malware, análisis de solicitudes sospechosas y verificación del funcionamiento de las aplicaciones. Que un sitio responda HTTP 200 no garantiza que todos sus componentes funcionen correctamente. Aplica a plugins y subidas de archivos especialmente en Wordpress, Moodle, Drupal, Laravel, Symphony y la lista es larga que ya todos conocemos, ni hablar de lo legacy sin documentación.
5. Si tenes la suerte $$$ de usar Plesk en servidores compartidos o propios.
TuxCare Extended Lifecycle Support for PHP, que requiere una licencia específica por USD 10 mensuales y te permite usar las compilaciones PHP correspondientes.
Si no podes cambiar el codigo fuente migrar a Plesk puede con Cloudflare puede ser una buena opcion para versiones de PHP viejas.
También más complejo podes dockerizar y meterle una capa más de protección adicional para los requests.
6. Servidores Debian / Ubuntu con el repo de Surý
Ondřej Surý se puso la 10 y sacó los parches para 5.6 como para 7.4. En el log aparece: "Backported from 8.2.35".
Conclusión
Estas medidas son mitigaciones temporales y no eliminan el 100 % de los riesgos, ni garantizan protección frente a futuras vulnerabilidades. La solución de fondo sigue siendo utilizar versiones de PHP efectivamente parcheadas y con soporte, actualizar las aplicaciones y retirar progresivamente las tecnologías obsoletas. Mitigar no es parchear. Pero esto es Argentina y nosotros somos gordos sysadmin que nadie nos ve intentar apagar estos incendios.
POSDATA> Mas de uno vuelva a la universidad y apreda que sistemas !== infra , digamos, o sea, parchear con las versiones de PHP que salió hoy lleva literalmente cinco minutos. El problema es que casi nadie esta en esas ramas y los sistemas estan en versiones viejas. Infra puede parchear lo que quieras, porque algun CISO diga parchea, pero SISTEMAS no tiene como reescribir codigo viejo ni en cinco minutos ni en un dia. La IA tampoco, excepto minimas excepciones.
POSDATA 2> Esto es para el quilombo de PHP, todavia ni analicé lo de Node.js ni lo de los TLS ni lo que pueda surgir mañana. Ni hablemos del CVE del Kernel de Linux de la semana pasada que fue bastante doloroso.

まあどの業界でも同じようなもんだと思うけど。
うまくやれるやつはどこ行ってもうまくやる。逆もしかり。
技術よ根性なのは間違いないw

ITキャリア、どの地獄を選びたい?
①【SIer】
高給と引き換えに人権を売却。「お客様の奴隷、喜んで!」と笑顔で客先に常駐し、パワポと土下座で寿命を削る。障害が起きれば深夜でも休日でも緊急招集。技術力より謝罪力が評価され、最終的には頭を下げる角度で年収が決まる。高学歴エリートが目指す、現代の謝罪代行業。
②【SES】
誰でもできるクソ作業を低賃金でこなす。客先では部外者扱い、自社では存在を忘れられ、帰属意識はゼロ。僕は誰?ネットでは「SES」という単語が出るだけで袋叩きにされ、XではIT業界の底辺扱い。何も悪いことをしていないのに、職業を名乗るだけでマウントを取られる不遇の下民。
③【ITコンサル】
1時間で学習したことを、さも専門家のようにドヤ顔で語り続ける空虚なゴミ。いつ案件を外されるか分からないプレッシャーと、深夜3時まで詰めてくれる優しい上司に囲まれる、笑顔の絶えない職場。昨日覚えた横文字を今日の会議で披露し、明日には別業界の専門家になる。知識の賞味期限は24時間。
④【事業会社(IT部門)】
SIerをゴミカスのように使い倒しながら、事業部様にはペコペコする無能な中間ピエロ。「グローバル企業のIT戦略を担う」とか言われて入社したのに、実態は稟議書作成と下請け催促。技術は全部外注しているので、ITスキルは専門学校生と大差ない。基本情報に落ちた。障害が起きれば何も分からないまま「とにかく早く直せ」と電話。ITを知らないIT部門というキャリアを賭けた高度なギャグ。
⑤【外資IT】
年収2,000万円と引き換えに雇用権利を売却。米国本社の気まぐれで、ある日突然クビが飛ぶ最高にHappyでスリリングな職場。昨日一緒にランチしていた同僚が、翌朝はアカウントごと消滅。社長が「組織の最適化」とつぶやけば、翌朝には日本支社の社員が数十人消える。
⑥【公共系・社内SE】
「社会のIT環境を支える重要な仕事」とか言われているが、実態はパソコンに詳しい便利屋。「Excelが開かない」「プリンターが動かない」「パスワード忘れた」と毎日呼び出され、何に役にも立たないゴミのデジタル介護に従事する無意味な存在。
⑦【フリーランスエンジニア】
「会社に縛られない自由な働き方」という甘い言葉に釣られたクソガキ。会社員を「社畜」とバカにして独立するが、実態は有給も退職金も福利厚生もない一人ブラック企業。月単価80万円を年収80万円と同じノリで自慢し、税金と社会保険料の請求書を見て絶望する。40代になって案件が途切れて人生終了。社畜を卒業して、飼い主のいない野良犬へ進化。
⑧【スタートアップ/ベンチャー】
「世界を変える」という壮大な理念を掲げ、まず社員の労働基準を破壊する革命組織。社長の思いつきで昨日作った機能の仕様が変わる。給与は安いが「成長できる環境」という現物支給が充実。ストックオプションという宝くじを握りしめる日々。
⑨【IT営業】
技術を知らないのに技術を売り、作れないものを「できます!」と言い切る魔法使い。受注までは「何でもお任せください!」、受注後はSEに「何とかして!」。客から怒られれば技術部門の責任、案件が成功すれば営業の手柄。何一つ実装できないが、契約書にハンコを押させる能力だけは異常に高い。技術力ゼロの錬金術師。
⑩【セキュリティエンジニア】
「企業の情報資産を守る最後の砦」とか言われているが、実態は全社員に嫌われる説教係。「USBを使うな」「怪しいメールを開くな」と毎日お願いして回る。99回攻撃を防いでも誰も褒めず、1回侵入されれば役員会で公開処刑。社員が元気いっぱいにフィッシングメールをクリックするたびに仕事が増える。敵はハッカーではなく自社の社員。最近は心労が耐えない。
⑪【インフラエンジニア】
「社会を支える縁の下の力持ち」とかいう美しい名前の深夜労働者。何も起きなければ「暇なの?」と聞かれ、障害が起きれば「普段何してるんだ!」と怒鳴られる。土曜深夜にサーバーを止め、日曜早朝に復旧確認。世間が三連休を楽しむなか、データセンターで一人LEDの点滅を眺める。恋人は監視アラートの警子ちゃん。
⑫【FDE】
Forward Deployed Engineer(前線配備エンジニア)とかいうカッコいい名前を付けられているが、要は客先に送り込まれる奴隷。「AIで業務を30%効率化しろ」と命令され、現場のおじさんが作った謎のExcelと格闘。成果が出なければ「高い金払ってんだぞ、この豚め」と詰められる。最先端技術を使った人月商売の進化形態。


yui108@スイスポ retweeted

【不都合な真実】日本のオールドメディアは今でも、これがただの「学生デモ」だと信じ込ませようとしてる。
・読売「高校生の抗議が飛び火」
・朝日「市民や高校生による抗議」
・日テレ「生活費高騰などに抗議」
・FNN「各地で混乱が広がった」
ところが映像に映るのは、黒ずくめで顔を覆い、炎の前で中指を立てる集団だ。こいつらが何者なのかは一目瞭然。
→ 抗議ではなく放火
→ 「混乱」ではなく暴動
→ 「市民」ではなく覆面の暴徒
言葉を丸めれば、実態は消える。ミラノでは略奪で200人超が拘束されたが、この調子では同じ「デモ」の一言で片付けられかねない。
視聴者に見せるべきは、きれいな見出しではなく、燃えている現実である。そこを削るのは報道ではなく、印象操作であり、プロパガンダだ。