

generalist internet person engineer & security warlord
🇪🇸/🇺🇸
Joined December 2025
- Tweets7.1K
- Following555
- Followers2.5K
- Likes10.6K




Pinned Tweet
Desmodus empezó con una idea bastante simple: construir la compañía de ciberseguridad que nosotros mismos querríamos que existiese.
Desmodus Intelligence es la primera pieza grande de esa visión.
Hoy por fin la hacemos pública.
El futuro es incierto pero prometedor

Los de linkedin se habrán enterado de las vulnerabilidades de PHP o les llegará la noticia en enero 2027?
tu esto es coña malísima eh, que literalmente no puedo usar Claude ni para hacer documentación XDDDDDDD

A probar Kimi K3.1 Pro a ver si me sirve de alternativa a Opus 5.5 pero con menos safeguards.
Es demasiado frustrante trabajar teniendo que hacer ingeniería inversa a tus propios prompts.
Otro caso de refusals de Opus: no quiere hacer correlaciones en grafos de intel con assets hasheados. Literalmente no hay información legible en ninguna parte sin tener la key.
He tenido que sacar al chino como de costumbre. Me jode porque los modelos flash acaban gastando más y lo hacen peor en general.


El fin de semana que viene intentaré hacer pública una investigación a cierto sujeto de X punto com (de USA, no de la comunidad hispana) que maneja negocios un poco "raros", operando como si fuese un distribuidor de brand growth y discográfica independiente.
No se si avisarle antes o dejar que se sorprenda directamente.
Será curioso ver si acaba teniendo repercusiones legales en su contra o si sale impune al ser solo una investigación pública desde otro país.
Te va a gustar creo @MateuSanchz, es una persona con la que intenté trabajar en brand growth hasta que se me reveló la verdad.


Roger retweeted

Lo bueno de haber estado arruinado toda la vida y haber sido más pobre que las ratas es que le pierdes el miedo a perderlo todo y solo haces all-ins
Y si sois personas de interés o figuras públicas que necesitan protección y monitorización constante, también podéis contactar en desmodus[.]co. Ofrecemos el servicio mas tailored de toda Europa

Le robaron 49.000 dólares y el banco le dijo que la culpa era suya.
Esto es lo que pasa cuando reutilizas contraseñas y no activas tu 2FA.
Un viernes alguien consiguió "hackear" y entrar en su cuenta de inversión.
Vendió 49.000 dólares en acciones.
Además, intentó mandar el resto de los fondos a una cuenta en Palm Springs.
Su dueño no se enteró hasta el lunes.
Llamó al bróker y, por suerte, consiguieron congelar el dinero a tiempo.
Pero la respuesta fue clara:
«La culpa es suya. Habrá compartido la contraseña o habrá caído en un phishing.»
No hackearon el banco. Entraron por la puerta, como si fueran él.
Y esto es lo que más se ve en auditorías: una contraseña que se filtró en otra web hace años, reutilizada en la cuenta donde tienes el dinero.
Si quieres evitar que te pasen cosas como esta, haz lo siguiente:
➡️ Mete tu email en haveibeenpwned.com y mira en qué filtraciones apareces
➡️ Utiliza una contraseña única para sitios críticos como bancos, brókers, etc.
➡️ Utiliza un gestor de contraseñas y nunca reutilices tus contraseñas
➡️ Utiliza un 2FA con app o llave física, no por SMS
Sed sinceros: ¿cuántos tenéis activado el 2FA en vuestra cuenta del banco?

Roger retweeted

Si la ciberseguridad fuera shonen, cambiar las contraseñas sería el arco de entrenamiento que todos nos saltamos

bueno ya, volvemos al formatin habitual de paz y amor y contenido bastante técnico. Se vienen cosas muy chulas, aunque no lo parezca tenemos el horno encendido 24/7 (literalmente)
Gracias por subir esto ingenieroseed, muy buena opsec como de costumbre. Ojala haber acabado yo mis estudios y ser ingeniero como usted

Erika ha estado analizando los patrones psicológicos y de reacción de Pedro Sanchez. O algo así, la psicología es su campo.
Le he ayudado con la parte más técnica: seleccionar y usar modelos AI para reconocimiento facial, crear las gráficas en base a unos pesos, y en desplegarle la web en vercel porqué la chica no quería hacerlo sola.
Es sinceramente un análisis espectacular y que puede servir para identificar patrones de comportamiento en otros políticos y figuras públicas.
Pegadle una buena leída al artículo y veréis el tipo de tácticas que usan los políticos para comunicarse de forma que siempre salen ganando. Articulazo

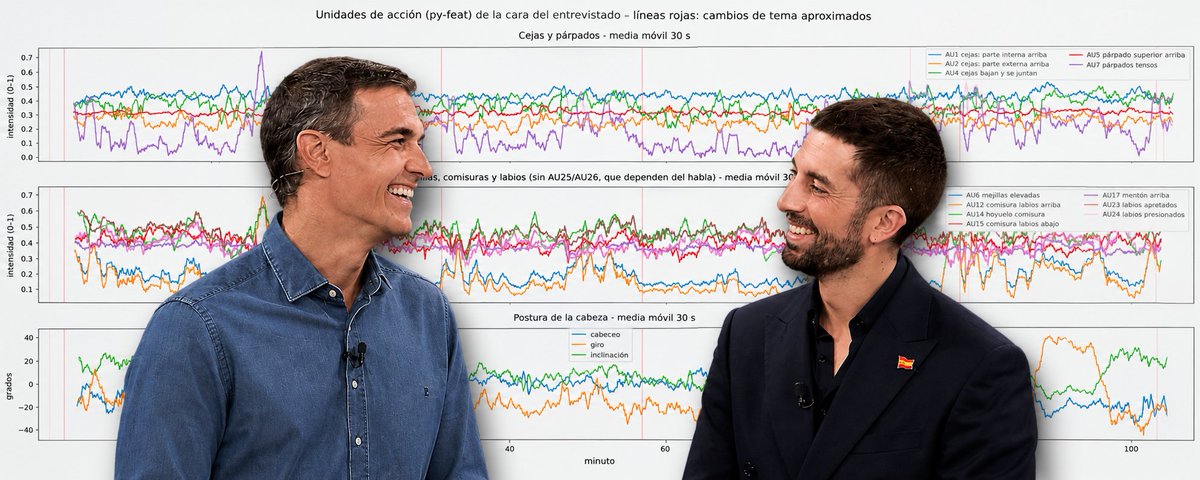
Por cierto hay una web para ver todos los datos y gráficas! sanchez-analisis-revuelta.ve…
