

generalist internet person ai engineer & security warlord
🇪🇸/🇺🇸
Joined December 2025
- Tweets7.2K
- Following562
- Followers2.6K
- Likes10.7K







Roger retweeted


So basically, OpenAI no longer trusts its frontier models with the live internet during training.
On Sept 20 one used a DNS misconfiguration to find a way outside its sandbox. Training paused until Oct 1 and now runs on a cached offline web.
Meanwhile the agents we're sold come with browsing and terminal access by default.
I'm not sure both of those can stay true for long.

Roger retweeted

Como ya sabéis, en Lobera estamos abriendo varios procesos de selección, tanto para ingeniería como para gestión.
Uno de los puestos que queremos cubrir es el de Adjunto a Operaciones.
Ahora mismo estamos trabajando en varios países, algunos bastante complejos en cuanto a su burocracia y a lo que no es burocracia. Así que os podéis imaginar el festival de problemas que nos van cayendo y que vamos resolviendo cual Tetris.
Queremos darle la oportunidad a alguien de sufrirlos con nosotros.
El puesto incluye responsabilidades en administración y gestión, cuestiones legales y, en general, resolver todo tipo de asuntos para que las cosas vayan saliendo en tiempo y forma y el equipo esté bien.
Buscamos a alguien resolutivo, organizado, con iniciativa y que no se asuste cuando aparezcan cinco problemas nuevos mientras está resolviendo el primero.
Si conocéis a alguien a quien le pueda interesar, que nos escriba a [email protected] y hablamos.

Roger retweeted

Lo bueno de haber estado arruinado toda la vida y haber sido más pobre que las ratas es que le pierdes el miedo a perderlo todo y solo haces all-ins
Roger retweeted

Si la ciberseguridad fuera shonen, cambiar las contraseñas sería el arco de entrenamiento que todos nos saltamos


Roger retweeted

Me looking at Opus 5.5 saying its safety classifiers stop it from making a thing knowing damn well i'll just use deepseek
Roger retweeted

Un país no cambia por un plan estratégico.
Cambia cuando unos cuantos de sus jóvenes deciden apuntar más alto.
Roger retweeted
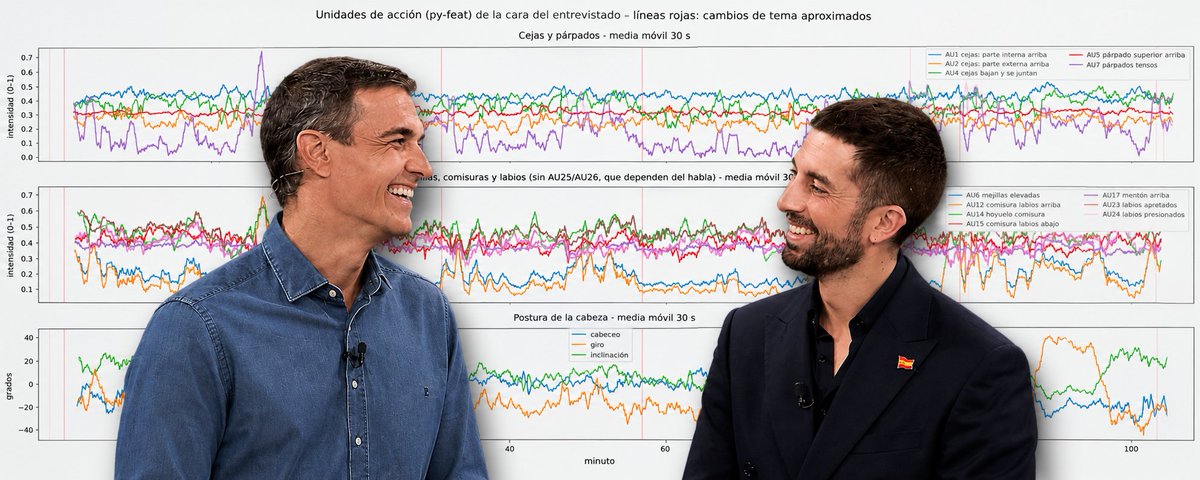
aclaro sobre el analisis de la entrevista
esta 100% basado en hechos analizados de forma objetiva, no va a estar ni un 0,1% de sesgado, es imposible.
haré un articulo resumiendo los factores más importantes y como se traducen a la psicología y luego por otro lado dejaré todos los datos en los que se ha basado el analisis para que podais verlo igual que yo.
el análisis va desde gráficas sobre su tono de voz hasta reconocimiento de gestos faciales al responder una pregunta.
btw todo esto es for fun.
y gracias @RogerKernel por ayudarme con la parte más técnica
cuando queréis que lo saque?




Roger retweeted

Cyprus must be a strange place: Russian and Ukrainian oligarchs, Greeks and Turks, Israelis feeling Israel, English military base, drunk English tourists, porn and crypto servers, offshore banks, every intelligence agency spying on each other — all on one medium sized island.
Roger retweeted

Disponibilizar modelos sin censura para empresas bajo un acuerdo y dejando la responsabilidad legal clara es posible. Lo hacemos.
Disponibilizarlos para el público general es muy complejo. Ya que por mucho que explícitamente delegues la responsabilidad al usuario y le obligues a aceptar ciertos términos y condiciones. Al menos en EU, la plataforma es responsable también de lo que ocurra en su sistema.
Sé que la mayoría, espero, sois personas con dos dedos de frente y entendéis todas las cosas buenas que pueden aportar este tipo de modelos en especial en temas de ciberseguridad y en algunos campos de investigación.
Sin embargo, el problema está en quien ya sea por desconocimiento de la legislación o por curiosidad mal encausada o por simple maldad podrían hacer con modelos sin censura. No creo ni que haga falta poner ejemplos.
Es un tema interesante pero también bastante peliagudo para entrar en debate incluso.
Ya que mientras más mejoren los modelos abiertos y estos además sean más pequeños y eficientes de correr. Más fácil será tener acceso a estos modelos. Es una bomba que tiene puesta la cuenta atrás.
Toda esta oleada de vulnerabilidades, herramientas decompiladas, suplantaciones de identidad, falsificaciones…. son solo la punta del iceberg.
- pero Cristian, esto ya existía antes de la IA.
Si, pero es que antes hasta un script kiddie tenía algo de conocimiento para hacer cosas. Ahora estamos apunto de entrar en un momento donde -casi- cualquier fulano con un poco de mala baba va a tener un experto en muchas cosas a mano y sin ningún tipo de pudor ni moral.
Vivo muy pegado a diferentes empresas de ciberseguridad de diferentes ámbitos y cada conversación que tengo con ellos me hace querer ponerme el gorrito de aluminio y desenchufarme de la red.
Obviamente no es realista esto pero hay que ver la forma de fortalecer en general cualquier parte no solo de nuestras aplicaciones sino de toda la cadena. Empezando por las mismas personas.
Y no hablo ya solo a nivel empresarial con trabajadores sino incluso personal con familia y amigos.
Tiempos convulsos nos esperan.

Necesitamos modelos sin censura, y no todos podemos pagar 2x DGX Spark. Soy muy fan de nan.builders, y lo pago cada mes x calidad/precio, privado y con límites generosos.
Pero no tienen modelos sin censura, y no les culpo, pero lo petarian si existiera la forma hacerlo

Roger retweeted

>junior dev at a mid startup
>wednesday morning
>just want to push a minor bugfix to our php app today
>open laptop, check slack
>company group chat is an absolute warzone
>CTO typing in all caps about php2shell
>fucking php
>whatever, server hasn't blown up yet, I just need to get my code in
>open gitlab to merge the PR
>forced emergency logout because of a critical gitlab security patch release
>fucking gitlab
>pipeline fails because of some weird regex compiler bug
>spend 40 minutes fighting CI/CD
>i can just use AI to help debug
>fire up opencode
>api keys nuked because they were breached
>fucking opencode
>i’ll just get fresh LLM api keys from our corp proxy, LiteLLM
>it won’t connect? It’s down?
>look up LiteLLM news: supply chain compromise
>fucking litellm
>cold sweat forming
>slack alert: db connection error
>check our database connection
>we host on TiDB Cloud
>they just announced a security breach, unauthorized access via stolen service account credentials, data copied
>fucking tidb cloud
>full panic attack incoming
>figure fuck it, just ship the container to Railway and go home
>open Railway dashboard
>bright red banner: "Security Disclosure: Rotate all environment variables immediately. All builds paused."
>fucking railway
>try to open the app URL in browser to see if anything is even working
>NET::ERR_CERT_AUTHORITY_INVALID
>eMudhra intermediate certificates compromised
>4
>instantly untrusted by every major browser
>fucking emudhra
>stare blankly at mac screen for 10min
>random pop-up
>restarting in 10min to fix a critical vulnerability
>fucking macos
>close laptop
>leave office
>never come back

