
Computer security researcher at Masaryk University @CRoCS_MUNI, co-founder of https://xitter.cf/t.co/tZfMmTEBLo, love crypto smartcards, astrophotography and running
Joined September 2013
- Tweets455
- Following303
- Followers311
- Likes509




Merger of former CARDIS and COSADE conferences, focused on practical cryptographic hardware and software implementations, highly recommand

Hi all, I’ll be serving as Program (co-)Chair for CASCADE 2027 (cascade-conference.org) with Christine Cloostermans.
If you are working on embedded security, PQC, AI security, side-channel analysis, or fault injection, then submit to CASCADE (by June 26)!
Petr Svenda retweeted

This might be the most disturbing AI paper of 2025 ☠️
Scientists just proved that large language models can literally rot their own brains the same way humans get brain rot from scrolling junk content online.
They fed models months of viral Twitter data short, high-engagement posts and watched their cognition collapse:
- Reasoning fell by 23%
- Long-context memory dropped 30%
- Personality tests showed spikes in narcissism & psychopathy
And get this even after retraining on clean, high-quality data, the damage didn’t fully heal.
The representational “rot” persisted.
It’s not just bad data → bad output.
It’s bad data → permanent cognitive drift.
The AI equivalent of doomscrolling is real. And it’s already happening.
Full study: llm-brain-rot. github. io

Petr Svenda retweeted

Come join us at #CHES 2025 for our two talks. One given by Jan Jancar (@j08ny) and one by Vojtech Suchanek.

ALT Let's DOIT: Using Intel's Extended HW/SW Contrac for Secure Compilation of Crypto Code. Talk on Wednesday September 17th.

ALT ECTester: Reverse-engineering side-channel countermeasures of ECC implementations. Talk on Wednesday September 17th.
Petr Svenda retweeted

FPV drony infikované malwarem: Analýza a doporučení (2025) @AerorozvedkaCZ
Je běžnou praxí, že nevybuchlé a selhané UAV prostředky se sbírají a analyzují, znovupoužijí proti druhé straně a nebo prodávají (pidercoiny). Pro nás inženýry je válející se ruSSKý UMPK modul naprosto neodolatelný 😜
BTW: mně se podařilo přečíst i totálně spálený flightcontroller z ruSSkého dronu, který vybuchnul. Měl jsem štěstí a elektronika alespoň pro komunikaci s MCU pro čtení fungovala.
Do maviců se vkládala výbušnina s baterií, která čekala, až si spadlý dron inženýr odnese do dílny a začne Mavic opravovat. U Shahedů a dalších dronů bylo zaznamenáno mnoho případů přítomnosti sekundární GPS s vlastní baterií, který potají logoval polohu. Dnes již samozřejmě existují postupy, jak nakládat s těmito trofejemi a měli by je všichni znát.
Poslední dva měsíce se ale objevují případy infikovaných FPV dronů malwarem či FPV drony s fyzicky upraveným flight controllerem a to za účelem, způsobit další škody i mimo původní záměr použití FPV dronu. Někdo velmi chytrý přemýšlí dál, umí využít sociálního inženýrství i popsaných HW zranitelností, aby škodil nebo i získal informace.
FPV drony (First Person View) se staly nejen zabijáckým prostředkem, ale i nástrojem pro provádění kybernetických útoků. Současné incidenty ukazují, že protivníci mohou do těchto zařízení integrovat škodlivý kód (malware), který nejen znemožní jejich další použití, ale může také poškodit vybavení operátora, infikovat další zařízení, nebo dokonce prozradit jeho fyzickou polohu. Hlavním vektorem útoku je USB připojení k počítači — často za využití čipů STM32 a rozhraní jako HID (Human Interface Device) nebo CDC (Communication Device Class).
Tyto útoky využívají zranitelnosti v komunikaci mezi PC a flight controllerem a kombinují hardwarovou sabotáž, infekci firmwaru i softwarové infiltrace pracovních stanic.
👉 Proč provádíme forenzní analýzu UAV? Chceme zjistit více info, kdo dron poslal a jak je inženýr zkušený. Můžeme tak sledovat cestu od donátora po pilota na frontě. Může nám to dát info, jak silný soupeř proti nám stojí a jaké má vybavení. Konfigurace dronu prozradí, jestli je dron v základním nastavení a nebo jestli na něm pracoval někdo zkušený.
Jak se útoky projevují
👉 USB útoky a poškození portu
- Úprava USB portu (kondenzátor+tranzistor) může vyvolat napěťový výboj do datových linek USB (D+ / D−), což fyzicky poškodí USB porty počítače. Podobně jako tzv. „USB killer“ zařízení. Může stejně tak poškodit hlavní desku počítače. Tento typ útok se snaží inženýra odstavit od práce a oslabí tak tým. Protože místo přípravy FPV dronů se řeší proč počítač nefunguje, shání a instaluje se nový.
👉 Zablokování mikrokontroléru (MCU)
- STM32 čipy mohou být zablokovány aktivací Readout Protection (RDP), především úrovně 2 — což znemožní jakékoli přeprogramování nebo čtení z paměti MCU. Není možné přečíst informace a nastavení z dronu.
- STM32 mají pojistky (read-out protection, stm32world.com/wiki/STM32_Re…), které mohou být nastaveny tak, aby zabránily čtení nebo zápisu firmware. Je možné, že malware aktivuje RDP, což MCU znepřístupní pro přeprogramování.
- STM32 podporuje úrovně ochrany RDP:
- Úroveň 0: žádná ochrana.
- Úroveň 1: ochrana proti čtení, ale zápis je možný.
- Úroveň 2: úplná blokace (nevratná).
👉 Šíření infekce do dalších dronů
- Dalším typem útoku je infikování PC malwarem (např. přes připojení prvního infikovaného dronu) se může nakažený firmware nebo konfigurační software (např. BetaFlight Configurator) použít k infikování dalších připojených FC (Flight Controllerů). Tímto způsobem se může nakazit celá připravovaná série dronů. Drony se za letu chová nestandardně, mohou být i nebezpečné vlastnímu pilotovi, zbytečně se tak zničí několik dronů, opět trvá, než se přijde na příčinu a než se zavede protiopatření.
👉 Nežádoucí chování během letu
- ESC (elektronické regulátory) obdrží chybné příkazy z flight controlleru, což způsobuje:
- nekontrolované otáčky některých motorů,
- asynchronní chod,
- náhlý pád dronu.
👉 Získání polohy operátora
- Možnosti úniku polohy inženýra / dílny:
- Získání ze systému uživatele (Windows Geo API, browser).
- Přenos přes CLI / CDC kanály z infikovaného softwaru.
- Zobrazení v OSD přes VTX (video přenos) nebo přenos skrze ELRS.
👉 Kontroverzní varianta, protože na pozicích není většina dronů vybavena GPS, přesto při souhře několika okolností může dojít k leaknutí polohy dílny inženýra.
Přenos dat o poloze:
1. Modifikovaný firmware BetaFlight může zapisovat souřadnice startu (získané přes GPS modul dronu) do nevolatilní paměti (EEPROM). Ano, při analýze ruSSkých dronů koukáme i sem.
2. Při přeprogramování dronu mohou být tyto souřadnice přenášeny přes VTX nebo ELRS.
👉 Přenos přes USB HID/CDC
STM32 může komunikovat s PC jako HID/CDC zařízení. Malware v Betaflightu (či jeho vlastní verzi) může číst data ze sériového portu (např. CLI output) a čekat na „neškodné“ metadata, např. informace od konfigurační aplikace (Betaflight Configurator).
Pokud konfigurační software posílá GPS polohu (např. v budoucí verzi, nebo jako plugin), firmware si ji může zapsat. (Hmmm, sám nevím, jak je tento scénář relevantní.)
PC aplikace posílá geolokaci automaticky
Uživatel má na PC spuštěný program, který umožňuje geolokaci (např. připojený LTE modem, přístup k internetu, browser-based location).
Pokud existuje útočný plugin, extension nebo upravená verze Configuratoru, může získat polohu z browseru nebo OS API (např. Windows GeoLocation API), poslat ji do dronu přes CLI, MSP, nebo upravený datový kanál.
Tohle už vyžaduje, aby byl napaden i PC, ne pouze firmware.
👉 Útoky pomocí USB HID/CDC
- CDC (virtuální COM port): může číst/zapisovat data do paměti zařízení.
- Při připojení infikovaného dronu (flight controllery jsou nejčastěji vybaveny STM32) k počítači přes USB malware využívá zranitelnosti USB protokolu k provedení škodlivého kódu. To může být realizováno skrze instalaci škodlivého ovladače, který infikuje systém.
- HID: STM32 simuluje klávesnici, která může spustit škodlivý kód (např. skript ve Windows). Tato zranitelnost byla popsána již v roce 2015 a dobrý vývojář o ní ví.
Doporučení: Ochrana a prevence
👉 Fyzická izolace
- Analyzujte ukořistěné drony v odděleném prostředí.
- Nikdy nepřipojujte cizí drony k hlavním pracovním stanicím používaným k flashování dalších dronů.
- Fyzicky zkontrolujte všechny prostory dronu i pod 3D tisky, zdali se nikde neukrývá další eletktronika.
👉 Použití USB izolátorů
- Ochrání porty před škodlivými signály a vysokým napětím.
- Prevence fyzického poškození pracovní stanice.
- Kompletní galvanické oddělení USB portu a s izolačním napětí např. 5kV.
👉 Virtuální prostředí
- Používejte nástroje jako VirtualBox nebo VMware pro práci s firmware. Nebo si připravte levný počítač, který může útok zachytit a můžete jej následně bezpečně a izolovaně analyzovat. Například levné Raspberry Pi.
- Po každé práci obnovte snapshot čistého stavu.
- Pro přípravu dronu používejte své ověřené buildy, verzujte změny a vždy v čistém prostředí pracujte s ověřenou revizí.
- Cizí dron nepřipojujte k počítači, který je připojen k internetu.
👉 Forenzní analýza
- Proveďte inspekci podezřelého firmwaru pomocí:
- programátoru (např. ST-Link, J-Link),
- osciloskopu,
- logických analyzátorů a FPGA,
- reverzního inženýrství kódu.
- Sledujte aktivaci RDP a změny v paměťových segmentech.
👉 Kontrola firmwaru
- Vždy porovnávejte hash (MD5/SHA-256) binárních souborů s oficiálními.
- Vytvářejte vlastní buildy a sledujte případné modifikace.
👉 Software a konfigurátor
- Používejte pouze ověřené a aktuální verze software pro flight controllery.
- Zvažte open-source buildy, které si sami zkompilujete.
👉 Monitorování chování
- Sledujte přítomnost composite USB zařízení (CDC+HID).
- Mějte aktivní ochranu proti HID útokům na vývojových PC.
👉 Analýza a reverzní inženýrství nepřátelských dronů
- Cenný zdroj informací: typy komponent, úroveň technického know-how, způsob nasazení.
- Důležité pro taktické rozhodování a posouzení protivníka.
👉 Testování
- Testujte sérii dronů bez munice (i na polygonu) a v bezpečném prostředí. Logujte chování pro pozdější analýzu.
Závěr
Kybernetická bezpečnost FPV dronů není teoretický problém — jde o aktuální a praktickou hrozbu a asi i trend. Ukořistěné nebo podezřelé bezpilotní prostředky mohou fungovat jako vektory útoku, a proto je zásadní zachovat bezpečnostní protokoly při jejich analýze a zpracování. V dnešním prostředí asymetrických konfliktů se i malé změny ve firmwaru nebo konfiguraci mohou stát nástrojem pro zničení infrastruktury nebo odhalení polohy. Profesionální přístup a bezpečnostní hygiena jsou naprostým základem pro přežití i efektivní nasazení dronových jednotek.
👉 Nepřítel je velmi chytrý.
👉 Každým měsícem je doména dronů složitejší a složitejší
👉 Vzdělávej se a nikdy nepřestávej.
👉 Nikdo není nejlepší, proto je dobré se učit i od nepřátel a i tak se dále vzdělávat.
👉 Forenzní analýza bezpilotních prostředků vyžaduje, aby jsi se věnoval tématům: mikrokontroléry (MC), firmware a analyzovat ho pomocí dalšího vybavení (analyzátor protokolů, osciloskop, programátor, multimetr, UART a FPGA pro poloautomatizaci procesu čtení a analýzy atp.), a to je jen malá část toho, co je nezbytné pro spolehlivou analýzu.
👉 Je nutné si hodně osvojit reverzní inženýrství a adaptovat ho na forenzní vědu.
👉 Neprojdeme proti ochraně proti čtení firmwaru a kryptograficky silnému šifrování pamětí.
S výsledky analýz našich trofejí a s protiopatřeními se pravděpodobně seznámíte i na Drone Combat Academy.

Petr Svenda retweeted

We are proud to announce that a conference paper about #EUCLEAK (SCA attack against Infineon secure elements affecting Yubikeys: ninjalab.io/eucleak/) has been accepted to @IEEESSP 2025.
Thomas will be there next week to present his work, if you are in SF, come and say hi!

Petr Svenda retweeted

The #JavaCard #Development Kit 25.0 is Now Available. More details here: blogs.oracle.com/java/post/r…
Petr Svenda retweeted
EDRI is raising an alarm over the EC's plan to issue a technlolgy roadmap "lawful access to encrypted data" during Q2 this year. The same strategy document ProtectEU in other places pushes for privacy and for post-quantum cryptography.
linkedin.com/posts/european-… Critical to act now!

Petr Svenda retweeted

ST is the first company to receive the EU Common Criteria (EUCC) #certification for its ST54 family (secure #MCUs). The certificate was awarded at the #ForumIncyberEurope by @ANSSI_FR, the French cybersecurity agency, and Serma Group. Read more:
spkl.io/6016fLRaA

Petr Svenda retweeted

I asked chatgpt's new image model to script and generate a series of comics starring itself as the main character. The results genuinely gave me chills.
I'll post them all in a thread below.

Petr Svenda retweeted
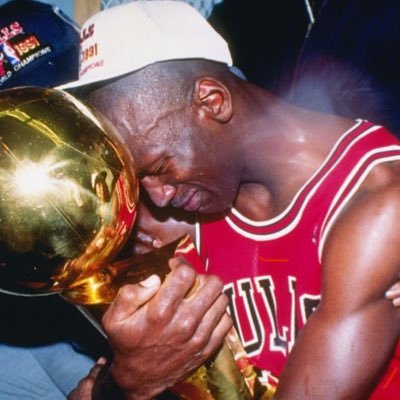
In 2010, Aaron Swartz downloaded 70GBs of articles from JSTOR. He faced $1 million fine and 35 years in jail. He took his life in 2013.
Meta illegaly downloaded 80+ terabytes of books from LibGen, Anna's Archive, and Z-library to train their AI models without any punishment.

Petr Svenda retweeted

TROPIC01 samples are available now!
We’ve done the development and rigorous testing is in progress.
We want you to be part of it. Test our chip in your real world conditions.
Calling on all:
🔲Companies building next generation secure devices
🔲Security-focused design houses
🔲Security & encryption engineers
🔲Penetration testers and white hat hackers
🔲Security researchers
🔲Open-source security advocates
See for yourself how an open and auditable secure element safeguards your hardware system:
#TROPIC01 #SecuritybyTransparency #OpenSourceHardware

Petr Svenda retweeted

Hackers claim to have breached Gravy Analytics, a US location data broker selling to government agencies.
They shared 3 samples on a Russian forum, exposing millions of location points across the US, Russia, and Europe.
It's OSINT time! 👇


Petr Svenda retweeted

MASSIVE 🤯
First dedicated transformer ASIC (Application-Specific Integrated Circuit) just dropped
Custom chip burns transformer architecture directly into silicon, making AI models run 10x faster than GPUs
What is Sohu 👨🔧 ?
- Hardware architecture specifically optimized for transformer neural networks
- Processes AI models 10x faster and cheaper than GPUs
- Achieves >500,000 tokens/second throughput
⚡ Technical Capabilities
- Multicast speculative decoding
- Single core architecture
- Real-time content generation
- Parallel processing of hundreds of responses
- Beam search and MCTS (Monte Carlo Tree Search) decoding
- Supports MoE (Mixture of Experts) and transformer variants
🎯 Practical Applications
- Real-time voice agents processing thousands of words in milliseconds
- Advanced code completion with tree search
- Parallel comparison of hundreds of model responses
- Real-time content generation at scale
🔬 Core Specifications
- 144 GB HBM3E memory per chip
- Expansible to 100T parameter models
- Fully open-source software stack
- Outperforms NVIDIA 8xH100 and 8xB200 in LLaMA 70B throughput
Think of it as custom-built highways for AI instead of regular roads used by other computers

Petr Svenda retweeted
We’re going to hear lots of stories about which people, policies and rhetoric are to blame for the Democrats’ defeat.
Some of those stories may even be true!
But an underrated factor is that 2024 was an absolutely horrendous year for incumbents around the world 👇

Petr Svenda retweeted
#JavaCard #Development Kit 24.1 from @Oracle is now out - find out what's changed: blogs.oracle.com/java/post/t…
Petr Svenda retweeted

Our regular reminder that our compilers and CI pipelines are often our adversaries and need to be watched. arxiv.org/abs/2410.13489


